Ing. Calogero Bono
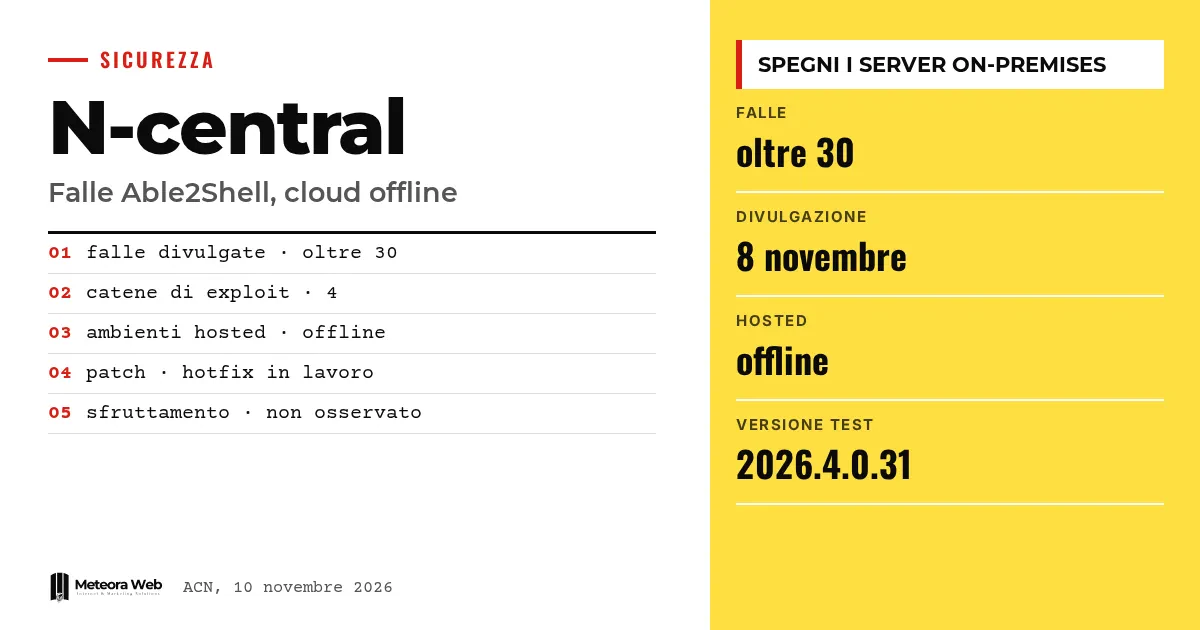
A N-able tirou do ar os ambientes hospedados do N-central e pede aos clientes on-premises que desliguem os próprios servidores. Em 9 de novembro, após a divulgação de mais de 30 vulnerabilidades 0-day chamadas Able2Shell, a empresa declarou um incidente crítico. A ACN também emitiu um alerta. Isso importa porque o N-central é uma plataforma usada para gerenciar remotamente os dispositivos dos clientes de muitas empresas de TI.
Alguns termos, antes de entrarmos nos fatos. RMM é o software de monitoramento e gerenciamento remoto de dispositivos. Uma 0-day é uma falha explorável antes que exista uma correção. RCE indica a execução de código remotamente. XXE é um ataque que abusa de arquivos XML para ler dados ou obter acesso. XSS insere código malicioso em uma página web, que depois é executado pelo navegador de quem a visita.
O que aconteceu com o N-central?
Segundo o BleepingComputer, o pesquisador Sean Bales divulgou as falhas no domingo, 8 de novembro. Ele publicou no GitHub um repositório chamado Able2Shell com exploits demonstrativos.
A N-able explicou ter recebido uma comunicação «não responsável» sobre vulnerabilidades críticas, encontradas por um pesquisador independente. No dia seguinte, desligou os ambientes hospedados nas Américas, Europa e Ásia-Pacífico, como também relata o The Hacker News.
O que as falhas permitem fazer?
O alerta da ACN descreve um atacante remoto não autenticado que poderia contornar a autenticação, capturar credenciais, alterar configurações, gravar arquivos e executar código com privilégios elevados.
A agência descreve quatro cadeias de exploração disponíveis online. Uma parte de uma XXE antes da autenticação, chega à redefinição de uma senha e à execução de comandos como usuário nable. Outra transforma uma XSS armazenada nos metadados das correções em execução de código com UID 0, ou seja, root.
Quais versões estão envolvidas?
A ACN indica o N-central nas variantes hospedada e on-premises. As causas são um tratamento inadequado dos dados inseridos pelo usuário, controles insuficientes de permissões e uma separação incorreta entre sessões, clientes e dispositivos.
Bales diz ter testado os exploits na versão 2026.4.0.31, uma pré-release, e acredita que quase todas as falhas também afetem versões anteriores. É uma avaliação dele, não confirmada pelas fontes oficiais.
O que os clientes devem fazer?
A ACN recomenda seguir as orientações do fabricante e desligar os servidores on-premises até a liberação das atualizações. Se não for possível, pode-se limitar o acesso a redes e sistemas autorizados, inclusive com VPN. A agência esclarece que essas medidas não garantem uma mitigação completa.
Os serviços Ecoverse acessíveis pelo N-able Login continuam ativos, entre eles Asset View, Patching e Vulnerability Management, segundo a N-able. Uma situação de emergência semelhante vimos com o zero-day na VPN SSL do Cisco ASA e FTD.
Limites a conhecer
O BleepingComputer não verificou de forma independente todas as falhas, embora a correção em preparação indique que pelo menos algumas são reais. A N-able afirma não ter observado exploração ativa nem acessos não autorizados a dados, mas essa é uma declaração da própria empresa. Não há data de restabelecimento. Ainda precisam ser confirmadas as acusações de Bales sobre relatórios anteriores ignorados, às quais a empresa não respondeu.
O que muda para quem trabalha com o digital
Se você gerencia clientes com o N-central, por enquanto perde a ferramenta com que monitora e atualiza os dispositivos deles. É preciso um plano alternativo, por exemplo os serviços indicados pelo fabricante, e uma forma de avisar os clientes. Verifique se o seu servidor on-premises está acessível pela Internet, porque uma plataforma de gerenciamento remoto comprometida abre caminho para todos os dispositivos conectados. O caso lembra o peso da configuração correta da infraestrutura, e quem usa servidores gerenciados com atualizações de segurança sabe que a exposição deve ser reduzida ao mínimo.
Nossa opinião
O caso mostra dois problemas. O primeiro é técnico, pois ferramentas com privilégios tão amplos deveriam ser as mais blindadas, e as cadeias descritas pela ACN indicam controles fracos. O segundo é de processo. Publicar exploits sem avisar é uma escolha que coloca em risco milhares de clientes, independentemente das razões de Bales. Se as acusações dele forem verdadeiras, a N-able teria ignorado justamente o canal que serve para evitar essas situações. Aguardamos os fatos antes de culpar apenas uma parte.
Perguntas frequentes
O que é o Able2Shell?
É o nome coletivo de mais de 30 vulnerabilidades 0-day no N-central divulgadas por Sean Bales. O nome também é o do repositório GitHub com os exploits demonstrativos.
O N-central ainda está disponível?
Não, os ambientes hospedados estão offline. A N-able pede aos clientes on-premises que mantenham os servidores desligados até novas instruções.
Há ataques em andamento?
A N-able diz não ter observado exploração ativa. A ACN, porém, aponta que cadeias de exploração estão disponíveis online, então o risco permanece.
Existe uma correção?
Ainda não. A N-able está desenvolvendo e validando um hotfix, sem data de lançamento.
O que posso fazer se não puder desligar o servidor?
Limite o acesso a redes e sistemas autorizados, inclusive via VPN. A ACN alerta que isso não basta para mitigar totalmente as falhas.
O que observar nos próximos dias sobre o N-central
O ponto agora é saber quando chega o hotfix e se surgirão sinais de ataques reais. A N-able promete atualizações a cada quatro horas.
- Acompanhe as atualizações de status da N-able e as comunicações da ACN antes de religar qualquer servidor.
- Depois da correção, verifique contas administrativas e logs para confirmar que não foram criados usuários sem autorização.
- Observe se haverá desdobramentos sobre as outras falhas da N-able, ainda não resolvidas segundo Bales.