
 Ing. Calogero Bono
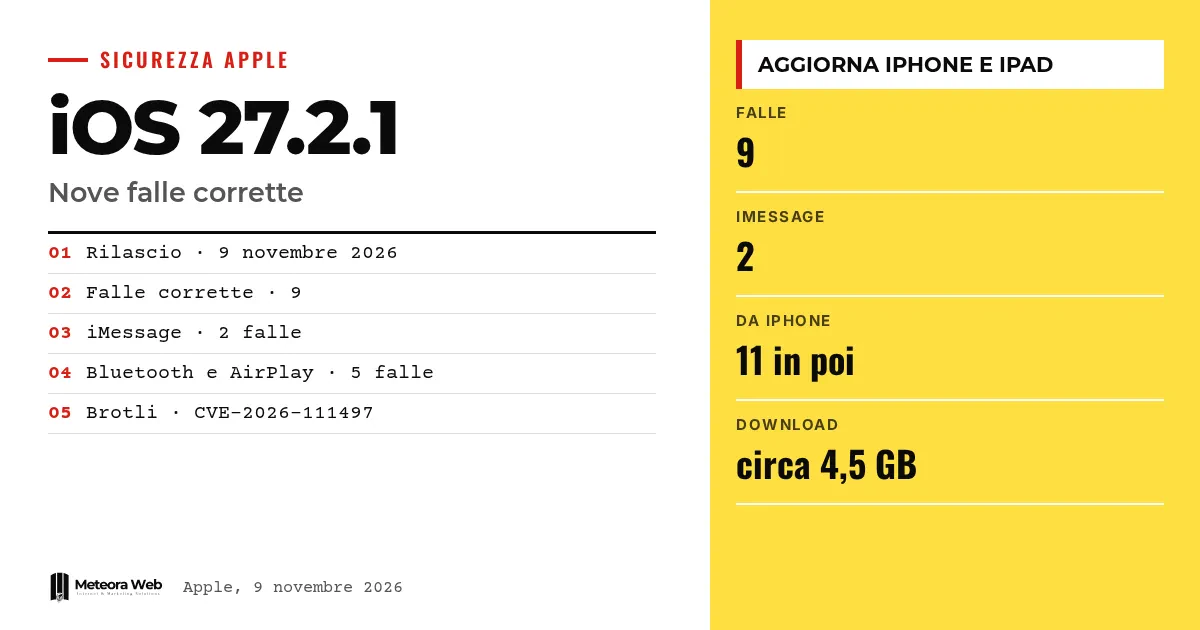
Em 9 de novembro de 2026, a Apple lançou o iOS 27.2.1 e o iPadOS 27.2.1, uma atualização que nas notas breves parece menor, mas na página de segurança fecha nove vulnerabilidades. Duas afetam os chats em grupo do iMessage, outras mexem no pareamento Bluetooth e no AirPlay. Isso importa porque algumas falhas não exigiam nenhum gesto da vítima, e porque nem todos os aparelhos recebem as mesmas correções.
Alguns termos, antes de entrarmos nos fatos. CVE é o código que identifica de forma única uma vulnerabilidade conhecida. Rate limit é o limite de tentativas repetidas, por exemplo no código de pareamento. Use-after-free é um erro de memória em que um programa usa dados já liberados. Brotli é uma biblioteca de compressão do Google. KEV é o catálogo das vulnerabilidades exploradas ativamente, mantido pela agência norte-americana CISA.
O que foi corrigido no iMessage?
Segundo a página de segurança da Apple, duas falhas afetam o Messages. A CVE-2026-113961 poderia permitir que um atacante remoto entrasse em um chat em grupo do iMessage e recebesse as mensagens. A Apple fala de um problema de autorização, corrigido com uma validação melhor.
Já a CVE-2026-113960 diz respeito a quem é adicionado a um grupo, que podia ler as mensagens enviadas antes da sua chegada. A Apple a resolveu removendo o código vulnerável. Ambas são atribuídas a um pesquisador anônimo.
O que muda no Bluetooth e no AirPlay?
As correções do pareamento são mais de uma. Duas falhas, no CoreUtils, poderiam permitir um pareamento sem interação do usuário, uma por parte de um dispositivo Bluetooth malicioso e outra por quem estivesse no alcance do sinal.
Outras duas permitiam contornar o limite de tentativas no código de pareamento, uma pela proximidade Bluetooth no AirPlay e outra pela mesma rede no rapportd. Há ainda uma falha Bluetooth que podia corromper a memória de um processo. Como explica o Punto Informatico, é como testar todas as combinações de um cadeado em vez de parar após poucos erros.
Por que a falha do Brotli é mais delicada?
A CVE-2026-111497 é uma escrita fora dos limites no Brotli, que com uma entrada construída de propósito podia levar à corrupção da memória. Segundo o The Hacker News, a CISA a incluiu no catálogo das vulnerabilidades exploradas em 27 de outubro.
As notas da Apple não mencionam ataques que usem essa falha. O dado vem, portanto, da CISA, não da Apple, e deve ser mantido separado. A CISA indica, além disso, que produtos diferentes podem usar o mesmo componente.
Quais dispositivos e como atualizar?
A atualização está disponível para iPhone 11 e modelos posteriores e para vários iPads, do Pro de 12,9 polegadas de quarta geração ao iPad mini de sexta. Basta ir em Ajustes, Geral, Atualização de Software. Segundo o Punto Informatico, o download tem cerca de 4,5 GB.
As outras atualizações do mesmo dia têm notas separadas. As correções do iMessage e do Brotli não constam no iOS 18.7.12 e no watchOS 26.6.1, como informa o The Hacker News. Para o panorama das outras plataformas, há o nosso artigo sobre as atualizações de segurança de 9 de novembro.
Para aprofundar, leia iOS 27.3, Apple lança a primeira beta para desenvolvedores uma semana após a 27.2 e iPhone Duo, Apple declara mais de 100.000 apps otimizados e indica como se preparar.
Limites a conhecer
As notas da Apple não dizem se as falhas do iMessage foram exploradas, o que um atacante precisaria para isso, se os membros perceberiam um intruso nem se todos precisam atualizar para ficar protegidos. Não está claro o que um dispositivo pareado poderia fazer às escondidas. Para o iPhone XS, XS Max, XR, o iPad de sétima geração e alguns Apple Watch, não constam as mesmas correções. O Punto Informatico relata que a Apple não teria detectado exploração real das falhas de pareamento, mas na página oficial isso não aparece.
O que muda para quem trabalha com o digital
Se você usa o iMessage no trabalho, com grupos de clientes ou colaboradores, atualize o iPhone e o iPad já e peça o mesmo à equipe. O risco envolve a confidencialidade de conversas que muitas vezes contêm dados comerciais. Para os aparelhos corporativos mais antigos, que não recebem essas correções, avalie se vale continuar usando-os para comunicações sensíveis. Quem gerencia frotas de dispositivos deve verificar as versões instaladas. Quem desenvolve apps deve lembrar que o Brotli é uma biblioteca difundida, inclusive fora do mundo Apple, e checar se a usa nos próprios projetos.
Nossa opinião
O lançamento mostra um problema de comunicação. Notas breves e nenhuma novidade funcional levam muita gente a adiar, justamente quando a atualização corrige falhas em chats privados. A Apple optou por não comentar até ter os patches, e é uma escolha defensável. Mas deixa sem respostas quem administra dispositivos misturados e precisa decidir rápido. Seria preciso dizer com clareza quais modelos continuam expostos e por quê. Uma página de segurança detalhada não substitui uma explicação.
Perguntas frequentes
Quando saiu o iOS 27.2.1?
Em 9 de novembro de 2026. Ele é destinado ao iPhone 11 e modelos posteriores e a vários modelos de iPad. Não traz novidades funcionais, apenas correções.
Quantas vulnerabilidades ele corrige?
Nove, segundo o Punto Informatico. Elas afetam Messages, Bluetooth, AirPlay, CoreUtils, rapportd, App Intents e Brotli.
As falhas do iMessage foram exploradas?
Não há declaração a respeito. As notas da Apple não dizem isso e não explicam o que um atacante precisaria para agir.
Meu iPhone XS está protegido?
Não consta. Segundo o The Hacker News, as atualizações para iPhone XS, XS Max e XR não listam as correções do iMessage.
Como instalo a atualização?
Vá em Ajustes, Geral, Atualização de Software. O download tem cerca de 4,5 GB, segundo o Punto Informatico.
O que acompanhar nas próximas semanas sobre os patches da Apple
Continuam abertos os pontos sobre os modelos mais antigos e sobre o risco real das falhas do iMessage. As próximas notas da Apple podem esclarecê-los.
- Verifique se chegam atualizações para iPhone XS e XR com as correções do iMessage.
- Acompanhe o catálogo da CISA para ver se outras falhas da Apple passam a ser marcadas como exploradas.
- Leia as notas da beta do iOS 27.3 para entender quais correções virão depois.
Fontes
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more



