
 Ing. Calogero Bono
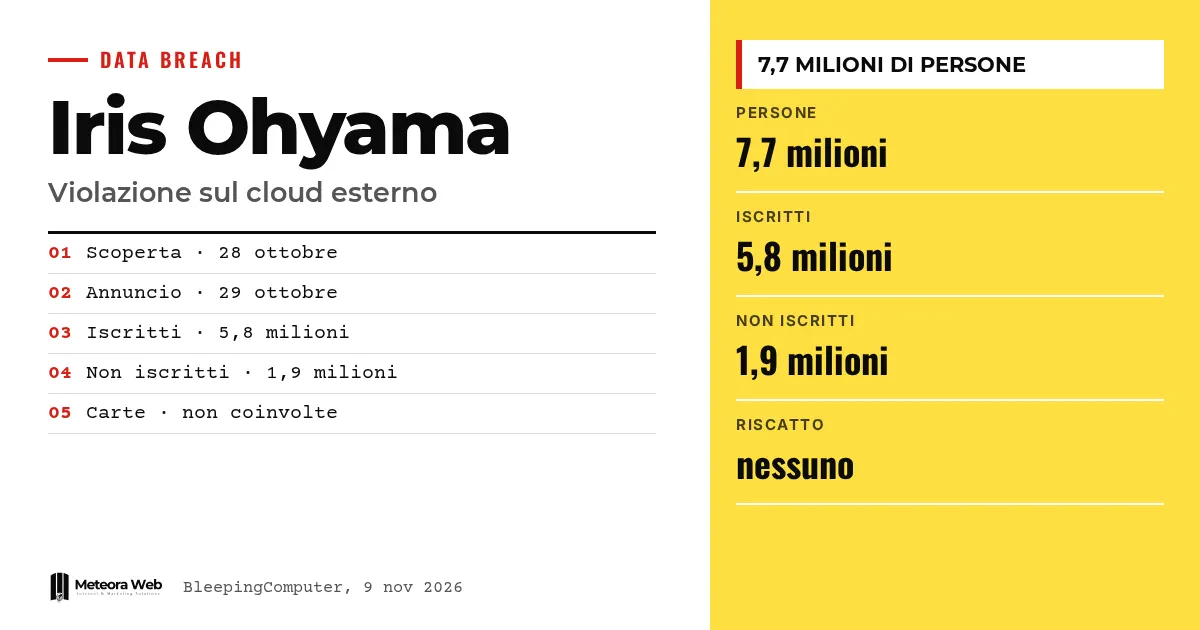
O fabricante japonês Iris Ohyama confirmou um acesso não autorizado a um serviço de nuvem externo usado pela sua loja online Iris Plaza. Segundo a empresa, os dados de cerca de 7,7 milhões de pessoas podem ter sido expostos. O incidente foi descoberto em 28 de outubro e comunicado em 29, com o site suspenso. Isso importa porque mostra como um fornecedor de nuvem terceirizado pode se tornar o ponto fraco de um e-commerce.
Alguns termos, antes de entrar nos fatos. Nuvem externa é um serviço de armazenamento gerenciado por um fornecedor terceirizado, não pela própria empresa. Hash e criptografia são formas de não guardar senhas em texto puro, mas a força depende do método escolhido. Credential stuffing é a tentativa de usar e-mails e senhas roubados em outros serviços. Phishing é o golpe por e-mail, telefone ou sites falsos para obter dados. Ransomware é o ataque que pede resgate, e aqui não há registro de nenhum pedido.
O que aconteceu com a Iris Ohyama?
Segundo o BleepingComputer, a empresa encontrou um arquivo suspeito em um serviço de nuvem externo da Iris Plaza. Suspendeu imediatamente a loja e os sistemas ligados a ela, e depois confirmou o acesso de terceiros.
O primeiro aviso chegou em 29 de outubro. Uma semana depois veio um relato mais detalhado, como informa a TechRadar. A empresa avisou a autoridade japonesa de proteção de dados e a polícia.
Quais dados estavam na nuvem violada?
Fala-se em cerca de 5,8 milhões entre cadastrados e ex-cadastrados e em 1,9 milhão de não cadastrados. Para os cadastrados, os dados podem incluir nome, endereço, telefone, e-mail, gênero, data de nascimento e senha. Para os não cadastrados, segundo a TechRadar, apenas nome, endereço, telefone e e-mail.
Os dados variam de pessoa para pessoa. Para os ex-cadastrados, por exemplo, não há registro de senhas armazenadas. A empresa afirma que os dados dos cartões de crédito não estavam na nuvem envolvida.
As senhas criptografadas estão seguras?
Não totalmente. As senhas de alguns usuários estavam criptografadas, mas a Iris Ohyama não explicou qual método foi usado. Se a proteção for fraca, alguém poderia tentar quebrá-la offline, como observa a TechRadar.
O risco real está em quem usa a mesma senha em outros lugares. A empresa recomenda trocá-la também nos outros serviços. É o mesmo padrão visto na Chainalysis, onde o foco estava nos hashes das senhas.
A loja online ainda funciona?
O site da Iris Plaza continua parado e o The Register informa que a empresa não indica quando voltará ao ar. As entregas estão mais lentas e quem cancelar um pedido pode ter de recusar o pacote na entrega.
As lojas da Iris Plaza na Rakuten, no Yahoo! Shopping e no auPAY Market seguem ativas e, por enquanto, não aparecem envolvidas. Os sites dos serviços da Iris Tech Service também estão suspensos.
Limites a conhecer
Ainda não está claro se os dados foram realmente copiados. Segundo o The Register, a empresa continua investigando e não estabeleceu a extensão completa da invasão. Não se sabe qual fornecedor de nuvem estava envolvido, nem como os agressores entraram. Nenhum grupo reivindicou o ataque, não há pedidos de resgate e, até 5 de novembro, não havia relatos de uso indevido. Os números podem mudar.
O que muda para quem trabalha com o digital
Se você gerencia um e-commerce, a nuvem de um fornecedor deve ser tratada como parte do seu perímetro de segurança. Pergunte quem tem acesso aos dados dos clientes e por quanto tempo eles são armazenados. Neste caso, por exemplo, ainda estão guardados dados de ex-cadastrados e compradores sem conta. Se você trata dados pessoais, convém ter pronto o procedimento descrito em vazamento de dados e notificação LGPD para pequenas empresas. Uma loja parada por dias perde vendas além do dano à imagem, então também vale ter um canal de vendas alternativo.
Nossa opinião
O caso mostra um erro comum, que é considerar um arquivo seguro só porque está nas mãos de um fornecedor. A responsabilidade perante os clientes continua sendo da empresa. Também chama atenção que não se diga como as senhas estavam protegidas, um detalhe que os clientes precisariam saber imediatamente. Uma comunicação mais precisa reduziria o risco. Na mesma linha, depois do ataque à Smartbox, os clientes ficam tendo que adivinhar o que fazer.
Perguntas frequentes
Os dados dos cartões de crédito foram roubados?
Não, segundo a empresa. A Iris Ohyama afirma que as informações de pagamento não estavam armazenadas na nuvem envolvida. Continua existindo o risco relacionado a nome, contatos e outros dados pessoais.
Quantas pessoas são afetadas?
Até 7,7 milhões, segundo a empresa. São cerca de 5,8 milhões entre cadastrados e ex-cadastrados e 1,9 milhão de não cadastrados. A contagem definitiva ainda não foi fechada.
Quem atacou a Iris Ohyama?
Não se sabe. A empresa disse ao BleepingComputer que não recebeu comunicações diretas nem pedidos de resgate. Nenhum grupo reivindicou o ataque.
O que um cliente afetado deve fazer?
Trocar a senha, especialmente se ela for usada em outros lugares. A empresa também alerta para e-mails, ligações e sites falsos que se passam por ela. Melhor não clicar em links recebidos por mensagem.
Por que um fornecedor de nuvem é um risco?
Porque os dados dos clientes ficam fora dos seus sistemas. Se o fornecedor ou o acesso for comprometido, o impacto recai sobre a empresa cliente. São necessários controles de acesso e menos dados armazenados.
O que observar nas investigações sobre a Iris Plaza
As próximas semanas dirão se os dados realmente vazaram e qual elo da cadeia cedeu.
- Verifique se a empresa informa o fornecedor de nuvem e o método de proteção das senhas.
- Acompanhe a data de reabertura da Iris Plaza e eventuais notificações individuais aos clientes.
- Confira se os dados aparecem em fóruns criminosos ou em campanhas de phishing.
Fontes
- techradar.com, Another huge data breach hits a major Japanese company — Iris Ohyama attack exposes info of 7.7 million customers
- theregister.com, Japanese homeware giant pulls online store after cloud breach puts 7.7M records at risk
- bleepingcomputer.com, Iris Ohyama data cloud breach exposes info of 7.7 million customers



