Ing. Calogero Bono
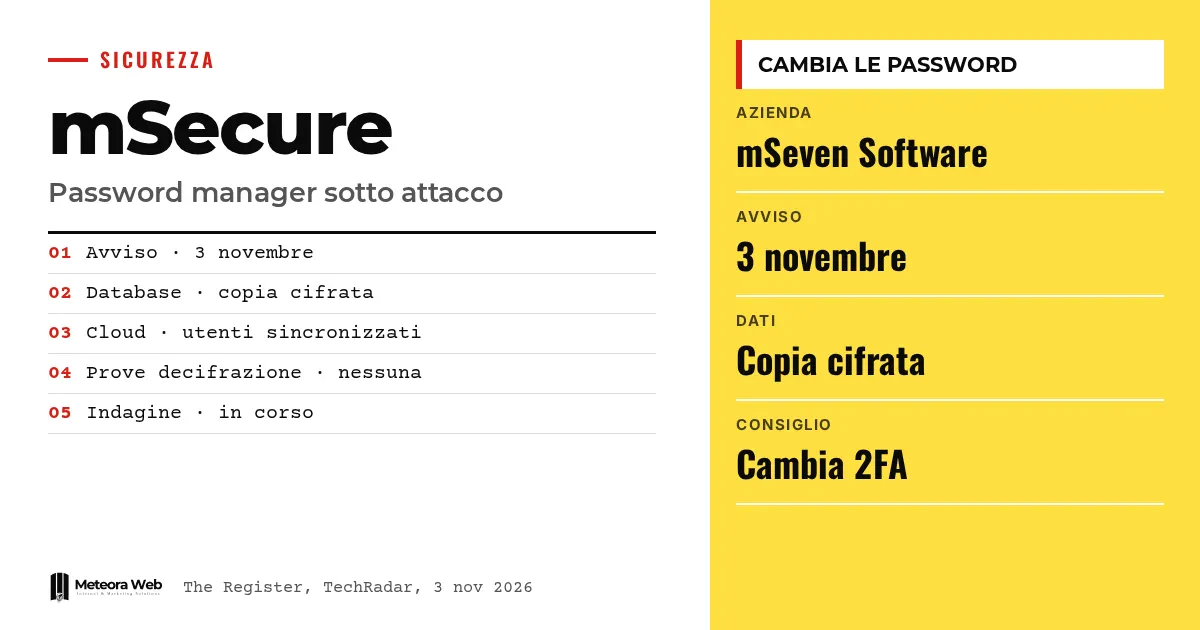
Em 3 de novembro a mSeven Software, empresa por trás do gerenciador de senhas mSecure, escreveu para clientes atuais e antigos. Ela pede que você proteja agora todas as informações guardadas no app, trocando senhas e restaurando 2FA e passkeys. O primeiro aviso não explicava nada, depois uma segunda mensagem falou do roubo de uma cópia criptografada de um banco de dados. Isso importa porque um gerenciador de senhas guarda as chaves de todo o resto, e quem o usa precisa entender quanto trabalho isso exige.
Alguns termos, antes de entrar nos fatos. Gerenciador de senhas é um app que guarda suas credenciais em um cofre protegido por uma senha principal. Vault é esse cofre. 2FA é a verificação em duas etapas, uma segunda checagem além da senha. Passkey é uma credencial que substitui a senha e fica vinculada ao dispositivo. HNDL significa harvest now, decrypt later, ou seja, roubar dados criptografados hoje esperando conseguir abri-los no futuro.
O que aconteceu com a mSecure?
Segundo o The Register, o e-mail de 3 de novembro dizia que a mSeven havia «tomado conhecimento recentemente de atividades suspeitas» ligadas ao app. A empresa afirma ter aberto uma investigação, limitado o problema e envolvido especialistas externos em segurança.
A mensagem não indicava sistemas afetados, datas ou o número de destinatários. O mesmo vale para a pergunta mais importante, ou seja, se os dados dos clientes foram expostos.
O que diz o segundo aviso da mSeven?
Como relata o TechRadar, um segundo comunicado, que circulou nas redes sociais, fala de um agente não autorizado que obteve uma cópia criptografada de um banco de dados com informações de usuários atuais e antigos. Segundo a mSeven, não há provas de que ele tenha acessado os dados confidenciais armazenados na mSecure Cloud.
O TechRadar resume a situação assim. Alguém levou uma cópia do banco de dados, e os usuários que sincronizavam com a nuvem da mSecure estão em risco. A empresa acrescenta que apagar o app não adianta.
Um banco de dados criptografado está mesmo seguro?
Em princípio sim, mas não é uma garantia eterna. O TechRadar lembra a prática do HNDL, em que alguns criminosos acumulam arquivos criptografados à espera de uma virada técnica. Por isso, a ausência de provas de descriptografia hoje não encerra a questão.
Sobre o tema já escrevemos no nosso guia de criptografia e segurança dos dados. A robustez da senha principal pesa muito, porque é ela que protege o arquivo roubado.
Por que os clientes estão tão irritados?
O convite para trocar tudo, sem detalhes, deixou os clientes na dúvida. No fórum de suporte, um usuário escreveu que tem mais de 800 senhas salvas e perguntou se deve trocar todas. No Reddit, segundo o TechRadar, outro chamou o aviso de «absolutamente insuficiente».
Segundo o The Hacker News, o e-mail também não esclarece se os passos sobre 2FA e passkeys se referem aos itens guardados no vault, ao acesso à conta mSecure ou a ambos.
Limites a conhecer
Ainda há muitos pontos em aberto. Não sabemos quando o acesso aconteceu, quantos usuários foram atingidos nem se mais alguma coisa vazou além do banco de dados. O The Hacker News lembra que a mSecure declara criptografia no dispositivo, mas que um estudo do BSI alemão, publicado em dezembro de 2025, considerou teoricamente possível o acesso aos dados na versão 6.1.5 para Android. O teste valia só para essa versão. A denúncia de que a empresa apagaria avaliações negativas na Google Play vem de um único usuário no Reddit, sem verificação.
O que muda para quem trabalha com o digital
Se você usa a mSecure com a nuvem, comece pela senha principal e pelas contas mais sensíveis, como banco, e-mail e ferramentas de trabalho. Depois passe para 2FA e passkeys ligadas a esses serviços. Se você administra uma empresa, verifique quem da equipe usa esse programa e peça que se revisem as credenciais compartilhadas. Não precisa ser feito em uma hora. Precisa de uma lista de prioridades, e vale comparar as alternativas no nosso comparativo de gerenciadores de senhas.
Nossa opinião
O conselho de trocar tudo é prudente, mas comunicá-lo sem explicações foi um erro. Quem vende confiança precisa informar logo o alcance, o risco e as prioridades. O segundo aviso melhora as coisas, mas chega depois dos protestos e minimiza com a fórmula de «nenhuma prova». Continua valendo que nenhum gerenciador de senhas é imune, como mostra a promessa desmentida de que já falamos. O que importa são transparência e rapidez.
Perguntas frequentes
A mSecure sofreu uma violação?
Sim, segundo o segundo aviso citado pelo TechRadar. Um agente não autorizado obteve uma cópia criptografada de um banco de dados com informações de usuários atuais e antigos.
Devo trocar todas as senhas salvas?
A empresa recomenda trocar a senha principal e as mais vitais. Não indica uma ordem, então o melhor é começar pelas contas mais importantes.
Apagar o app adianta alguma coisa?
Não, segundo a mSeven apagar o app não melhora a situação. O problema diz respeito a quem sincronizava com a mSecure Cloud.
O banco de dados roubado foi descriptografado?
Segundo a mSeven não há provas de acesso aos dados confidenciais. Não é uma confirmação definitiva, porque a investigação está em andamento.
Quem não usa mais a mSecure também foi afetado?
Pode ter sido. O aviso fala de usuários atuais e antigos, e o e-mail foi enviado para os dois grupos.
O que esperar da mSeven nas próximas semanas
O caso segue aberto e as respostas da empresa vão decidir se os clientes ficam. Vale acompanhar alguns sinais.
- Procure um relatório técnico da mSeven com datas, sistemas afetados e número de usuários.
- Verifique se chegam atualizações do app ou confirmações sobre o uso do armazenamento na nuvem.
- Considere migrar seus dados para outro gerenciador se as explicações continuarem vagas.