
 Ing. Calogero Bono
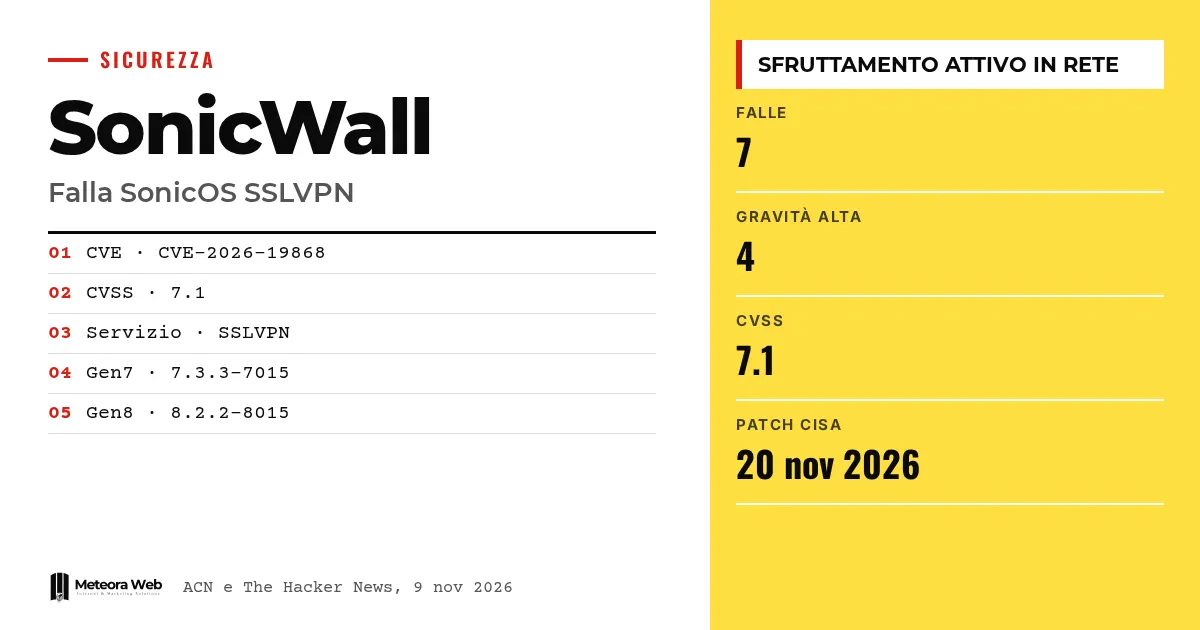
A SonicWall lançou atualizações para 7 vulnerabilidades do SonicOS, o sistema operacional dos seus firewalls. A ACN, com o alerta de 9 de novembro de 2026, informa que foram observadas tentativas de exploração ativa na rede para a CVE-2026-19868. A falha afeta o serviço SSLVPN e pode contornar os controles SAML, inclusive a autenticação de múltiplos fatores. Isso importa porque o firewall é a porta de entrada da rede corporativa.
Alguns termos, antes de entrarmos nos fatos. SonicOS é o sistema operacional dos firewalls SonicWall. SSLVPN é o serviço que permite se conectar remotamente à rede corporativa. SAML é um sistema de login único que delega a autenticação a um provedor de identidade. MFA é a autenticação de múltiplos fatores, ou seja, senha mais um segundo controle. CVSS é a pontuação de 0 a 10 que mede a gravidade de uma falha.
O que aconteceu com o SonicOS?
Segundo o alerta da ACN, as atualizações de segurança corrigem 7 vulnerabilidades, 4 delas de gravidade alta. Entre elas se destaca a CVE-2026-19868, para a qual a agência indica a presença de exploração na tabela de CVEs.
Os tipos listados são bypass de autenticação, denial of service e bypass de restrições de segurança. O boletim é a versão 1.0, publicada em 9 de novembro de 2026.
Como funciona a CVE-2026-19868?
A falha é do tipo Authentication Enforcement Bypass e tem pontuação CVSS 3.1 de 7.1. Segundo a ACN, ela depende de uma aplicação inadequada dos controles de autenticação SAML no serviço SSLVPN.
Quem possui credenciais válidas associadas a métodos de autenticação alternativos poderia contornar os controles SAML. Se o MFA for aplicado via SAML, ele também seria contornado.
O The Hacker News relata para a mesma falha uma pontuação de 7.1 / 7.5. No texto da ACN aparece apenas o 7.1.
Quais versões do SonicOS são afetadas?
A ACN indica dois ramos.
- Gen7, versão 7.3.3-7015 e anteriores
- Gen8, versão 8.2.2-8015 e anteriores
A lista completa dos produtos está na seção «Affected Product(s)» do boletim do fabricante. A ACN recomenda atualizar prontamente seguindo essas indicações.
Quais são as outras falhas graves e o que diz a CISA?
Segundo o The Hacker News, a CISA americana incluiu a CVE-2026-19868 no catálogo KEV, o das vulnerabilidades exploradas. As agências federais civis devem aplicar as correções até 20 de novembro de 2026.
As outras falhas altas são a CVE-2026-107155 e a CVE-2026-107154, ambas com CVSS 8.8 e na interface de gerenciamento, e a CVE-2026-82308 (CVSS 7.5), um buffer overflow pré-autenticação no SSLVPN que pode causar um denial of service.
O tema dos firewalls sob ataque lembra o caso do Cisco ASA e FTD, com um zero-day na VPN SSL.
Limites a conhecer
A SonicWall, segundo o The Hacker News, investigou um relatório de possível exploração e não deu detalhes sobre o ataque nem sobre quem está por trás da atividade. Não sabemos quantos dispositivos foram afetados. Na tabela da ACN não há exploits públicos de demonstração. O quadro pode mudar com novos dados do fabricante.
O que muda para quem trabalha com o digital
Se a sua empresa usa um firewall SonicWall com SSLVPN, a atualização é prioridade. Verifique a versão do SonicOS e compare com os ramos indicados. Confira se o acesso VPN passa pelo SAML com MFA, pois é exatamente esse caso que está em risco. Revise os logs de acessos remotos recentes, procurando logins incomuns. Quem confia servidores a terceiros pode pedir confirmação dos prazos de correção, como acontece com uma hospedagem gerenciada com atualizações de segurança.
Nossa opinião
A falha não é a mais grave em absoluto, com pontuação 7.1, mas atinge o ponto mais sensível, que é o MFA. Muitas empresas o consideram uma garantia, e aqui ele depende de como está configurado. O risco fica limitado a quem já possui credenciais válidas, mas credenciais roubadas são um hábito comum. Por trás disso há um problema recorrente – os equipamentos de perímetro são alvos preferenciais e são atualizados tarde demais. Na comparação com outros casos, como o de Apache OFBiz, a mensagem não muda.
Perguntas frequentes
O que é a CVE-2026-19868?
É uma falha do SonicOS no serviço SSLVPN. Com credenciais válidas de um método de autenticação alternativo, permite contornar os controles SAML e o MFA aplicado via SAML.
Ela já está sendo explorada?
Sim, a ACN informa exploração ativa na rede. A SonicWall fala de um relatório de possível exploração e não dá outros detalhes.
Quais versões precisam ser atualizadas?
Gen7 até a 7.3.3-7015 e Gen8 até a 8.2.2-8015. Para a lista completa, é preciso consultar o boletim do fabricante.
O MFA basta para estar seguro?
Não, neste caso não. Se o MFA for aplicado via SAML, a falha pode contornar também ele.
O que fez a CISA?
Incluiu a falha no catálogo KEV. As agências federais civis dos Estados Unidos devem aplicar as correções até 20 de novembro de 2026.
O que acompanhar nas próximas semanas sobre os firewalls SonicWall
O caso ainda está em evolução e faltam detalhes sobre o ataque. Vale acompanhar as atualizações do fabricante.
- Acompanhe o boletim da SonicWall e o alerta da ACN, buscando uma nova revisão com mais detalhes sobre o ataque.
- Verifique também a gestão de produtos em fim de vida, como os sistemas GMS citados pelo The Hacker News, que devem ser substituídos pelo NSM.
- Considere não confiar o acesso remoto a um único nível de controle, prevendo verificações adicionais além do SAML.



