
 Ing. Calogero Bono
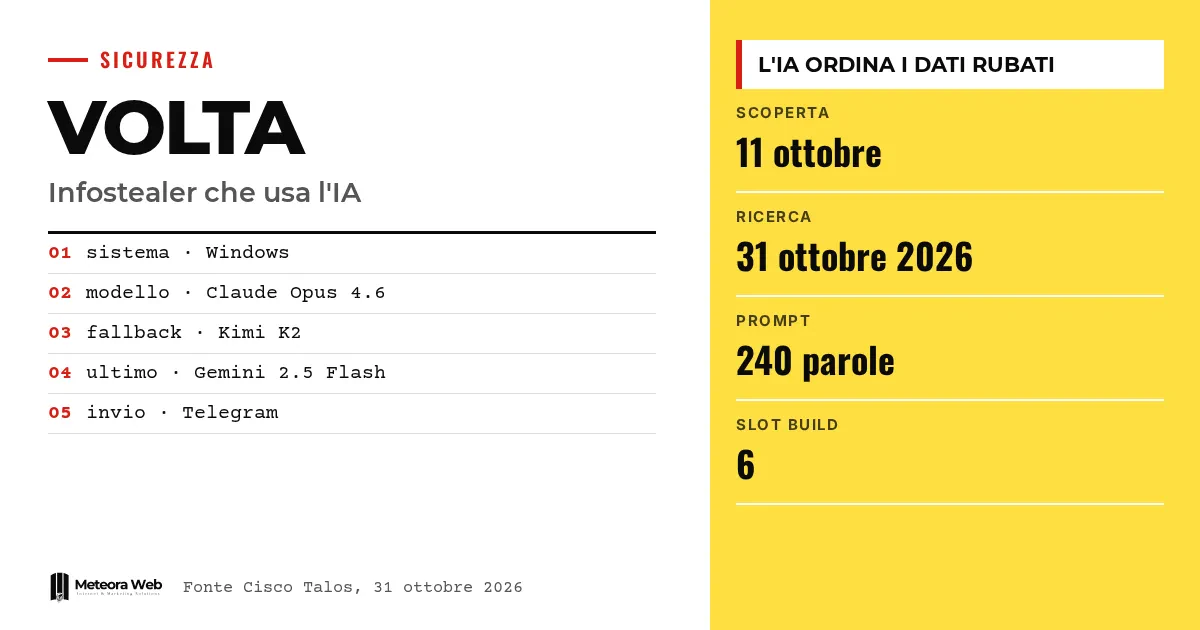
A Cisco Talos publicou a pesquisa sobre o VOLTA-AUTODOXER, um infostealer para Windows que usa um modelo de linguagem para ordenar os dados roubados de acordo com o quanto podem ser monetizados. A amostra foi identificada pela primeira vez em 11 de outubro e a análise foi divulgada em 31 de outubro de 2026. Aqui a IA não abre a porta do sistema, mas decide o que vale a pena explorar depois do roubo. Para empresas e profissionais, isso muda a forma de avaliar os danos de uma invasão.
Alguns termos, antes de entrar nos fatos. Infostealer é um malware que rouba senhas, cookies e outros dados salvos no computador. LLM é um modelo de linguagem de grande porte, o tipo de IA por trás dos chatbots. OpenRouter é uma plataforma que encaminha as solicitações para modelos de fornecedores diferentes. App-Bound Encryption é a proteção do Chrome que criptografa os dados do navegador vinculando-os ao aplicativo. Token é um código que mantém uma sessão aberta sem pedir a senha de novo.
O que o VOLTA rouba?
Segundo o Cybersecurity360, que retoma a pesquisa da Talos, o VOLTA coleta senhas salvas nos navegadores, cookies de sessão, dados de cartões, chaves SSH, credenciais de nuvem, tokens da Microsoft, senhas de Wi-Fi e informações de carteiras de criptomoedas. Também procura sessões de mensagens e jogos, arquivos de configuração e capturas de tela.
A lista é em grande parte padrão para um infostealer. Segundo o Tom's Hardware, o que a torna perigosa é a etapa seguinte, o enriquecimento.
Como ele monta o perfil da pessoa?
Antes de consultar o modelo, o malware usa as sessões roubadas para se aprofundar. Pode procurar no Gmail os recibos da Amazon e do PayPal para confirmar o endereço residencial e consultar o histórico de pedidos do Uber Eats e do DoorDash. A Talos fala em um «pacote de provas estruturado» sobre a pessoa por trás da máquina, com localização, endereço, empregador, ano de nascimento deduzido e os últimos quatro dígitos dos cartões.
Informações pouco úteis isoladamente, reunidas, identificam a vítima e os seus hábitos. É o mesmo princípio que vimos quando a IA torna frágil o anonimato online.
O que a IA faz dentro do malware?
O VOLTA salva os dados em um arquivo local e os envia pelo OpenRouter a um modelo. A instrução embutida, de 240 palavras segundo o The Hacker News, pede que o modelo se comporte como um analista de inteligência forense. O resultado deve listar os bens a monetizar com nível baixo, médio ou alto e avaliar as defesas da vítima, incluindo seus hábitos com senhas.
A Talos resume assim – o modelo é o analista de triagem do operador. A parte de IA, de todo modo, é opcional. Sem credenciais para os modelos, o malware pode enviar o dossiê sem análise.
Por que usa vários modelos de IA?
A configuração indica como primeiro modelo o Claude Opus 4.6, da Anthropic. Se a resposta trouxer fórmulas de recusa, passa para o Kimi K2, da Moonshot AI, e depois para o Gemini 2.5 Flash, do Google. A Talos interpreta isso como uma forma de contornar as proteções de cada modelo.
A análise do código não prova que os três tenham executado solicitações maliciosas, nem implica qualquer papel dos fabricantes. Sobre as defesas dos modelos, falamos em jailbreak e prompt injection.
Limites que você precisa conhecer
A pesquisa não documenta uma campanha em larga escala, não informa o número de vítimas nem indica organizações brasileiras atingidas. O dado comprovado é o funcionamento da amostra. A estrutura de modelo preenchível sugere venda a clientes criminosos, mas não comprova um mercado consolidado. Não há dados sobre receita ou taxas de sucesso.
O que muda para quem trabalha com o digital
Trocar uma única senha depois de uma infecção não basta. Cookies, tokens, chaves de nuvem e frases de recuperação de carteiras devem ser tratados um a um, revogando as sessões ainda válidas. As empresas precisam entender quais identidades foram expostas e verificar os logs de autenticação. Quem administra servidores e serviços pode limitar quais processos iniciam o Chrome em modo headless, o que interrompe apenas uma via de roubo. Se você usa uma hospedagem com atualizações de segurança gerenciadas, verifique mesmo assim quem guarda as chaves e os acessos.
Nossa opinião
O caso é útil porque desfaz uma ideia confortável, a de que a IA ofensiva seria apenas exploits escritos pela máquina. Aqui ela serve para poupar esforço humano, organizando um arquivo de dados roubados. Não é uma técnica nova de entrada, mas reduz a barreira para operadores pouco experientes. Como diz a Talos, a vantagem não está na velocidade ou na escala, e sim no deslocamento do esforço. Resta ver se o projeto será de fato vendido. Enquanto isso, a parte fraca continua a mesma, o computador onde segredos ficam guardados em texto simples.
Perguntas frequentes
O que é o VOLTA-AUTODOXER?
É um infostealer para Windows descoberto pela Cisco Talos. Ele rouba credenciais e dados pessoais e os envia para um modelo de IA analisar quais acessos e bens têm mais valor.
Quais modelos de IA ele usa?
O principal é o Claude Opus 4.6, da Anthropic. Em caso de recusa, tenta o Kimi K2 e depois o Gemini 2.5 Flash. As chamadas passam pelo OpenRouter.
Há vítimas no Brasil?
Não há registro. A pesquisa não informa o número de vítimas nem organizações brasileiras atingidas. Descreve o comportamento da amostra analisada.
O que fazer se suspeito de uma infecção?
Antes de limpar o sistema, guarde o arquivo volta_debug.txt na pasta AppData, pois ele pode mostrar o que foi coletado. A ausência dele, porém, não descarta uma invasão.
Basta trocar a senha?
Não. Também é preciso revogar tokens, sessões e chaves de nuvem. Se uma frase de recuperação estava em texto simples, a Talos recomenda mover os fundos para uma nova carteira.
Para onde a IA dos malwares pode ir nos próximos meses
O VOLTA usa IA em apenas uma fase, mas os pesquisadores veem espaço para outras. Vale acompanhar como evolui a resistência dos modelos a recusas.
- Acompanhe os próximos relatórios da Talos para saber se o VOLTA aparece em campanhas reais e se passa a atuar em outras fases do ataque.
- Observe como os fornecedores de modelos reagem ao uso abusivo de suas APIs por meio de roteadores como o OpenRouter.
- Fique atento aos sinais de LLMjacking, ou seja, o uso de chaves de API alheias, como no caso do NIK C2 citado pelo The Hacker News.
Fontes
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



