
 Ing. Calogero Bono
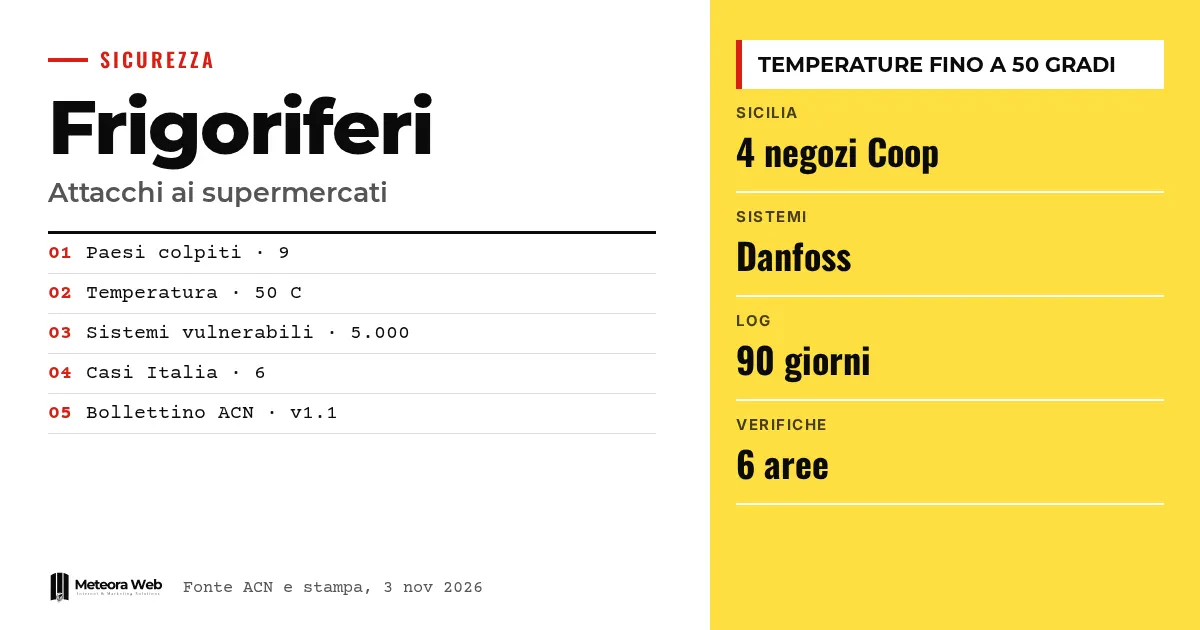
После Франции кибератаки на системы охлаждения супермаркетов добрались и до Италии. На Сицилии удалённо вывели из строя холодильные витрины минимум в четырёх магазинах под брендом Coop, а ACN зафиксировало ещё два случая в Тоскане и Эмилия-Романье. Правительство говорит об ограниченном влиянии, но тема касается всех, у кого оборудование подключено к интернету. Плохо защищённый удалённый доступ может обернуться физическим ущербом и товаром, который придётся выбросить.
Несколько терминов, прежде чем перейти к фактам. ACN — Национальное агентство по кибербезопасности. Scada — платформы, которые контролируют сразу много машин из одной точки. HMI — интерфейс, через который оператор управляет установкой. OT — системы, которые управляют физическими процессами, например компрессорами и температурой. Многофакторная аутентификация — помимо пароля требуется второй элемент подтверждения.
Что произошло с холодильниками супермаркетов?
По данным Punto Informatico, после Франции были атакованы холодильники и морозильные камеры супермаркетов в Италии, Бельгии, Ирландии, Люксембурге, Нидерландах, Эстонии, Швеции и Финляндии. Температуру поднимали до 50 градусов Цельсия, и продукты пришлось выбрасывать. Точный ущерб не подсчитан, но речь идёт о миллионах евро.
Общую картину описывает и наша статья о том, что случилось и что делать.
Что произошло в Италии?
По данным DDay, атака на Сицилии произошла в 4 утра. Пострадали три магазина в Катании и один в Палермо, которыми управляет группа Radenza по франшизе. Генеральный директор Джузеппе Спадаро заявил, что проблема локализована. Почтовая полиция расследует, откуда пришли атаки.
ACN также сообщило об уведомлении NIS от тосканской компании коллективного питания и о неподанной пока заявке от эмилийского производителя заморозки. Названия не раскрываются. Правительство после совещания в Палаццо-Киджи назвало влияние «сильно ограниченным» на фоне тысяч торговых точек по стране.
Как действовали злоумышленники?
Удалённое управление нужно техникам, чтобы следить за температурой, получать сигналы тревоги и планировать размораживание. По данным Cybersecurity360, если консоль открыта или сервисный доступ плохо защищён, злоумышленник может изменить физические параметры установки.
ACN напоминает схему, увиденную во Франции – устаревшее оборудование, открытые интерфейсы и слабая аутентификация. На Сицилии, по данным Punto Informatico, неизвестные нашли публичные IP-адреса систем. Во всех супермаркетах стоит оборудование Danfoss, и датская компания подтвердила вторую компрометацию. Оставалось около 5 000 уязвимых систем, несмотря на предупреждение отключить, обновить и защитить их.
Какие проверки требует ACN?
В бюллетене названы шесть направлений.
- Составить опись контроллеров, HMI, Scada, шлюзов и мобильных роутеров поставщиков.
- Убрать публичный доступ и отделить сети OT от корпоративных.
- Использовать VPN с многофакторной аутентификацией и ограниченными правами.
- Удалить неиспользуемые учётные записи и сменить заводские пароли.
- Сверить температуры, размораживание и сигналы тревоги с утверждёнными настройками.
- Проверить прошивки и поддержку, спланировав замену.
В бюллетене также предлагается проанализировать журналы за последние 90 дней, если они сохранились. Прежде чем перезапускать или отключать систему, нужно согласовать действия с теми, кто знает установку, чтобы не усугубить ущерб.
Ограничения, которые стоит знать
Не доказано, что итальянские и европейские случаи имеют одно техническое происхождение или одних и тех же исполнителей. Источники не подтверждают, что уязвимости CVE-2025-41451 и CVE-2025-41452 в контроллерах Danfoss AK-SM 8xxA, устраняемые прошивкой 4.3.1, были использованы в ноябре. В бюллетене не названы пострадавшие компании и не оценён ущерб, а названия двух предприятий из Тосканы и Эмилии остаются неизвестными.
Что меняется для тех, кто работает с цифровыми системами
Если ты управляешь подключёнными установками или обслуживаешь их, нужно знать, что доступно из интернета. Необходима опись по каждой площадке с моделью, версией и ответственным. Мобильные роутеры и доступы, оставленные сервисниками, часто ускользают от IT-отдела. Даже простой экран входа или зашифрованное соединение не решают проблему. Для серверов и панелей, доступных извне, действует та же дисциплина, что и для хостинга и серверов, которые обслуживаются с обновлениями безопасности. Контракты с поставщиками, окна доступа и журналы сессий становятся частью безопасности.
Наше мнение
Урок неброский. Сложные техники не нужны, достаточно открытых адресов и заводских паролей, как в небольших магазинах в Нидерландах. Правительство справедливо подчёркивает ограниченность последствий, но 5 000 уязвимых систем после французского предупреждения показывают, что одних бюллетеней мало. Безопасность физического оборудования по-прежнему воспринимается как задача поставщиков, хотя ответственность лежит на том, кто использует машину. Тем, кто покупает подключаемое оборудование, стоит письменно требовать обновлений и поддержки.
Частые вопросы
Какие итальянские регионы пострадали?
Источники называют Сицилию, где пострадали четыре магазина Coop по франшизе, а также Тоскану и Эмилию-Романью, где затронуты две продовольственные компании. Других подробностей не сообщалось.
Кто производит затронутое оборудование?
По данным Punto Informatico, в супермаркетах установлены системы Danfoss, и компания подтвердила компрометацию. Однако источники не доказывают, что была использована конкретная уязвимость.
Что ACN рекомендует для удалённого доступа?
Корпоративный VPN с многофакторной аутентификацией. Каждый техник должен иметь доступ только к установкам, за которые отвечает, а стандартные учётные данные нужно заменить.
Что такое уведомление NIS?
Это обязательное сообщение об инцидентах в сфере информационной безопасности, которое европейское законодательство требует от компаний ряда отраслей, в том числе части пищевой цепочки.
Достаточно ли отключить установку от интернета?
Нет, одного этого мало. Нужно также проверить, что температуры, размораживание и сигналы тревоги не были изменены, и сохранить журналы до восстановления работы.
Чего ждать в ближайшие недели по подключённому оборудованию
Расследование Полицейской почтовой службы и работа ACN покажут, связаны ли эти случаи между собой. А пока разумнее заняться самыми конкретными задачами.
- Следи за ходом расследования о происхождении атак и возможной связи с другими европейскими странами.
- Попроси сервисных специалистов письменно перечислить активные удалённые доступы и окна обслуживания.
- Запланируй замену устройств, снятых с поддержки, с бюджетом, ответственными и сроками.



