
 Ing. Calogero Bono
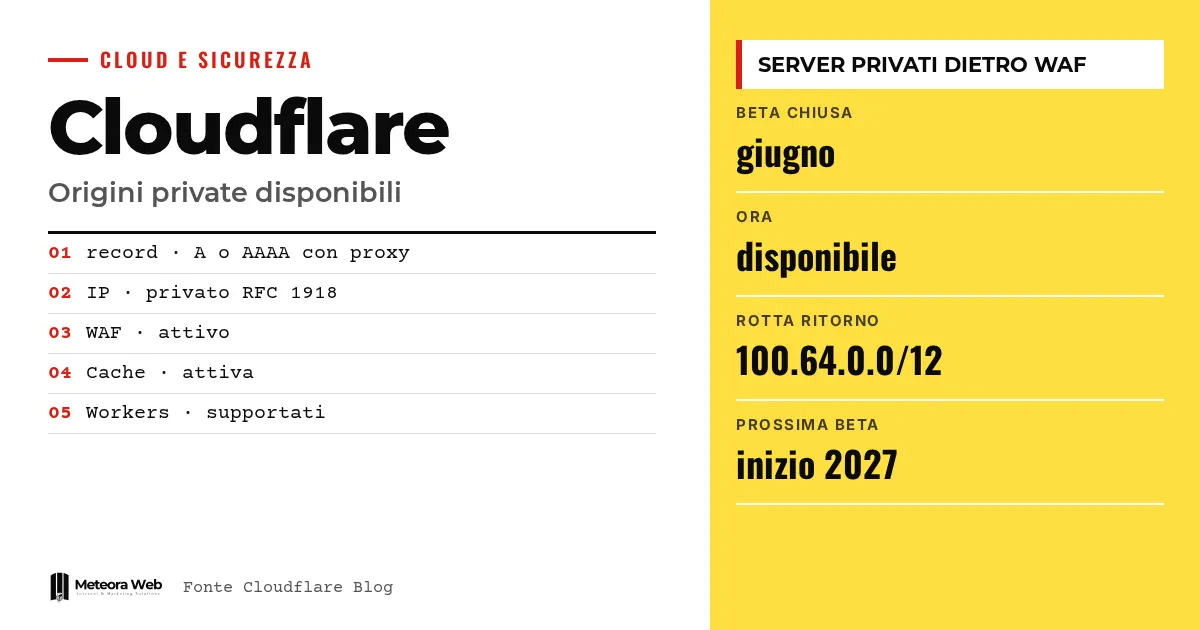
Cloudflare ha reso generalmente disponibile il supporto alle origini private, lanciato in beta chiusa a giugno. Un record DNS con proxy può ora puntare a un IP privato, e il traffico raggiunge il server attraverso la connessione Cloudflare One già esistente. Per chi gestisce API interne, backend di agenti IA o strumenti operativi, significa applicare WAF, cache e bot management senza esporre il server su Internet. Resta però da capire quali requisiti servano davvero.
Несколько терминов, прежде чем перейти к фактам. Origine è il server che custodisce l'applicazione, dietro Cloudflare. WAF è il firewall applicativo che filtra le richieste dannose. Cloudflare One è la piattaforma di connettività privata dell'azienda, con tunnel e reti. RFC 1918 definisce gli indirizzi IPv4 privati, come 10.0.0.50. CGNAT indica gli indirizzi condivisi del blocco 100.64.0.0/10, usati dagli operatori.
Что выпустила Cloudflare?
Согласно официальному блогу Cloudflare, во время закрытой беты доступ был открыт только для подходящих клиентов, которые запрашивали его у своего account team. Теперь доступ открывается за пределами этой группы.
Вы направляете запись A или AAAA с проксированием на приватный IP, и инструменты приложений работают так же, как для публичных origin.
- WAF и управляемые правила
- Bot management
- Rate limiting
- Кеширование
- Правила трансформации и переписывания
- Workers
Какую проблему это решает?
Cloudflare рассказывает, что часто слышала одну и ту же проблему. Внутренние API, бэкенды ИИ-агентов, MCP-серверы и операционные инструменты не предназначены для того, чтобы находиться в интернете, но должны принимать запросы от партнёров, клиентов или агентов.
Раньше, чтобы поставить Cloudflare перед такими сервисами, требовался публичный IP, открытый порт на файрволе или cloudflared рядом с сервером. Часто приватные приложения оставались без тех же защит, что и публичные.
Тем, кто работает с приватными сетями, может пригодиться наше руководство по приватным подсетям и группам безопасности в AWS.
Как работает приватная маршрутизация?
Вы создаёте запись с проксированием на origin. Для поддерживаемых приватных диапазонов опция приватной маршрутизации включается сама. Если у origin есть публичный IP, доступный только из приватной сети, её включают вручную.
Настройка автоматическая для адресов RFC 1918, для блока CGNAT RFC 6598 и для локальных IPv6 RFC 4193. Для этих диапазонов её нельзя отключить, а попытка сделать это через API вернёт ошибку.
Через API достаточно атрибута private_routing в DNS-записи. Когда прокси его видит, он передаёт запрос на уровень приватной сети, который использует существующее подключение – IPsec, GRE, Cloudflare Tunnel, CNI или Cloudflare Mesh. С Cloudflare WAN коннектор на origin не нужен. С Mesh один коннектор в сети может обслуживать несколько origin.
Что нужно для включения?
Cloudflare указывает несколько требований.
- Разрешение Private Origins на аккаунте, которое запрашивается у account team.
- Подключение Cloudflare One через IPsec, GRE, CNI, Tunnel или Mesh.
- Включённый Unified Routing, кроме случая с Tunnel.
- С WAN или Mesh обратный маршрут для исходных диапазонов Cloudflare – 100.64.0.0/12 для IPv4 и 2606:4700 – cf1:5000 – – /64 для IPv6.
Cloudflare предупреждает, что отсутствующий обратный маршрут — самая частая ошибка конфигурации. Если запросы уходят в таймаут и до сервера ничего не доходит, сначала проверьте именно его.
Ограничения, которые стоит знать
Restano limitazioni. Argo Smart Routing e gli IP di uscita dedicati della CDN non sono supportati, e i controlli di salute dell'origine richiedono il Load Balancing. L'elenco completo è nella documentazione per sviluppatori. Non abbiamo prezzi né verifiche indipendenti, e l'attivazione passa dall'account team. Il traffico tra reti private è ancora in lavorazione.
Что меняется для тех, кто работает в digital
Chi espone API per partner o agenti IA può mantenere il server senza IP pubblico e senza porte aperte, riducendo la superficie d'attacco. Un server con regole di accesso chiare resta comunque da configurare con attenzione a livello di rete Linux. Le regole WAF, la cache e il bot management già in uso si applicano al nome host senza altri interventi. Per le piccole aziende il vincolo è commerciale, perché serve un'infrastruttura Cloudflare One e il contatto con il commerciale.
Наше мнение
Il passo è utile, perché porta le protezioni pubbliche dove prima si rinunciava per comodità. Ma il costo nascosto è la dipendenza. Per proteggere un servizio privato si lega rete, DNS e filtri a un solo fornitore, con requisiti che passano dall'account team. Per le imprese che già usano Cloudflare One ha senso, per le altre vale la pena confrontare soluzioni più semplici prima di impegnarsi.
Частые вопросы
Cosa sono le origini private di Cloudflare?
Sono server con IP privato, raggiunti da Cloudflare tramite la tua connessione Cloudflare One. Restano non esposti su Internet. WAF, cache, bot management e Workers funzionano come per un'origine pubblica.
Serve aprire una porta sul firewall?
No. Secondo Cloudflare l'origine mantiene l'IP privato e non serve alcuna eccezione in ingresso sul firewall. Con Cloudflare WAN non serve nemmeno un connettore sul server.
Quali connessioni sono supportate?
Cloudflare indica IPsec, GRE, CNI, Cloudflare Tunnel e Cloudflare Mesh. Unified Routing serve su tutte, tranne che con Tunnel.
Perché le richieste vanno in timeout?
Quasi sempre manca la rotta di ritorno. Cloudflare dice che è stato l'errore più comune in beta. Con WAN o Mesh configura le rotte per 100.64.0.0/12 e 2606:4700 – cf1:5000 – – /64.
Funziona anche tra reti private?
Non ancora. Il rilascio copre il traffico pubblico verso origini private. Cloudflare punta a una beta chiusa per il traffico tra reti private all'inizio del 2027.
Il passaggio al traffico tra reti private, atteso nel 2027
Il prossimo passo dichiarato da Cloudflare è portare WAF e rate limiting anche tra reti private. Per ora è un'ambizione, con beta chiusa prevista nei primi mesi del 2027.
- Leggi nella documentazione l'elenco aggiornato delle limitazioni, prima di pianificare una migrazione.
- Chiedi al tuo account team le condizioni di accesso a Private Origins e alla futura beta privata.
- Censisci quali servizi interni devono davvero ricevere richieste dall'esterno, per sapere dove serve questa protezione.



