
 Ing. Calogero Bono
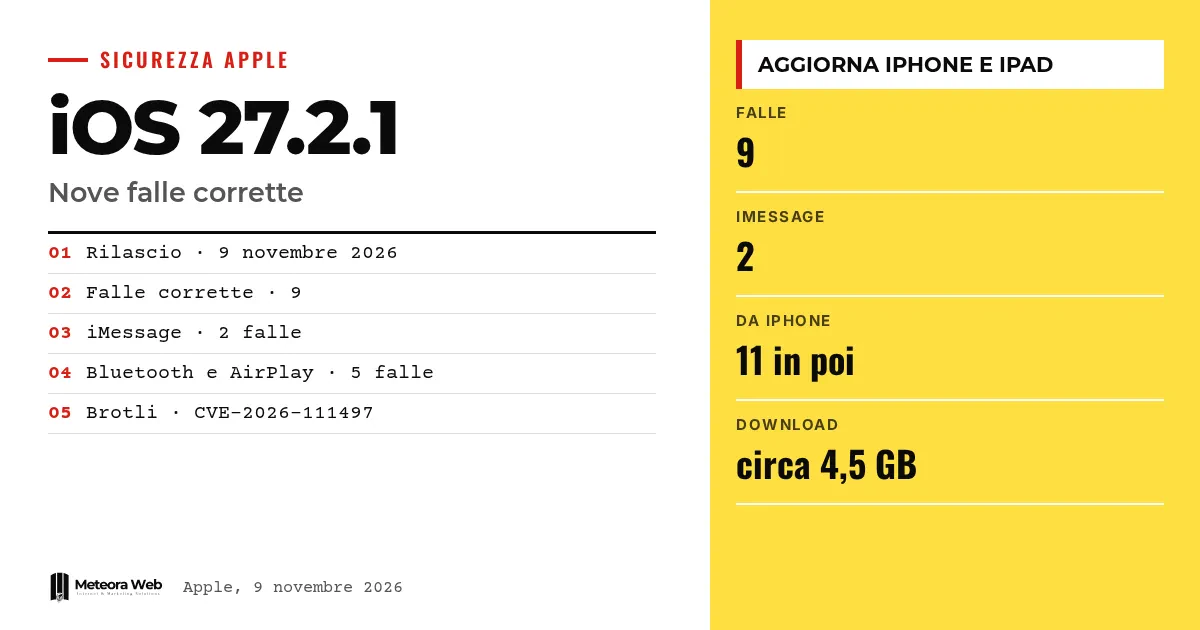
9 ноября 2026 года Apple выпустила iOS 27.2.1 и iPadOS 27.2.1. В коротких примечаниях обновление выглядит незначительным, но на странице безопасности видно, что в нём закрыто девять уязвимостей. Две касаются групповых чатов iMessage, остальные затрагивают сопряжение по Bluetooth и AirPlay. Это важно, потому что некоторые бреши не требовали никаких действий от жертвы, а исправления получают не все устройства одинаково.
Несколько терминов, прежде чем перейти к фактам. CVE — код, однозначно определяющий известную уязвимость. Rate limit — ограничение на количество повторных попыток, например, при вводе кода сопряжения. Use-after-free — ошибка работы с памятью, когда программа использует уже освобождённые данные. Brotli — библиотека сжатия от Google. KEV — каталог активно эксплуатируемых уязвимостей, который ведёт американское агентство CISA.
Что исправлено в iMessage?
Согласно странице безопасности Apple, две уязвимости касаются Messages. CVE-2026-113961 могла позволить удалённому атакующему войти в групповой чат iMessage и получать сообщения. Apple описывает проблему авторизации, устранённую более строгой проверкой.
CVE-2026-113960 касается тех, кого добавляют в группу – они могли читать сообщения, отправленные до их появления в чате. Apple устранила её, удалив уязвимый код. Обе уязвимости приписаны анонимному исследователю.
Что меняется в Bluetooth и AirPlay?
Исправлений для сопряжения несколько. Две уязвимости в CoreUtils могли позволить сопряжение без участия пользователя – одну мог использовать вредоносное Bluetooth-устройство, другую — тот, кто находился в радиусе действия.
Ещё две позволяли обходить ограничение числа попыток ввода кода сопряжения – одна через близость по Bluetooth в AirPlay, другая из той же сети в rapportd. Есть и уязвимость Bluetooth, способная повредить память процесса. Как объясняет «Пункт Информатико», это похоже на перебор всех комбинаций замка вместо остановки после нескольких ошибок.
Почему уязвимость Brotli более серьёзна?
CVE-2026-111497 — запись за пределы буфера в Brotli, которая при специально построенных входных данных могла привести к повреждению памяти. Согласно The Hacker News, CISA добавила её в каталог активно эксплуатируемых уязвимостей 27 октября.
В примечаниях Apple не упоминаются атаки с использованием этой уязвимости. Поэтому данные принадлежат CISA, а не Apple, и их нужно различать. CISA также указывает, что одним и тем же компонентом могут пользоваться и другие продукты.
Какие устройства получают обновление и как его установить?
Обновление доступно для iPhone 11 и новее и для нескольких моделей iPad – от 12,9-дюймового iPad Pro четвёртого поколения до iPad mini шестого. Чтобы установить его, открой «Настройки», затем «Основные», затем «Обновление ПО». По данным «Пункта Информатико», загрузка весит около 4,5 ГБ.
Другие обновления того же дня выпущены отдельно. Исправлений iMessage и Brotli нет в iOS 18.7.12 и watchOS 26.6.1, сообщает The Hacker News. Картину по другим платформам можно посмотреть в нашей статье об обновлениях безопасности от 9 ноября.
Чтобы разобраться глубже, читай iOS 27.3, Apple выпускает первую бету для разработчиков через неделю после 27.2 и iPhone Duo, Apple заявляет о более чем 100 000 оптимизированных приложений и объясняет, как подготовиться.
Ограничения, которые стоит знать
В примечаниях Apple не сказано, были ли уязвимости iMessage использованы на практике, что нужно атакующему, заметят ли участники группы вторжение и нужно ли всем обновляться, чтобы быть защищёнными. Неясно, что именно могло бы сделать сопряжённое устройство тайно. Для iPhone XS, XS Max, XR, iPad седьмого поколения и некоторых Apple Watch те же исправления не указаны. «Пункт Информатико» сообщает, что Apple не фиксировала реальной эксплуатации уязвимостей сопряжения, однако на официальной странице такой информации мы не нашли.
Что это меняет для тех, кто работает с цифровыми сервисами
Если ты используешь iMessage для работы, в том числе для переписки с клиентами или коллегами, обнови iPhone и iPad сейчас и попроси то же самое у своей команды. Под угрозой конфиденциальность переписки, которая нередко содержит коммерческие данные. Для старых рабочих устройств, которые не получают этих исправлений, стоит подумать, можно ли по-прежнему использовать их для чувствительных сообщений. Тем, кто управляет парком устройств, стоит проверить установленные версии. Разработчикам приложений полезно помнить, что Brotli — распространённая библиотека, которая применяется и вне экосистемы Apple, и проверить, используют ли её их проекты.
Наше мнение
Этот релиз показывает проблему коммуникации. Короткие примечания без новых функций подталкивают многих откладывать обновление, хотя именно оно закрывает уязвимости в приватных чатах. Apple решила не комментировать ситуацию до выпуска патчей, и такое решение можно понять. Но тем, кто управляет смешанным парком устройств и должен быстро принимать решения, это не даёт ответов. Нужно ясно сказать, какие модели остаются без защиты и почему. Подробная страница безопасности не заменяет объяснения.
Часто задаваемые вопросы
Когда вышла iOS 27.2.1?
9 ноября 2026 года. Обновление предназначено для iPhone 11 и новее и нескольких моделей iPad. Новых функций в нём нет, только исправления.
Сколько уязвимостей исправлено?
Девять, по данным «Пункта Информатико». Они касаются Messages, Bluetooth, AirPlay, CoreUtils, rapportd, App Intents и Brotli.
Использовались ли уязвимости iMessage на практике?
Этого не заявлено. В примечаниях Apple об этом не сказано и не объясняется, что нужно атакующему.
Защищён ли мой iPhone XS?
Нет, по данным The Hacker News, обновления для iPhone XS, XS Max и XR не перечисляют исправления для iMessage.
Как установить обновление?
Открой «Настройки», затем «Основные», затем «Обновление ПО». По данным «Пункта Информатико», загрузка весит около 4,5 ГБ.
Что проверить в ближайшие недели с патчами Apple
Остаются открытыми вопросы о старых моделях и о реальном риске уязвимостей iMessage. Будущие примечания Apple могут на них ответить.
- Проверяй, не выйдут ли обновления для iPhone XS и XR с исправлениями iMessage.
- Следи за каталогом CISA, чтобы видеть, помечаются ли другие уязвимости Apple как эксплуатируемые.
- Читай примечания к бете iOS 27.3, чтобы понять, какие исправления появятся дальше.
Источники
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more



