
 Ing. Calogero Bono
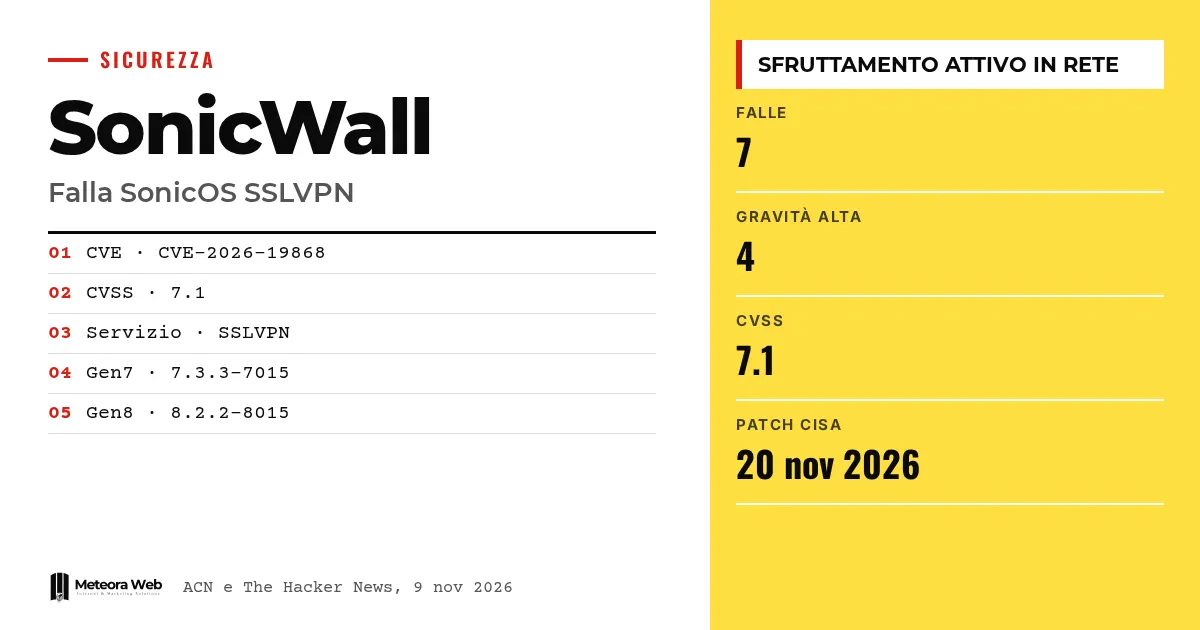
SonicWall выпустила обновления для 7 уязвимостей SonicOS, операционной системы её межсетевых экранов. Национальное агентство кибербезопасности Италии (ACN) в предупреждении от 9 ноября 2026 года сообщает, что для CVE-2026-19868 зафиксированы попытки активной эксплуатации в сети. Уязвимость затрагивает службу SSLVPN и может обходить проверки SAML, включая двухфакторную аутентификацию. Это важно, потому что межсетевой экран — входная дверь корпоративной сети.
Несколько терминов, прежде чем перейти к фактам. SonicOS — операционная система межсетевых экранов SonicWall. SSLVPN — служба, которая позволяет подключаться к корпоративной сети удалённо. SAML — система единого входа, которая передаёт вход поставщику идентификации. MFA — многофакторная аутентификация, то есть пароль плюс второй фактор проверки. CVSS — оценка от 0 до 10, измеряющая серьёзность уязвимости.
Что произошло с SonicOS?
По данным предупреждения ACN, обновления безопасности устраняют 7 уязвимостей, 4 из которых имеют высокую степень серьёзности. Среди них выделяется CVE-2026-19868, для которой агентство указывает наличие эксплуатации в таблице CVE.
Перечисленные типы – обход аутентификации, отказ в обслуживании и обход ограничений безопасности. Бюллетень имеет версию 1.0 и опубликован 9 ноября 2026 года.
Как работает CVE-2026-19868?
Уязвимость относится к типу Authentication Enforcement Bypass и имеет оценку CVSS 3.1 — 7.1. По данным ACN, она связана с неадекватным применением проверок аутентификации SAML в службе SSLVPN.
Тот, у кого есть действительные учётные данные, связанные с альтернативными методами аутентификации, может обойти проверки SAML. Если MFA применяется через SAML, будет обойдена и она.
The Hacker News приводит для той же уязвимости оценку 7.1 / 7.5. В тексте ACN указана только 7.1.
Какие версии SonicOS затронуты?
ACN указывает две ветки.
- Gen7, версия 7.3.3-7015 и более ранние
- Gen8, версия 8.2.2-8015 и более ранние
Полный список продуктов находится в разделе «Affected Product(s)» бюллетеня производителя. ACN рекомендует обновляться без промедления, следуя этим указаниям.
Какие ещё серьёзные уязвимости и что говорит CISA?
По данным The Hacker News, американское CISA включило CVE-2026-19868 в каталог KEV, перечень эксплуатируемых уязвимостей. Федеральные гражданские агентства должны установить патчи до 20 ноября 2026 года.
Другие высокие уязвимости — CVE-2026-107155 и CVE-2026-107154, обе с CVSS 8.8 и в интерфейсе управления, а также CVE-2026-82308 (CVSS 7.5), переполнение буфера до аутентификации в SSLVPN, которое может вызвать отказ в обслуживании.
Тема межсетевых экранов под атакой напоминает случай с Cisco ASA и FTD, где был zero-day в SSL VPN.
Ограничения, о которых стоит знать
SonicWall, как сообщает The Hacker News, расследовала сообщение о возможной эксплуатации, но не раскрыла подробностей атаки и того, кто за ней стоит. Неизвестно, сколько устройств пострадало. В таблице ACN не указано публичных демонстрационных эксплойтов. Картина может измениться при появлении новых данных от производителя.
Что это меняет для тех, кто работает с цифровыми технологиями
Если твоя компания использует межсетевой экран SonicWall с SSLVPN, обновление становится приоритетом. Проверь версию SonicOS и сравни её с указанными ветками. Выясни, проходит ли VPN-доступ через SAML с MFA, ведь именно этот случай находится в зоне риска. Просмотри журналы удалённых входов за последнее время и ищи необычные подключения. Если серверы передаются на обслуживание третьей стороне, попроси подтвердить сроки установки патчей, как при управляемом хостинге с обновлениями безопасности.
Наше мнение
Уязвимость не самая опасная из возможных, с оценкой 7.1, но она бьёт по самому чувствительному месту — MFA. Многие компании считают её гарантией, хотя здесь всё зависит от конфигурации. Риск остаётся ограниченным для тех, у кого уже есть действительные учётные данные, но украденные пароли — распространённая практика. За этим стоит повторяющаяся проблема – периферийное оборудование становится излюбленной мишенью и обновляется слишком поздно. В сравнении с другими случаями, например с Apache OFBiz, посыл тот же.
Частые вопросы
Что такое CVE-2026-19868?
Это уязвимость SonicOS в службе SSLVPN. При наличии действительных учётных данных альтернативного метода она позволяет обойти проверки SAML и MFA, применяемую через SAML.
Её уже эксплуатируют?
Да, ACN сообщает об активной эксплуатации в сети. SonicWall говорит о сообщении о возможной эксплуатации и не даёт других подробностей.
Какие версии нужно обновить?
Gen7 до 7.3.3-7015 включительно и Gen8 до 8.2.2-8015 включительно. Полный список нужен из бюллетеня производителя.
Достаточно ли MFA для защиты?
Нет, не в этом случае. Если MFA применяется через SAML, уязвимость может обойти и её.
Что сделало CISA?
Включило уязвимость в каталог KEV. Федеральные гражданские агентства США обязаны установить патчи до 20 ноября 2026 года.
На что смотреть в ближайшие недели с межсетевыми экранами SonicWall
История ещё развивается, и подробностей атаки пока не хватает. Стоит следить за обновлениями производителя.
- Следи за бюллетенем SonicWall и предупреждением ACN, ожидая новой редакции с подробностями атаки.
- Проверь и управление продуктами, достигшими конца жизненного цикла, например системы GMS, упомянутые The Hacker News, которые стоит заменить на NSM.
- Не полагайся на удалённый доступ с одним уровнем контроля, добавь дополнительные проверки помимо SAML.



