
 Ing. Calogero Bono
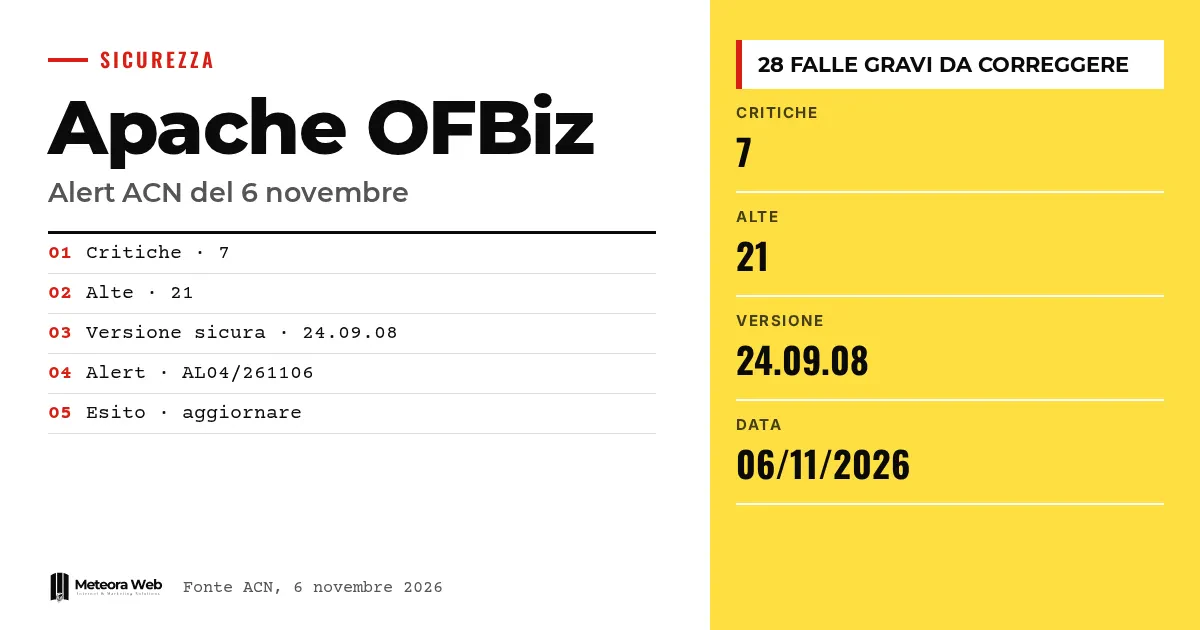
6 Kasım 2026'da İtalya'nın ulusal siber güvenlik ajansı bünyesindeki CSIRT Italia, Apache OFBiz hakkında AL04/261106 uyarısını yayımladı. Apache Software Foundation, aralarında 7'si kritik ve 21'i yüksek önem derecesinde olan çok sayıda açığı gideren güncellemeler sundu. OFBiz, işletmelerin yönetimi için kullanılan açık kaynaklı bir platform olduğundan hassas veri ve süreçlere dokunuyor. 24.09.08 öncesindeki tüm sürümler etkileniyor.
Olaylara girmeden önce birkaç terim. OFBiz, bir şirketin siparişlerini, depolarını ve muhasebesini yönettiği açık kaynaklı bir platformdur. CVE, bilinen bir güvenlik açığını tanımlayan koddur. RCE (Remote Code Execution), uzaktan bir sistem üzerinde komut çalıştırılmasına imkân verir. Authentication bypass, erişim kontrolünün atlatılması anlamına gelir. CSIRT, siber olay müdahalesini koordine eden ekiptir.
ACN, Apache OFBiz hakkında ne bildirdi?
ACN uyarısına göre Apache Software Foundation çok sayıda güvenlik açığını giderdi. En ciddi olanlar 7 kritik ve 21 yüksek seviyeli açık; toplamda 28.
Uyarı 6 Kasım 2026'da yayımlandı ve etkilenen sürümler olarak 24.09.08 öncesindeki tüm sürümleri gösteriyor. Satıcıyla uyumlu tavsiye, güvenlik bültenini izleyerek güncelleme yapmak.
Bu açıklar ne tür açıklar?
Türlerin listesi geniş.
- Keyfi dosya yazma ve okuma
- Kimlik doğrulama atlatma ve yetki yükseltme
- Uzaktan kod çalıştırma
- Hizmet reddi ve bilgi sızıntısı
- Sahtecilik, veri kurcalama ve manipülasyon
- Güvenlik kısıtlamalarının aşılması
Bunlar erişimi, veriyi ve hizmetin sürekliliğini etkileyen kategoriler. The Hacker News bülten başlığında OFBiz'de bir RCE'den söz ediyor, ancak elimizdeki metinde ayrıntı yok.
Neden güncellemeyi hızlı yapmak önemli?
The Hacker News'in aktardığı, yaklaşık 383.000 CVE üzerinden yapılan bir analiz, ağ cihazlarında medyan düzeltme süresinin bir yıldan uzun olduğunu gösteriyor. Microsoft bu farkı saldırganın penceresi olarak tanımlıyor. Bu doğrudan OFBiz ile ilgili değil, ama gecikmelerin riskini gösteriyor.
Microsoft ayrıca saldırganların özellikle sistemin kontrolünü ele geçirmeye imkân veren açıklara yöneldiğini belirtiyor – uzaktan kod çalıştırma, yetki yükseltme ve kimlik doğrulama atlatma. Bunlar OFBiz listesinde de yer alıyor.
Tekrarlayan bültenler konusunda, yamadan sonra taramaların geldiği Oracle E-Business Suite için de yazmıştık.
Etkilenip etkilenmediğini nasıl anlarsın?
Kullandığın OFBiz sürümünü kontrol et. 24.09.08'den önceyse listede demektir. Sonra ACN'nin andığı Apache güvenlik bültenini oku ve güncellemeyi planla.
Platform sana ait bir sunucuda çalışıyorsa, altındaki sistemi güncel tutan kişi de önemlidir. Devretmek isteyenler için güvenlik güncellemeleri sunan yönetilen barındırma ve sunucular mevcut. CVE takibini düzenlemek için ise CVE'leri nasıl izlersin rehberimize bakabilirsin.
Bilinmesi gereken sınırlar
Okuduğumuz resmi kaynak, mevcut metinde tek tek CVE numaralarını listelemiyor ve aktif bir istismar olup olmadığını belirtmiyor. Hangi açıkların kimlik doğrulaması olmadan erişilebilir olduğunu bilmiyoruz. Bu ayrıntılar Apache bülteninde aranmalı ve uyarının yeni güncellemeleriyle değişebilir.
Dijital işlerle uğraşanlar için ne değişiyor
Şirketin OFBiz kullanıyorsa ya da OFBiz'i içeren bir ürün kullanıyorsa güncelleme öncelik haline gelir. Önce sürümü kontrol et, ardından 24.09.08'e geçişi test ortamında dene, çünkü duran bir yönetim yazılımı maliyet demektir. Özelleştirmelerin varsa uyumluluklarını kontrol et. Bu tür bir çalışma, Ubuntu ve Red Hat'in kernel yamalarında gördüğümüz disiplini hatırlatıyor. OFBiz kullanıp kullanmadığını bilmeyen, bunu sistemleri yöneten kişiye sormalı.
Bizim görüşümüz
Asıl çarpıcı olan, tek bir döngüde 28 ciddi açık çıkması; tekil bir açıktan çok bu sayı dikkat çekiyor. Kurumsal yönetim için açık kaynaklı yazılımda güvenlik, kodun açık olmasından değil, onu kuran ve güncelleyen kişiden kaynaklanır. Birçok küçük işletme, benzer bileşenlerin başka ürünlerin içinde gizli olduğunu bilmiyor. ACN'nin uyarısı faydalı, ancak CVE'ler hakkında daha somut yönlendirmelerle desteklenmeliydi.
Sık sorulan sorular
Hangi Apache OFBiz sürümleri savunmasız?
24.09.08'den önceki tüm sürümler. ACN uyarısı bunu belirtiyor. Düzeltilmiş sürüm dolayısıyla 24.09.08 veya sonrasıdır.
Kaç güvenlik açığı giderildi?
Çok sayıda; bunların 7'si kritik, 21'i yüksek önem derecesinde. Uyarı yalnızca kritik ve yüksek olanları listeliyor.
ACN ne öneriyor?
Etkilenen ürünlerin güncellenmesini. Referanslarda yer alan satıcının güvenlik bülteninin yönergelerini izlemek gerekiyor.
Devam eden saldırılar var mı?
Elimizdeki kaynaklarda bu bilgi yok. Uyarı aktif istismardan bahsetmiyor, dolayısıyla bunu doğrulamak ya da reddetmek mümkün değil.
OFBiz nedir?
İşletme yönetimi için kullanılan açık kaynaklı bir platformdur.
Önümüzdeki haftalarda OFBiz'de nelere bakmalı
Teknik ayrıntılar ve olası istismar doğrulamaları ile tablo değişebilir. Bunu düzenli bir yöntemle takip etmek en iyisi.
- Apache bültenini oku ve kullandığın işlevleri etkileyen kritik CVE'leri not al.
- ACN'nin uyarıyı yeni sürümler ya da yönergelerle güncelleyip güncellemediğini kontrol et.
- Diğer yazılımlarında OFBiz olup olmadığını doğrula ve tedarikçilerden yama tarihlerini sor.



