
 Ing. Calogero Bono
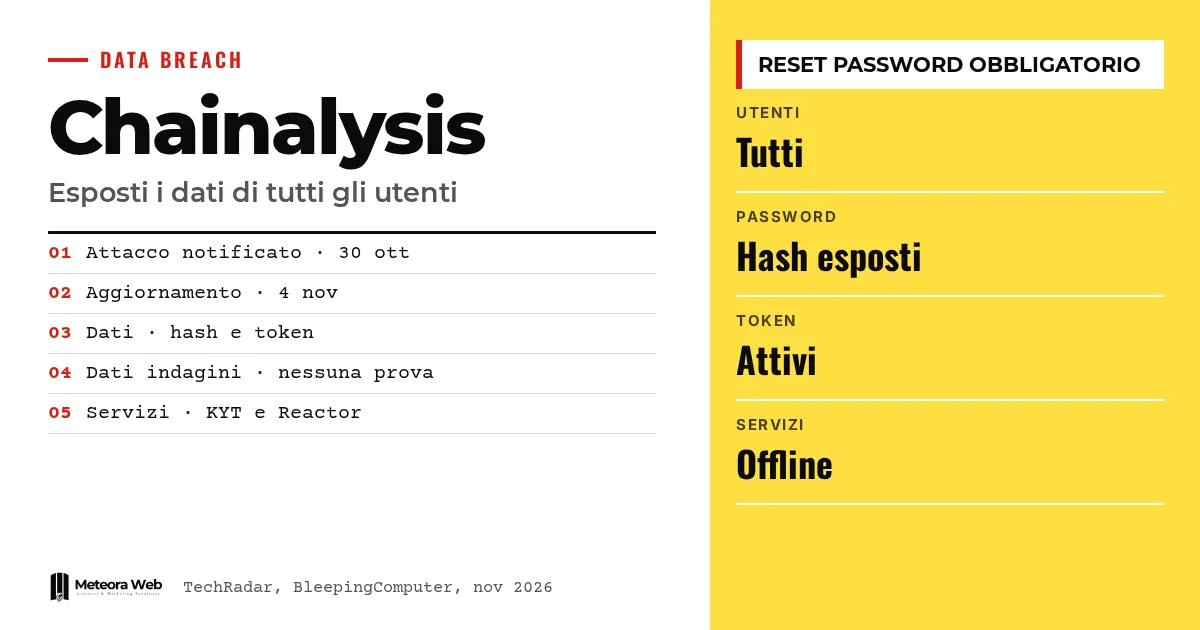
Kolluk kuvvetleri ve kripto şirketleri tarafından kullanılan blokzincir analiz şirketi Chainalysis, Ekim 2026 sonunda yaşadığı saldırıda tüm kullanıcılarının verilerinin sızdığını kabul etti. Sızan veriler ad, kullanıcı adı, parola karmaları ve aktif tokenlar. İlk açıklamada etkinin sınırlı olduğu söylenmişti, ancak sonraki güncellemeler tabloyu değiştirdi. Bu önemli, çünkü şirket kurumlara ve işletmelere soruşturma araçları sağlıyor ve saldırı daha geniş bir dalganın parçası gibi görünüyor.
Olayları anlatmadan önce birkaç terim. Parola karması, parolanın açık halini göstermeyen ama saldırılara açık olabilen dönüştürülmüş biçimidir. Aktif token, bir oturumu açık tutan ya da erişim yetkisi veren koddur. On-path saldırısı (veya MITM), birinin veri yoluna girdiği saldırı türüdür. Allowlist, yetkili IP adreslerinin listesidir. Agentic teknikler, bağımsız hareket eden yapay zeka araçlarını ifade eder.
Chainalysis'te gün gün ne oldu?
TechRadar'ın aktardığına göre şirket 30 Ekim 2026'da, "son haftalarda birçok diğer teknoloji platformuna benzeyen" bir saldırının hedefi olduğunu bildirdi ve olayın Binance'i etkileyen yakın tarihli kripto para hırsızlığıyla bağlantısı olmadığını belirtti.
Başta yalnızca hassas olmayan verilere erişim olduğu görünüyordu. 4 Kasım'da bir "on-path saldırısının" müşteri parolalarının bir kısmını açığa çıkardığı doğrulandı. Ardından BleepingComputer'ın bildirdiğine göre şirket, tüm kullanıcılarının verilerinin sızdığını keşfetti.
Hangi veriler sızdı?
İlk açıklamada kullanıcı kimlikleri, tam adlar, e-posta adresleri ve rol etiketleri yer alıyordu. Çarşamba günkü güncellemede şirket, "tüm Chainalysis kullanıcılarının adlarının, kullanıcı adlarının, parola karmalarının ve aktif tokenlarının" kötü niyetli bir tarafa sızdığını yazdı.
Chainalysis, soruşturma verilerine erişim olduğuna ya da atıf verilerinin değiştirildiğine dair kanıt bulunmadığını belirtiyor. Bu, şirketin beyanı; bağımsız bir doğrulama değil. Kaynak metin ise ilk aşamada açık parolaların ve MFA sırlarının ele geçirilmediğini söylüyor.
Hangi servisler kapatıldı ve nasıl geri dönülür?
Şirket Reactor, Data Solutions ve Chain (Beta) servislerini, ardından KYT arayüzünü ve API'sini, diğer adres tarama ürünlerini ve "olağandışı etkinlik" nedeniyle giriş sayfasını çevrimdışı yaptı. Etkilenen hesaplar kilitlendi.
Müşterilerin geri dönebilmesi için destek ekibine ya da kendi yöneticilerine güvenilir IP adreslerini iletmeleri ve bunların bir allowlist'e eklenmesi gerekiyor. Ardından parolalarını sıfırlayıp API anahtarlarını döndürmeleri gerekecek. KYT ve Address Screening kısmen geri açıldı; Reactor ve Data Solutions ise hâlâ yeniden devreye alınmayı bekliyor.
Saldırı neden yapay zeka destekli saldırı dalgasının içinde görülüyor?
Chainalysis "saldırgan agentic teknikler"den söz ediyor. The Hacker News, Chainstack, OpenCode, Warp ve WorkOS'un da yapay zeka destekli saldırılar bildirdiğini hatırlatıyor; bazıları ARTEX aracıyla. Microsoft'a göre aktörler, herkese açık GitHub depolarında sır aramak için bir yapay zeka çerçevesi kullanıyor.
Chainalysis saldırısının bu kampanyayla bağlantılı olduğu kanıtlanmış değil. Kaynak yalnızca arkasındaki kişilerin belirsiz olduğunu söylüyor. Aynı haftalarda Binance, Kuzey Koreli hackerlara atfedilen yaklaşık 6,34 milyar dolarlık bir hırsızlık bildirdi.
Bilinmesi gereken sınırlar
Birçok unsur hâlâ belirsiz. Hiçbir grup saldırıyı üstlenmedi ve veriler karanlık ağda görülmedi, ancak bir şantaj girişimi olup olmayacağı bilinmiyor. Erişimin gerçek kapsamı ve Reactor ile Data Solutions'ın geri dönüş süresi belirsiz. Soruşturma verilerine erişim olmadığına dair kanıt eksikliği şirketin beyanıdır ve soruşturma ilerledikçe değişebilir.
Dijital alanda çalışanlar için ne değişiyor
Analiz hizmetlerini ya da üçüncü taraf API'lerini kullanıyorsan, bu vaka bir tedarikçinin seni günlerce çevrimdışı bırakabileceğini gösteriyor. Aracı kullanamadığın durumlar için bir plan hazırla. Karmalar açık parola değildir, ama kötü seçilmişlerse zorlanabilirler; bu yüzden sistemlerinde nasıl koruduğun önemlidir, örneğin Bcrypt ve Argon2 ile. Chainalysis, başka sistemlerde kullanılan parolaların değiştirilmesini öneriyor. Aynı durum mSecure ihlali sonrasında da geçerli. API anahtarlarını da döndür.
Bizim değerlendirmemiz
Aşamalı iletişim zayıf noktadır. Önce zararın sınırlı olduğunu, sonra tüm kullanıcıları ilgilendirdiğini söylemek güveni zedeler; özellikle güvenilirlik satan bir şirket için. Yine de erişimleri kesmesi, parola sıfırlaması ve anahtar döndürmesini hizmeti durdurmayı göze alarak yapması takdire değer. Asıl mesele ise yapay zeka ajanlarıyla yapılan saldırıların hızı. Dün yeterli olan tepki süreleri artık yetmeyebilir.
Sık sorulan sorular
Chainalysis açık parolaları mı kaybetti?
Hayır, kaynaklara göre açık parolalar değil karmalar sızdı. Karmalar yine de saldırıya açık olduğu için sıfırlama zorunlu.
Tüm müşteriler etkilendi mi?
Evet, Chainalysis'in güncellemesine göre tüm kullanıcıların adları, kullanıcı adları, parola karmaları ve aktif tokenları sızdı. Başta etkinin sınırlı olduğu söylenmişti.
Soruşturma verileri güvende mi?
Chainalysis, soruşturma verilerine erişim veya atıf verilerinde değişiklik yapıldığına dair kanıt olmadığını beyan ediyor. Bu şirketin açıklaması; soruşturma sürüyor.
Erişim nasıl geri kazanılır?
Güvenilir IP adreslerini destek ekibine ya da hesap yöneticine iletmek gerekiyor. Ardından parola sıfırlanır ve API anahtarları döndürülür.
Saldırı Binance olayıyla bağlantılı mı?
Chainalysis'e göre hayır, saldırı Binance'i etkileyen yakın tarihli hırsızlıkla "ilgisiz". Şirket, saldırının diğer teknoloji platformlarına yapılanlara benzediğini söylüyor.
Chainalysis ile ilgili önümüzdeki haftalarda nelere dikkat edilmeli
Soruşturma açık ve birkaç gün içinde tablo defalarca değişti. Belirli sinyalleri takip etmek yerinde olur.
- Chainalysis'in soruşturma verileri ve atıflarla ilgili değerlendirmesini güncelleyip güncellemediğini kontrol et.
- Sahiplenme iddiaları ya da satışa çıkan veriler olup olmadığını izle; bu olası bir şantaj işaretidir.
- Microsoft ve Google'ın yapay zeka ajanı kampanyalarıyla ilgili uyarılarını takip et ve benzer bir durumda DreamHost'un nasıl davrandığını oku.
Kaynaklar
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



