Ing. Calogero Bono
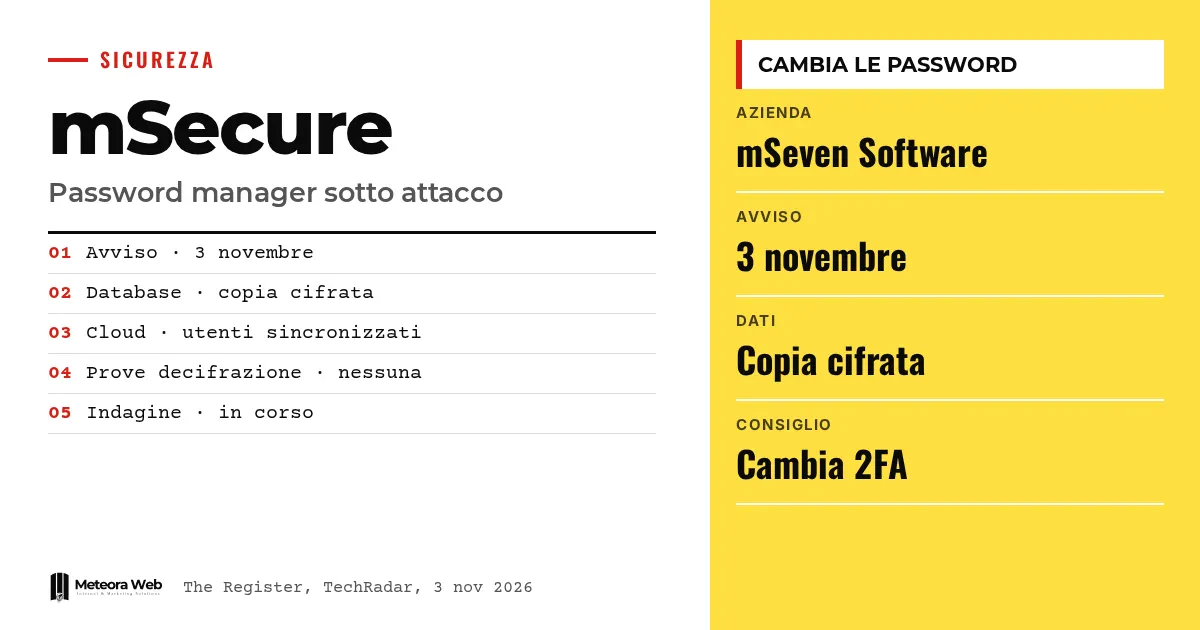
3 Kasım'da mSecure şifre yöneticisinin arkasındaki şirket mSeven, mevcut ve eski müşterilerine e-posta gönderdi. Uygulamada saklanan tüm bilgileri hemen korumaları için şifrelerini değiştirmeleri ve 2FA ile passkey ayarlarını yenilemeleri istendi. İlk uyarı hiçbir açıklama içermiyordu, ardından gelen ikinci mesajda bir veritabanının şifreli kopyasının çalındığı anlatıldı. Bu önemli, çünkü bir şifre yöneticisi diğer her şeyin anahtarlarını tutar ve onu kullanan kişinin ne kadar iş yapması gerektiğini bilmesi gerekir.
Olaylara geçmeden önce birkaç terim. Şifre yöneticisi, kimlik bilgilerini ana şifreyle korunan bir arşivde saklayan uygulamadır. Vault o arşivin kendisidir. 2FA, şifrenin yanında ikinci bir doğrulama katmanı olan iki faktörlü doğrulamadır. Passkey, şifrenin yerini alan ve cihaza bağlı tutulan bir kimlik bilgisidir. HNDL, harvest now, decrypt later ifadesinin kısaltmasıdır; yani bugün şifreli verileri çalıp ileride açabilmeyi ummak anlamına gelir.
mSecure'a ne oldu?
The Register'a göre 3 Kasım tarihli e-postada mSeven, uygulamayla ilgili «yakın zamanda şüpheli faaliyetlerden haberdar olduğunu» yazdı. Şirket bir soruşturma başlattığını, sorunu sınırlandırdığını ve dış güvenlik uzmanlarını sürece dahil ettiğini söylüyor.
Mesajda etkilenen sistemler, tarihler veya alıcı sayısı belirtilmemişti. En önemli soru, yani müşteri verilerinin açığa çıkıp çıkmadığı, da aynı şekilde yanıtsız kaldı.
mSeven'ın ikinci uyarısı ne diyor?
TechRadar'ın aktardığına göre sosyal medyada dolaşan ikinci açıklama, yetkisiz bir kişinin mevcut ve eski kullanıcılara ait bilgiler içeren bir veritabanının şifreli kopyasını ele geçirdiğini anlatıyor. mSeven'a göre mSecure Cloud'daki gizli verilere erişildiğine dair bir kanıt bulunmuyor.
TechRadar durumu şöyle özetliyor – Birisi veritabanının bir kopyasını almış ve riski taşıyanlar, bulut senkronizasyonu kullanan kullanıcılar. Şirket ayrıca uygulamayı silmenin bir işe yaramayacağını ekliyor.
Şifreli bir veritabanı gerçekten güvende mi?
Prensipte evet, ama bu kalıcı bir garanti değil. TechRadar, bazı suçluların bir teknik atılım umuduyla şifreli arşivleri biriktirdiği HNDL uygulamasını hatırlatıyor. Bu yüzden bugün çözme girişimine dair kanıt bulunmaması meseleyi kapatmıyor.
Bu konuda kriptografi ve veri güvenliği rehberimizde de yazmıştık. Çalınan arşivi koruyan şey ana şifre olduğu için onun gücü çok önemli.
Müşteriler neden bu kadar öfkeli?
Ayrıntı vermeden her şeyi değiştirme çağrısı, müşterileri şüpheye düşürdü. Destek forumunda bir kullanıcı 800'den fazla kayıtlı şifresi olduğunu yazarak hepsini değiştirmesi gerekip gerekmediğini sordu. TechRadar'ın aktardığına göre Reddit'te bir başkası uyarıyı «kesinlikle yetersiz» olarak nitelendirdi.
The Hacker News'e göre e-posta, 2FA ve passkey adımlarının vault'taki öğeleri mi, mSecure hesabına erişimi mi yoksa ikisini birden mi ilgilendirdiğini bile açıklamıyor.
Bilmen gereken sınırlar
Hâlâ birçok belirsiz nokta var. Erişimin ne zaman gerçekleştiğini, kaç kullanıcının etkilendiğini ve veritabanının dışında başka bir şeyin sızıp sızmadığını bilmiyoruz. The Hacker News, mSecure'un cihaz üzerinde şifreleme iddiası olduğunu hatırlatıyor; ancak Alman BSI kurumunun Aralık 2025'te yayımlanan bir çalışması, Android için 6.1.5 sürümünde veri erişiminin teorik olarak mümkün olduğunu değerlendirdi. Test yalnızca bu sürümü kapsıyordu. Şirketin Google Play'deki olumsuz yorumları sildiği iddiası ise doğrulanmamış, tek bir Reddit kullanıcısına dayanıyor.
Dijitalle çalışanlar için ne değişiyor
mSecure'u bulut senkronizasyonuyla kullanıyorsan, önce ana şifreni ve bankacılık, e-posta ile iş araçları gibi en hassas hesaplarını değiştir. Ardından bu hizmetlerle bağlantılı 2FA ve passkey ayarlarına geç. Bir şirketi yönetiyorsan, ekibinde bu programı kimlerin kullandığını kontrol et ve paylaşılan kimlik bilgileri için önlem almayı iste. Bunların hepsini bir saatte yapmak zorunda değilsin. Önceliklerin yazılı olduğu bir liste yeterli; alternatifi karşılaştırmak istersen şifre yöneticileri karşılaştırmamıza göz atabilirsin.
Bizim görüşümüz
Her şeyi değiştirme önerisi ihtiyatlı, ama açıklama yapmadan iletilmesi bir hata. Güven satan biri, kapsamı, riski ve öncelikleri hemen ortaya koymalı. İkinci uyarı durumu iyileştiriyor, ancak protestolardan sonra geliyor ve «kanıt yok» ifadesiyle durumu küçümsüyor. Ayrıca hiçbir şifre yöneticisinin dokunulmaz olmadığı gerçeği ortada; daha önce yazdığımız yalanlanan vaat bunu gösteriyor. Belirleyici olan şeffaflık ve hız.
Sık sorulan sorular
mSecure bir ihlal yaşadı mı?
Evet, TechRadar'ın aktardığı ikinci uyarıya göre yetkisiz bir kişi, mevcut ve eski kullanıcılara ait verileri içeren bir veritabanının şifreli kopyasını ele geçirdi.
Kayıtlı tüm şifrelerimi değiştirmem gerekir mi?
Şirket ana şifrenin ve kritik şifrelerin değiştirilmesini öneriyor, ama bir sıra belirtmiyor. Bu yüzden en önemli hesaplardan başlamak mantıklı.
Uygulamayı silmek işe yarar mı?
mSeven'a göre hayır, uygulamayı silmek durumu iyileştirmez. Sorun, mSecure Cloud ile senkronize çalışanları ilgilendiriyor.
Çalınan veritabanı çözüldü mü?
mSeven'a göre gizli verilere erişildiğine dair bir kanıt yok. Ancak soruşturma sürdüğü için bu kesin bir doğrulama değil.
mSecure'u artık kullanmayanlar da etkilenmiş olabilir mi?
Olabilir. Uyarı mevcut ve eski kullanıcılardan söz ediyor, e-posta her iki gruba da gönderildi.
Önümüzdeki haftalarda mSeven'dan ne beklenmeli
Vaka açık ve şirketin yanıtları müşterilerin kalıp kalmayacağını belirleyecek. Bazı işaretleri takip etmek faydalı.
- Tarih, etkilenen sistemler ve kullanıcı sayısı içeren bir mSeven teknik raporu ara.
- Uygulamada güncelleme veya bulut arşivinin kullanımına dair açıklamalar gelip gelmediğini kontrol et.
- Açıklamalar belirsiz kalırsa verilerini başka bir yöneticiye taşımayı değerlendir.