
 Ing. Calogero Bono
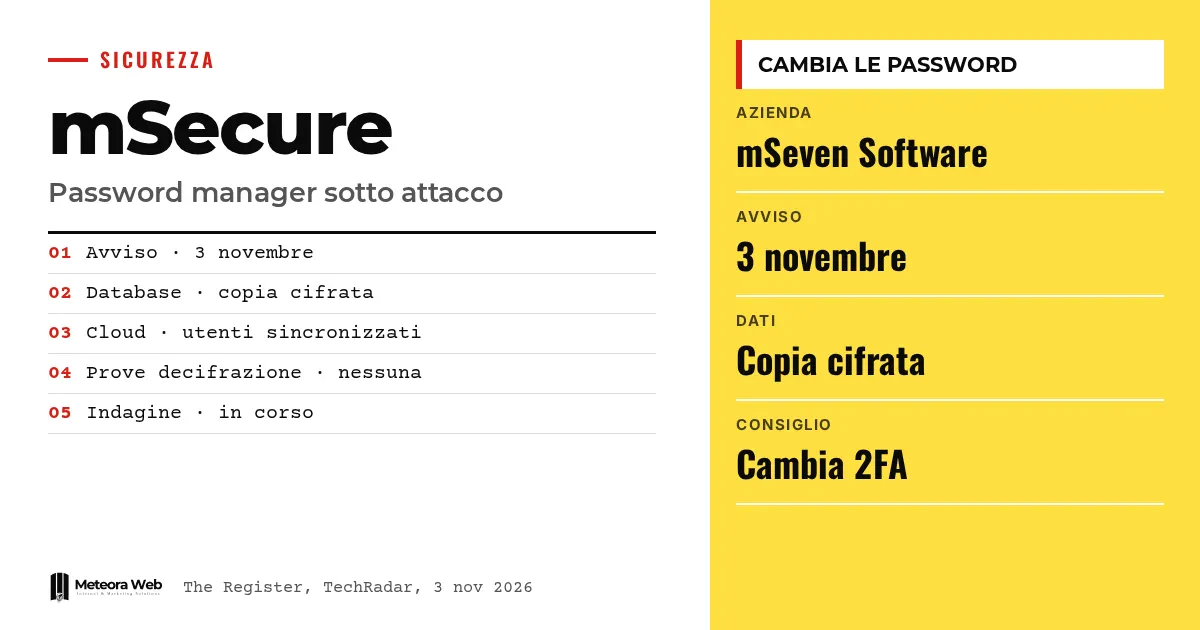
Am 3. November hat mSeven Software, das Unternehmen hinter dem Passwort-Manager mSecure, aktuelle und frühere Kunden angeschrieben. Sie werden aufgefordert, alle in der App gespeicherten Informationen sofort zu schützen, indem sie Passwörter ändern und 2FA sowie Passkeys neu einrichten. Die erste Mitteilung erklärte nichts, dann nannte eine zweite Nachricht den Diebstahl einer verschlüsselten Datenbankkopie. Das ist wichtig, denn ein Passwort-Manager verwahrt die Schlüssel zu allem anderen, und wer ihn nutzt, muss abschätzen können, wie viel Arbeit auf ihn zukommt.
Ein paar Begriffe, bevor wir zu den Fakten kommen. Passwort-Manager ist eine App, die deine Zugangsdaten in einem Tresor speichert, der durch ein Hauptpasswort geschützt ist. Vault ist dieser Tresor. 2FA ist die Zwei-Faktor-Authentifizierung, also eine zweite Prüfung neben dem Passwort. Passkey ist eine Anmeldedaten-Form, die das Passwort ersetzt und an das Gerät gebunden ist. HNDL steht für harvest now, decrypt later, also das Abgreifen verschlüsselter Daten heute in der Hoffnung, sie später entschlüsseln zu können.
Was ist bei mSecure passiert?
Laut The Register hieß es in der E-Mail vom 3. November, mSeven habe «kürzlich von verdächtigen Aktivitäten» rund um die App erfahren. Das Unternehmen sagt, es habe eine Untersuchung eingeleitet, das Problem eingegrenzt und externe Sicherheitsexperten hinzugezogen.
Die Nachricht nannte keine betroffenen Systeme, keine Daten und keine Zahl der Empfänger. Dasselbe gilt für die wichtigste Frage, nämlich ob Kundendaten offengelegt wurden.
Was sagt die zweite Mitteilung von mSeven?
Wie TechRadar berichtet, spricht eine zweite Mitteilung, die in sozialen Netzwerken kursierte, von einem Unbefugten, der eine verschlüsselte Kopie einer Datenbank mit Informationen aktueller und früherer Nutzer erlangt hat. Laut mSeven gibt es keine Hinweise darauf, dass er Zugriff auf vertrauliche Daten in mSecure Cloud hatte.
TechRadar fasst die Lage so zusammen – Jemand hat eine Kopie der Datenbank mitgenommen, gefährdet sind Nutzer, die mit der Cloud von mSecure synchronisiert haben. Das Unternehmen fügt hinzu, dass das Löschen der App nichts bringt.
Ist eine verschlüsselte Datenbank wirklich sicher?
Grundsätzlich ja, aber das ist keine ewige Garantie. TechRadar erinnert an die Praxis von HNDL, bei der Kriminelle verschlüsselte Archive sammeln, in der Hoffnung auf einen technischen Durchbruch. Deshalb schließt das Fehlen von Belegen für eine Entschlüsselung heute die Frage nicht ab.
Zu diesem Thema haben wir bereits in unserem Leitfaden zu Verschlüsselung und Datensicherheit geschrieben. Die Stärke des Hauptpassworts ist entscheidend, denn es schützt das gestohlene Archiv.
Warum sind die Kunden so verärgert?
Die Aufforderung, alles zu ändern, ohne Details zu nennen, hat die Kunden im Ungewissen gelassen. Im Supportforum schrieb ein Nutzer, er habe über 800 gespeicherte Passwörter und fragte, ob er sie alle ändern müsse. Auf Reddit nannte laut TechRadar ein anderer die Mitteilung «absolut unzureichend».
Laut The Hacker News klärt die E-Mail auch nicht, ob sich die Schritte bei 2FA und Passkeys auf die im Vault gespeicherten Einträge, auf den Zugang zum mSecure-Konto oder auf beides beziehen.
Grenzen, die du kennen solltest
Viele Fragen bleiben offen. Wir wissen nicht, wann der Zugriff stattfand, wie viele Nutzer betroffen sind und ob außer der Datenbank noch etwas abgeflossen ist. The Hacker News weist darauf hin, dass mSecure eine geräteseitige Verschlüsselung zusichert, dass aber eine Studie des deutschen BSI, veröffentlicht im Dezember 2025, einen Datenzugriff bei Version 6.1.5 für Android für theoretisch möglich hielt. Der Test betraf allein diese Version. Der Hinweis, das Unternehmen lösche negative Rezensionen im Google Play Store, stammt von einem einzelnen Reddit-Nutzer und ist nicht überprüft.
Was sich für alle ändert, die digital arbeiten
Wenn du mSecure mit der Cloud nutzt, fang beim Hauptpasswort und bei den heikelsten Konten an, etwa Bank, E-Mail und Arbeitswerkzeuge. Danach richtest du 2FA und Passkeys für genau diese Dienste neu ein. Wenn du ein Unternehmen führst, prüfe, wer im Team das Programm verwendet, und lass die geteilten Zugangsdaten überarbeiten. Das muss nicht in einer Stunde geschehen. Du brauchst eine Liste mit Prioritäten, und es lohnt sich, die Alternativen in unserem Vergleich der Passwort-Manager anzusehen.
Unsere Einschätzung
Der Rat, alles zu ändern, ist vorsichtig, doch ihn ohne Erklärung zu kommunizieren ist ein Fehler. Wer Vertrauen verkauft, muss sofort Umfang, Risiko und Prioritäten nennen. Die zweite Mitteilung verbessert die Lage, kommt aber nach dem Protest und verharmlost mit der Formel «keine Beweise». Fest steht – Kein Passwort-Manager ist unangreifbar, wie das widerlegte Versprechen zeigt, über das wir bereits berichtet haben. Entscheidend sind Transparenz und Tempo.
Häufige Fragen
Wurde mSecure gehackt?
Ja, laut der zweiten Mitteilung, über die TechRadar berichtet, hat sich ein Unbefugter eine verschlüsselte Kopie einer Datenbank mit Daten aktueller und früherer Nutzer verschafft.
Muss ich alle gespeicherten Passwörter ändern?
Das Unternehmen rät, das Hauptpasswort und die wichtigsten Passwörter zu ändern. Eine Reihenfolge nennt es nicht, daher solltest du bei den wichtigsten Konten beginnen.
Bringt es etwas, die App zu löschen?
Nein, laut mSeven verbessert das Löschen der App die Lage nicht. Das Problem betrifft Nutzer, die mit mSecure Cloud synchronisiert haben.
Wurde die gestohlene Datenbank entschlüsselt?
Laut mSeven gibt es keine Belege für einen Zugriff auf vertrauliche Daten. Das ist keine endgültige Bestätigung, denn die Untersuchung läuft noch.
Sind auch Leute betroffen, die mSecure nicht mehr nutzen?
Das ist möglich. Die Mitteilung spricht von aktuellen und früheren Nutzern, und die E-Mail ging an beide Gruppen.
Was du in den kommenden Wochen von mSeven erwarten kannst
Der Fall ist offen, und die Antworten des Unternehmens werden zeigen, ob Kunden bleiben. Es lohnt sich, auf einige Signale zu achten.
- Suche nach einem technischen Bericht von mSeven mit Terminen, betroffenen Systemen und Nutzerzahl.
- Prüfe, ob App-Updates oder Bestätigungen zur Nutzung des Cloud-Speichers erscheinen.
- Erwäge einen Datenumzug zu einem anderen Anbieter, falls die Erklärungen vage bleiben.




