
 Ing. Calogero Bono
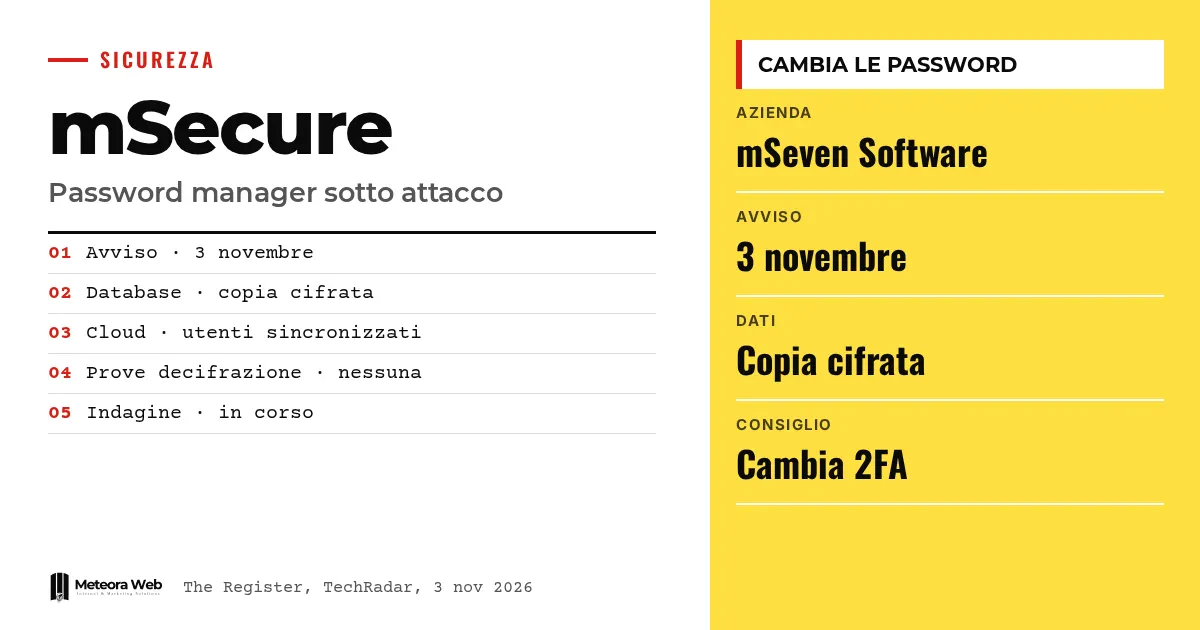
El 3 de noviembre, mSeven Software, la empresa detrás del gestor de contraseñas mSecure, escribió a sus clientes actuales y anteriores. Les pide que protejan cuanto antes toda la información guardada en la app, cambiando contraseñas y restableciendo el 2FA y las passkeys. El primer aviso no explicaba nada, hasta que un segundo mensaje habló del robo de una copia cifrada de una base de datos. Importa porque un gestor de contraseñas guarda las llaves de todo lo demás, y quien lo usa tiene que entender cuánto trabajo le toca.
Algunos términos antes de entrar en los hechos. Gestor de contraseñas es una app que guarda tus credenciales en un archivo protegido por una contraseña principal. Vault es ese archivo. 2FA es la verificación en dos pasos, un segundo control además de la contraseña. Passkey es una credencial que sustituye la contraseña y se vincula al dispositivo. HNDL son las siglas de harvest now, decrypt later, es decir, robar datos cifrados hoy con la esperanza de poder abrirlos en el futuro.
¿Qué le pasó a mSecure?
Según The Register, el correo del 3 de noviembre decía que mSeven había «detectado recientemente actividades sospechosas» relacionadas con la app. La empresa afirma haber iniciado una investigación, limitado el problema y contratado a expertos externos en seguridad.
El mensaje no indicaba los sistemas implicados, las fechas ni el número de destinatarios. Lo mismo ocurre con la pregunta más importante, es decir, si los datos de los clientes quedaron expuestos.
¿Qué dice el segundo aviso de mSeven?
Como informa TechRadar, un segundo comunicado, que circuló en redes sociales, habla de una parte no autorizada que obtuvo una copia cifrada de una base de datos con información de usuarios actuales y anteriores. Según mSeven, no hay pruebas de que haya accedido a los datos confidenciales contenidos en mSecure Cloud.
TechRadar resume la situación así. Alguien se llevó una copia de la base de datos, y están en riesgo los usuarios que sincronizaban con la nube de mSecure. La empresa añade que eliminar la app no sirve de nada.
¿Es realmente seguro un banco de datos cifrado?
En principio sí, pero no es una garantía eterna. TechRadar recuerda la práctica del HNDL, con la que algunos delincuentes acumulan archivos cifrados a la espera de un avance técnico. Por eso, la ausencia de pruebas de descifrado hoy no cierra la cuestión.
Sobre este tema ya escribimos en nuestra guía de criptografía y seguridad de los datos. Importa mucho la robustez de la contraseña principal, porque es ella la que protege el archivo robado.
¿Por qué están tan enfadados los clientes?
La llamada a cambiarlo todo, sin detalles, ha dejado a los clientes en la duda. En el foro de soporte, un usuario escribió que tiene más de 800 contraseñas guardadas y preguntó si debía cambiarlas todas. En Reddit, según TechRadar, otro la calificó de «absolutamente insuficiente».
Según The Hacker News, el correo tampoco aclara si los pasos sobre el 2FA y las passkeys afectan a los elementos guardados en el vault, al acceso a la cuenta de mSecure o a ambas cosas.
Límites que conviene conocer
Quedan muchos puntos abiertos. No sabemos cuándo se produjo el acceso, cuántos usuarios están afectados ni si salió algo más allá de la base de datos. The Hacker News recuerda que mSecure afirma cifrar en el dispositivo, pero que un estudio del BSI alemán, publicado en diciembre de 2025, consideró teóricamente posible el acceso a los datos en la versión 6.1.5 para Android. La prueba se refería solo a esa versión. La denuncia de que la empresa borraría reseñas negativas en Google Play procede de un único usuario de Reddit y no está verificada.
Qué cambia para quien trabaja en digital
Si usas mSecure con la nube, empieza por la contraseña principal y por las cuentas más delicadas, como la del banco, el correo y las herramientas de trabajo. Después pasa al 2FA y a las passkeys vinculadas a esos servicios. Si diriges una empresa, revisa quién del equipo usa este programa y pide que se actúe sobre las credenciales compartidas. No hace falta hacerlo en una hora. Hace falta una lista con prioridades, y conviene comparar la alternativa con nuestra comparativa de gestores de contraseñas.
Nuestra opinión
El consejo de cambiarlo todo es prudente, pero comunicarlo sin explicaciones es un error. Quien vende confianza debe dar de inmediato el alcance, el riesgo y las prioridades. El segundo aviso mejora las cosas, aunque llega después de las protestas y minimiza con la fórmula de «ninguna prueba». Queda el hecho de que ningún gestor de contraseñas es inmune, como muestra la promesa desmentida de la que ya hablamos. Lo que cuentan son la transparencia y la rapidez.
Preguntas frecuentes
¿mSecure ha sufrido una violación de seguridad?
Sí, según el segundo aviso recogido por TechRadar. Una parte no autorizada obtuvo una copia cifrada de una base de datos con datos de usuarios actuales y anteriores.
¿Tengo que cambiar todas las contraseñas guardadas?
La empresa recomienda cambiar la contraseña principal y las más importantes. No indica un orden, así que conviene empezar por las cuentas más relevantes.
¿Sirve de algo borrar la app?
No, según mSeven eliminar la app no mejora la situación. El problema afecta a quienes sincronizaban con mSecure Cloud.
¿Se ha descifrado la base de datos robada?
Según mSeven no hay pruebas de acceso a los datos confidenciales. No es una confirmación definitiva, porque la investigación sigue en curso.
¿También está afectado quien ya no usa mSecure?
Puede estarlo. El aviso habla de usuarios actuales y anteriores, y el correo se envió a ambos grupos.
Qué esperar de mSeven en las próximas semanas
El caso sigue abierto y las respuestas de la empresa decidirán si los clientes se quedan. Conviene vigilar algunas señales.
- Busca un informe técnico de mSeven con fechas, sistemas afectados y número de usuarios.
- Comprueba si llegan actualizaciones de la app o confirmaciones sobre el uso del archivo en la nube.
- Valora migrar tus datos a otro gestor si las explicaciones siguen siendo vagas.




