
 Ing. Calogero Bono
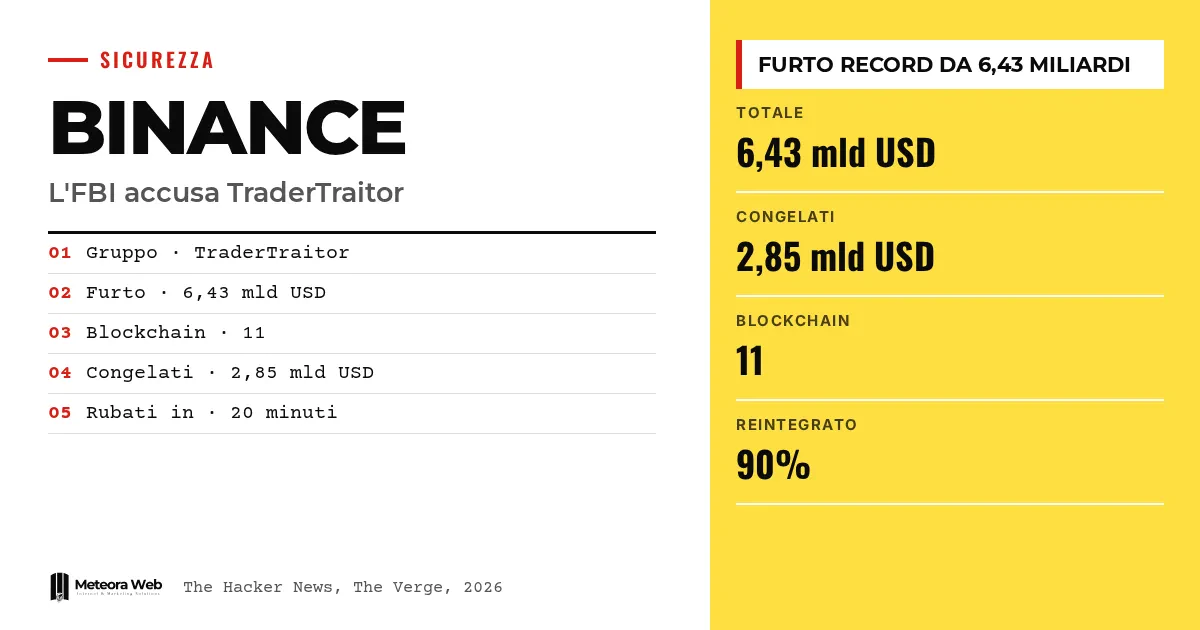
FBI, Kuzey Kore ile bağlantılı hacker grubu TraderTraitor'ı, Binance'den çalınan 6 milyardan fazla dolarlık dijital varlığın arkasında resmen gösterdi. Kaynağa göre bu, tarihin en büyük kripto para hırsızlığı ve Şubat 2025'teki Bybit saldırısının dört katından fazla. Binance bu arada çekimleri kademeli olarak yeniden açmaya başladı. Kripto kullanmayanlar için de önemli, çünkü saldırganlar çoğu zaman teknolojiden çok insanları hedef alıyor.
Olaylara girmeden önce birkaç terim. TraderTraitor, en az 2020'den beri faaliyet gösteren ve Jade Sleet ya da UNC4899 olarak da bilinen bir Kuzey Kore grubunun adı. DeFi, fonları karıştırmak için kullanılan merkeziyetsiz finans hizmetlerini ifade eder. Terraform provider, geliştiricilerin bulut altyapısını yönetmek için kullandığı bir bileşendir. Backdoor, bir bilgisayarın uzaktan kontrolünü sağlayan gizli bir erişim yoludur. Zincir üstü dondurma, fonların ihraççılar ya da ağlar tarafından bloke edilmesidir.
FBI, Binance hırsızlığı hakkında ne tespit etti?
The Hacker News'e göre FBI, U.S. Secret Service ve IRS Criminal Investigation ile birlikte, grubun çalınan fonları ağırlıklı olarak Ethereum'a çevirdiğini gözlemledi. Ajansa göre fonların DeFi ve anlık takas hizmetlerinden geçmesi bekleniyor; bu da ilave aklama aşamalarının hazırlığı anlamına geliyor.
FBI ayrıca saldırganların kullandığı görünen cüzdan adreslerinin bir listesini yayınladı. Toplam, Bybit'ten çalınan 1,46 milyar doları aşıyor. 11 blok zinciri üzerinden çalındı; %82'si Ethereum ve Bitcoin üzerinde.
İlk ayrıntıları Binance, 20 dakikada 6,3 milyar dolar çalındı yazımızda zaten paylaşmıştık.
Ne kadar çalındı ve ne kadarı donduruldu?
Rakamlar kaynağa göre değişiyor. The Hacker News'e göre FBI 6,43 milyar dolardan söz ediyor. The Verge 6,3 milyar, TechRadar ise yaklaşık 20 dakikada çalınan 6,36 milyar dolar aktarıyor.
6,43 milyar doların 2,85 milyarı Tether, Circle, Ripple, Arbitrum ve Optimism tarafından zincir üstünde donduruldu. Bu hesap bize ait, ama toplamın yaklaşık %44'üne denk geliyor.
Analiz şirketi Elliptic'e göre olay, Kuzey Kore rejiminin çaldığı miktarı neredeyse iki katına çıkarıyor. Son yıllarda Kuzey Kore bağlantılı aktörlere atfedilen hırsızlıkların 6,5 milyar doları aştığı tahmin ediliyor.
Binance kullanıcıları paralarını geri alacak mı?
Binance, mali etkiyi tamamen karşılayacağını belirtiyor. The Verge'e göre CEO, fonların %90'ının yeniden sağlandığını söylüyor. Kalan %10 ise daha az likit token'lara ait ve bu süre daha uzun sürebilir.
deVere Group CEO'su Nigel Green, acil durum fonunun yaklaşık 1,2 milyar dolar olduğunu ve açığın bunun çok daha büyük olduğunu not ediyor. Geri kalanın şirket bilançosundan gelmesi gerekiyor.
Çekimlerle ilgili olarak Binance, ilk aşamanın yeniden başladığını 06:00 ile 09:00 UTC arasında duyurdu. Yatırımların açık kaldığını ve etkilenmediğini de belirtiyor.
TraderTraitor nasıl çalışıyor ve geliştiriciler neden ilgili?
Grup, kurbanlarını enfekte edilmiş uygulamalarla kandırıyor. Kaynakta anılan SentinelOne, Zscaler ve Microsoft raporlarına göre, dağıtım aracı olarak kurcalanmış Terraform provider'larını kullanıyor. Bir Bash loader işletim sistemine uygun kötü amaçlı yazılımı seçiyor ve sonunda ROOFDECK backdoor'una ulaşılıyor.
Yem ise sahte iş ilanları. Microsoft, yapay zekâ destekli sahte bir blokzincir istihbarat şirketinin işe alım uzmanlarını tarif ediyor; bu uzmanlar yazılım mühendislerine ulaşıp görüşme ayarlıyor. Yapay zekâ ayrıca sahte yemler ve profiller üretmek için de kullanılıyor.
Binance'e nasıl girildiği konusunda TechRadar, bir çalışanın ele geçirilmiş dizüstü bilgisayarının ilk ihtimal olduğunu, ancak hikâyenin daha geniş olduğu izlenimini veriyor. Malwarebytes araştırmacısı Pieter Arntz, yetkisiz işlemleri hangi savunmaların durdurmadığını anlamak gerektiğini söylüyor.
Aynı saldırı dinamiğini hesap çalmak için yapay zekâ kullanan hackerlar analizimizde de görüyoruz.
Bilinmesi gereken sınırlar
Saldırganların Binance'in çekim sistemlerine nasıl ulaştığı net değil ve ele geçirilmiş bir dizüstü bilgisayar ihtimali yalnızca ilk bir varsayım. Rakamlar kaynaklara göre farklılık gösteriyor. Terraform provider yönteminin doğrudan Binance'e karşı kullanıldığı doğrulanmış değil, kaynak bağlantıyı grubun genelinde kuruyor. Ne kadar fonun geri alınacağını ve çekimlerin ne zaman tamamen açılacağını da bilmiyoruz.
Dijitalle çalışanlar için ne değişiyor
Altyapı geliştirir ya da yönetirsen, kurduğun bileşenleri bilinen bir iş akışından gelse bile doğrulanması gereken kod gibi ele al. Terraform provider'larının ve bağımlılıkların kökenini kontrol et. Mülakat sırasında kod çalıştırmanı isteyen işe alım uzmanlarına karşı temkinli ol. Kendi sunucuları olan bir şirket için, Huntress'ten Ben Bernstein'in hatırlattığı gibi, giriş korumasından çok güncellemeler ve sürekli izleme önemlidir; birinin er ya da geç içeri gireceğini varsaymak gerekir. Son olarak, Binance olayını oltalama için kullanan mesajlara dikkat et.
Bizim görüşümüz
En rahatsız edici veri, sofistike savunmaları olan dev bir şirketin günlerce süren hazırlıktan sonra yaklaşık 20 dakikada aşılmış olması. Geri ödeme açıklaması müşterileri rahatlatıyor, ancak asıl soruyu yanıtlamıyor – hangi kontroller işe yaramadı? Binance bunu açıklamadıkça şeffaflık vaadi eksik kalıyor. İşletmeler için ders kriptoyla ilgili değil. Hedef insanlar ve günlük iş araçları; yalnızca teknik güvenlik yetmiyor.
Sık sorulan sorular
TraderTraitor kim?
En az 2020'den beri faaliyet gösteren, Kuzey Kore ile hizalanmış bir hacker grubu. Kaynağa göre Jade Sleet ve UNC4899 olarak da biliniyor ve daha önce DMM Bitcoin, Bybit, KelpDAO ve Bitget saldırılarıyla bağlantılandırıldı.
Binance'den ne kadar çalındı?
Kaynağa göre değişiyor. The Hacker News'e göre FBI 6,43 milyar dolar diyor, The Verge 6,3 milyar, TechRadar ise 6,36 milyar dolar aktarıyor.
Fonlar geri alındı mı?
Kısmen. Tether, Circle, Ripple, Arbitrum ve Optimism 2,85 milyar doları dondurdu. Binance ayrıca müşteriler için fonların %90'ını yeniden sağladığını bildiriyor.
Binance'de çekimler yeniden başladı mı?
Evet, kademeli olarak. Binance, çekimlerin ilk aşamasını 06:00 ile 09:00 UTC arasında yeniden açtı; yatırımlar hiç kapatılmadı.
Kripto parası olmayanlar risk altında mı?
Huntress'ten Ben Bernstein'a göre doğrudan risk küçük. Ancak olayı yem olarak kullanan dolandırıcılık girişimleri olabilir, bu yüzden hesap durumunu yalnızca resmi uygulama ya da sitelerden kontrol et.
FBI'nin atfından sonra nelere dikkat etmeli
Olay soruşturmalardan geri ödemelere kadar birden fazla cephede açık. Önümüzdeki haftalarda takip edilmesi gereken işaretler şunlar.
- Binance'in saldırganların çekim sistemlerine nasıl ulaştığını ve yeni rezerv kanıtını anlatan teknik bir rapor yayınlayıp yayınlamadığını takip et.
- FBI'nin yaydığı cüzdan adreslerini kullanarak yeni fonların dondurulup dondurulmadığını ya da geri alınıp alınmadığını kontrol et.
- Nigel Green'in öne sürdüğü gibi, ABD, Avrupa ve Asya'daki yetkililerin platformlar için zorunlu güvenlik standartları getirip getirmediğini izle.



