
 Ing. Calogero Bono
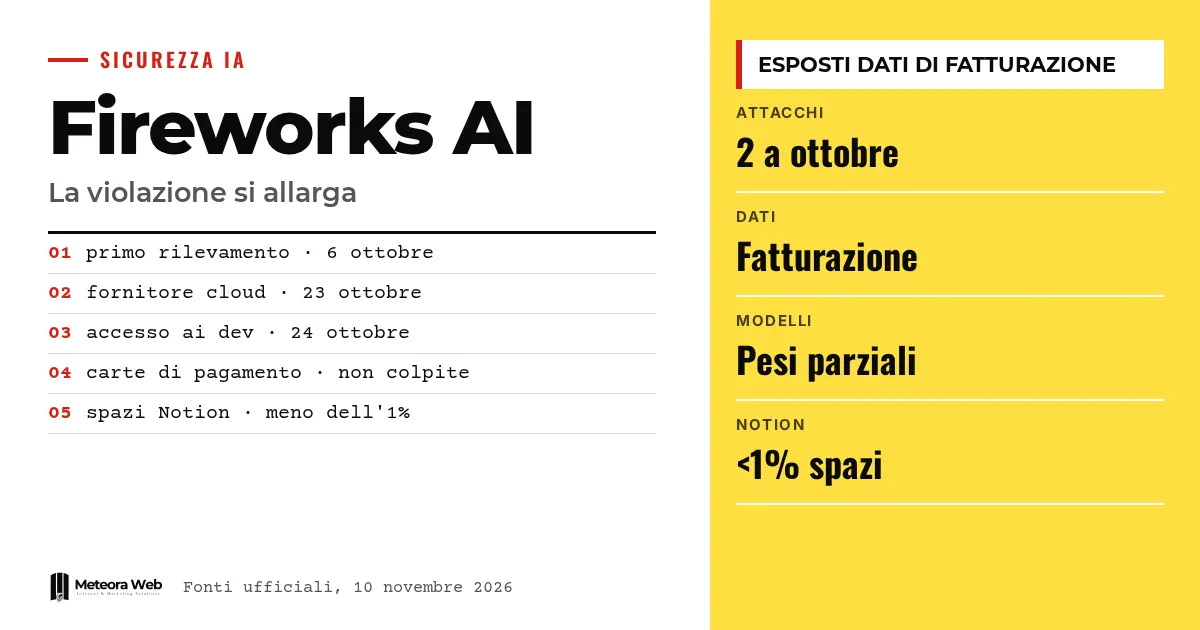
Yapay zeka modellerini çalıştırmanı sağlayan platform Fireworks AI, pazartesi günü Ekim başındaki güvenlik olayının ardından ikinci bir saldırı yaşandığını duyurdu. Saldırganlar bir üçüncü taraf bulut sağlayıcısını kullanarak geliştirme bilgisayarlarına ulaşmış. Fatura verileri, veri setleri ve eksik model ağırlıkları hedef alınmış. Bu önemli çünkü pek çok şirket bu hizmetleri farkında olmadan kullanıyor, Notion vakası da bunu gösteriyor.
Yeni başlayanlar için birkaç terim, olaylara girmeden önce. LLMjacking, çalınmış kimlik bilgileriyle bir dil modelinin ele geçirilmesi demek. Başkaları modelin kapasitesini kullanır, faturayı ise asıl sahibi öder. Model ağırlıkları, bir modelin eğitim sırasında öğrendiği parametrelerdir ve teknik değerinin asıl kaynağıdır. Çıkarım (inference), önceden eğitilmiş bir modelin isteklere yanıt vermek için kullanılmasıdır. Ortam değişkenleri, programların çalışırken okuduğu yapılandırma değerleridir ve çoğu zaman API anahtarlarını ve token'ları içerir. API anahtarı, bir yazılımın bir hizmete erişmek için kullandığı paroladır.
Fireworks AI'de ne oldu?
Şirketin duyurusunu aktaran The Hacker News'a göre ilk olay 6 Ekim'de tespit edildi. Yetkisiz kullanılan dahili kimlik bilgileri, bazı müşteri hesaplarının ortam değişkenlerine erişim sağladı; bunlar API anahtarları ve token'ları içeriyordu.
O zaman Fireworks, modellere, veri setlerine, eğitim verilerine, çıkarım trafiğine veya kişisel verilere erişildiğine dair bir kanıt bulamadığını söylemişti. Pazartesi günkü güncelleme tabloyu değiştiriyor ve The Register'a göre açıklanan etkiyi önemli ölçüde genişletiyor.
Saldırganlar ikinci kez nasıl girdi?
Fireworks, araştırma ve geliştirme makinelerini barındıran üçüncü taraf bir bulut sağlayıcısının 23 Ekim'de bir olay yaşadığını açıklıyor. Ertesi gün saldırgan bu sağlayıcıyı kullanarak geliştirme makinelerine ulaşmış ve yetkisiz bir iş yükü çalıştırmış.
Sağlayıcı adıyla anılmıyor. Fireworks, faaliyeti aynı gün tespit ettiğini ve 25 Ekim itibarıyla müşterilerin kullandığı platforma başka bir başarılı erişim olmadığını söylüyor. Bu, bulut güvenliği ve DevSecOps üzerine yazımızın merkezine koyduğu zincir türü; altyapın, en zayıf sağlayıcın kadar güvenlidir.
Hangi veriler açığa çıktı?
Fireworks verileri üç gruba ayırıyor.
- Kimlik, ad, açıklama ve oluşturulma tarihi gibi kaynak meta verileri.
- Fatura adresleri ve sevkiyat adresleri, fatura ve ödeme geçmişi, bakiye ve kullanılan krediler gibi fatura verileri.
- Bazı müşteriler için, eksik biçimde de olsa, model ağırlıklarının ve veri setlerinin bir kısmı.
Şirket, ödeme kartı numaralarının saklanmadığını ve bu yüzden etkilenmediklerini söylüyor. The Register'ın belirttiği gibi, kaç müşterinin etkilendiğini ise açıklamadı.
Notion neden işin içinde?
Notion, ayrılmış bir sayfada çalışma alanlarının %1'inden azının etkilenmiş olabileceğini açıkladı. Notion AI ile yapılan ve Insights özelliğinde kullanılan bazı sohbetlerin açığa çıkmış olabileceği belirtildi; bunlar yazar veya çalışma alanı bilgisi olmadan ve araç sonuçları olmadan "atfedilemez" olarak tanımlanıyor.
Notion, 3 Kasım'dan beri Fireworks ile olan sistem bağlantılarını kestiğini ve oradaki verileri sildiğini söylüyor. Verilerin açığa çıkmış sayılmasını ve asistana yapıştırılan şifre ve anahtarların hemen değiştirilmesini öneriyor. The Register'a göre ise sohbetler kimlik bilgisi sayılabilecek ayrıntılar da içerebilir.
Daha fazla bilgi için Iris Ohyama, Iris Plaza bulut ihlali. 7,7 milyon kişinin verisi ve Berber dükkanında müşteri yönetimi ve hizmet geçmişi — verileri tekrarlayan randevulara nasıl dönüştürürsün yazılarına bakabilirsin.
Bilmen gereken sınırlar
İki saldırıdan kaç müşterinin etkilendiği bilinmiyor, ele geçirilen bulut sağlayıcısının kim olduğu da açıklanmadı. Saldırganların LLMjacking ile bağlantılı olduğu bağımsız olarak doğrulanmış değil, bu Fireworks'ün değerlendirmesi. CEO Lin Qiao saldırganların ağırlıkların peşinde olmadığını söylüyor, ama bu şirketin kendi açıklaması. Palo Alto Networks'ün Unit 42 ekibiyle yürütülen soruşturma sürüyor ve tablo değişebilir.
Dijital işlerle uğraşanlar için ne değişiyor
Yapay zeka hizmetlerini kullanıyorsan, verilerini gerçekte hangi sağlayıcıların işlediğini sor. Kendi uygulamanmış gibi görünen bir araç, Notion vakasında olduğu gibi üçüncü taraf çıkarımına dayanabilir. API anahtarlarını ve token'ları düzenli olarak yenile, kimlik bilgilerini sohbet botlarına yapıştırma, çünkü bir sohbet başkasının arşivine düşebilir. Sözleşmeleri de kontrol et, sağlayıcının seni ne zaman ve hangi sürede bilgilendirmesi gerektiğini bil. Geliştiriciysen anahtarları en az yetkiyle ve harcama limitleriyle tut, böylece bir hırsızlığın maliyeti düşer. Açığa çıkan fatura bilgileri de hedefli dolandırıcılıklar için kullanışlı malzeme olduğundan ciddiye alınmalı.
Bizim görüşümüz
Bu vaka az tartışılan bir zayıf noktayı gösteriyor. Şirketler yapay zekayı, kendileri de başka sağlayıcılara bağımlı olan platformlardan satın alıyor ve müşteri tarafında kimse bu zinciri görmüyor. Fireworks hızlı davrandı, ama bilgiyi iki aşamada verdi ve ilk açıklama olanları olduğundan az gösteriyordu. Kartların etkilenmediğini söylemek yetmez. Etkilenen müşteriler ve bulut sağlayıcısı hakkında net rakamlar gerekiyor. O zamana kadar bu hizmetleri kullanan herkes, kendi verilerinin dışarı çıkmış olabileceğini varsaymalı.
Sık sorulan sorular
Fireworks AI nedir?
Donanım yönetmeden Mistral, Llama veya Gemma gibi açık modelleri çalıştırmak isteyen geliştiriciler için bir çıkarım platformudur. Notion'a göre on binlerce müşteriyi destekliyor.
Kart numaraları çalındı mı?
Fireworks'e göre hayır. Şirket ödeme kartı numaralarını saklamadığını, dolayısıyla bunlara dokunulmadığını söylüyor. Ancak adresler, fatura geçmişi ve bakiye açığa çıktı.
İkinci saldırı ne zaman gerçekleşti?
Bulut sağlayıcısı 23 Ekim'de ele geçirildi ve ertesi gün saldırganlar Fireworks'ün geliştirme makinelerine ulaştı. Şirket olayı aynı gün fark ettiğini söylüyor.
Notion AI kullanıyorsam ne yapmalıyım?
Sana bir bildirim gelip gelmediğini kontrol et, çünkü geldiyse çalışma alanın etkilenmiş olabilir. Notion, asistana yapıştırılmış olabilecek şifre, API anahtarı ve kimlik bilgilerini hemen değiştirmeni öneriyor.
LLMjacking nedir?
Çalınmış kimlik bilgileriyle bir dil modeline erişimin ele geçirilmesidir. Erişimler yeniden satılır ve asıl sahip kullanımın bedelini öder. Google, bu tür saldırıların arttığı konusunda uyarıda bulundu.
Fireworks vakasında önümüzdeki haftalarda neye bakmalı
Unit 42 ile yürütülen soruşturma tamamlanmadı ve başka müşteriler de etkilenmiş çıkabilir. Resmi güncellemeleri takip etmek en iyisi.
- Fireworks'ün ve onu kullanan sağlayıcıların güvenlik duyurularını takip et, etkilenen müşteriler hakkında yeni bir bilgilendirme gelip gelmediğini gör.
- Kullandığın yapay zeka araçlarında hangilerinin dış çıkarım kullandığını kontrol et ve sağlayıcına Fireworks'e bağlı olup olmadığını sor.
- Önümüzdeki haftalarda yapay zeka hizmetlerinin faturalarını ve kullanım miktarlarını incele, çalınmış anahtarların anormal kullanımını hemen fark etmek için.
Kaynaklar
- thehackernews.com, Fireworks AI Breach Widens to Expose Customer Billing Data and Incomplete Model Weights
- theregister.com, Fireworks AI gets burned twice as customer data exposure widens
- bleepingcomputer.com, Fireworks AI discloses new breach after cloud provider hack
- notion.com, Fireworks AI security breach impacts Notion and their customers



