Ing. Calogero Bono
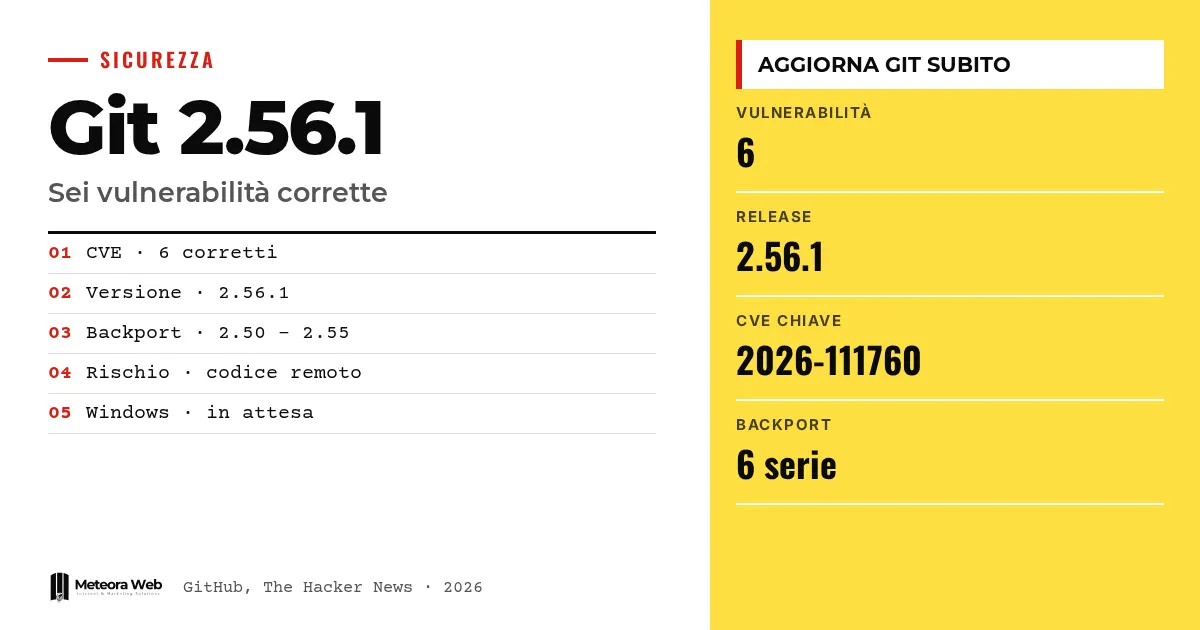
Git projesi, altı güvenlik açığını kapatmak için 2.56.1 sürümünü yayımladı. Bunlardan biri, kötü niyetli bir depo özyinelemeli olarak klonlandığında başkasının kodunun çalıştırılmasına izin veriyor. Diğerleri beklenmedik dosyalara yazmaya ve birleştirme ile ikili yamalar sırasında bellek bozulmasına yol açıyor. Bu önemli, çünkü Git editörlerin, otomasyon araçlarının ve birçok şirketin sunucularının içinde çalışıyor ve her yerde güncellenmesi gerekiyor.
Olaylara girmeden önce birkaç terim. Özyinelemeli klonlama, bir deponun alt modülleriyle birlikte kopyalanmasıdır. Bir alt modül, başka bir deponun içindeki depodur. Hooklar, Git'in belirli anlarda başlattığı programlardır. Path traversal, izin verilen klasörden çıkmak için özel bileşenler içeren yolları kullanır. CVE, bir güvenlik açığını tanımlayan herkese açık koddur.
Git projesi ne yayımladı?
Git projesi 2.56.1 sürümünde düzeltmeleri yayımladı. GitHub bloguna göre 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 ve 2.50.2 serileri için de geriye dönük yamalar mevcut.
GitHub, 2.56.1 ya da kendi serinin düzeltilmiş sürümüne geçilmesini, Git kopyası içeren uygulamaların da güncellenmesini öneriyor. Git için geliştirici rehberimizi okuduysan, aracın günlük iş akışlarında ne kadar yaygın olduğunu zaten biliyorsun.
Özyinelemeli klonlama ile kod çalıştırmak nasıl mümkün oluyor?
Hata CVE-2026-111760 olarak izleniyor. İndeks yönetiminde bir tam sayı kesilmesi (truncation) hatası. Çok uzun bir yol Git'in kontrolünden geçiyor, ama diske daha kısa bir adla yazıldığında, saldırgan bunun .git olmasını sağlayabiliyor.
Böylece bir alt modülün .git dosyası, kötü niyetli hook'lar ya da yapılandırmalar içeren bir klasöre işaret eden sembolik bir bağlantıyla değiştirilebiliyor. The Hacker News'un açıkladığına göre Git bir .git klasörünü sembolik bağlantıyla değiştirmeyi reddediyor, ama yeni klonlanmış bir alt modülde .git bir dosya. Git o klasörü kullanmaya başladığında saldırganın kodu çalışabilir.
Düzeltme, uzun yolları kesilmeden önce reddediyor.
Diğer beş güvenlik açığı neler?
- CVE-2026-113408. Protokol v2 ile boş bir depo klonlanırken, kötü niyetli bir sunucu path traversal içeren bir ad belirtebilir. Dosya tabanlı referans arka ucuyla, sonraki bir güncelleme beklenen klasörün dışına yazabilir.
- CVE-2026-114467. Birden fazla GPG imzası içeren bir etiket birleştirildiğinde yığın bozulur ve hizmet engellemesine yol açabilir.
- CVE-2026-114469. Küçük ama çok genişleyen bir ikili yama, yaklaşık 1 GiB sınırını aşarak Git'i çökertir.
- CVE-2026-105437. Çok sayıda çakışma içeren büyük bir birleştirme ve yüksek bir conflict-marker-size özniteliği, heap belleğini bozar.
- CVE-2026-114466. fast-import'taki üç fonksiyon, keyfi dosyaları okuyabilir ya da dosya oluşturup veri ekleyebilir.
Son durumda Git, gelen akışlarda bu fonksiyonları reddediyor; yalnızca akışı üreten programa güveniyorsan kullanılması gereken --allow-unsafe-features seçeneği hariç.
En çok kim riske giriyor, GitHub neyi güncelledi?
En çok risk altında olanlar, kullanıcılar adına birleştirme yapan sunucular. CVE-2026-105437'yi atayan GitLab, olası hedef olarak git merge-tree'yi gösteriyor; çünkü bir sunucu bunu bir birleştirme isteğinin birleştirilebilir olup olmadığını kontrol etmek için kullanabilir. Öznitelik deponun .gitattributes dosyasında ayarlanıyor, dolayısıyla istek açabilen biri hatayı tetikleyebilir.
GitHub, github.com ve GitHub Enterprise Cloud'u düzelttiğini belirtiyor. Enterprise Server için 3.19.15, 3.20.11, 3.21.9 ya da 3.22.4 sürümleri gerekiyor. GitHub Desktop, Copilot uygulaması, Codespaces ve Actions düzeltilmiş Git sürümünü alacak.
Bilmen gereken sınırlar
Kaynaklar aktif bir istismar ya da her CVE için bir ciddiyet seviyesi belirtmiyor. Bu açıkların daha önce kullanılıp kullanılmadığını bilmiyoruz. The Hacker News'e göre, salı günü saat 19.09 UTC itibarıyla Git for Windows henüz 2.56.1 tabanlı bir sürüme sahip değildi, dolayısıyla bu platform için tarihler değişebilir. GitHub Desktop, Copilot, Codespaces ve Actions için de tarihler belirsiz.
Dijital işle uğraşanlar için ne değişiyor
İlk adım, Git'in nerede çalıştığını envanterini çıkarmak. Yalnızca kendi bilgisayarında değil, kendi Git kopyasını içeren programlarda, sürekli entegrasyon sistemlerinde ve başkalarının depolarını işleyen servislerde de bakmalısın. Üçüncü taraf depolarla çalışan sunucuları yönetenler otomasyonları da güncellemeli. Hemen güncelleyemiyorsan, GitLab'ın geçici çözümü her deponun info/attributes dosyasına conflict-marker-size=7 satırını eklemek ya da güvenilmeyen depolarda bu kontrolleri kapatmak. Güvenlik güncellemelerini yöneten bir barındırma hizmeti kullanan biri, bu işin bir kısmını hizmete devredebilir.
Bizim görüşümüz
Güvenlik açığı altı, ama mesaj tek – Git, güvenilmeyen girdi işleyen bir yazılım olarak ele alınmalı, yalnızca yerel bir araç gibi değil. Dış kaynaklardan klonluyor, birleştiriyor ve yama uyguluyoruz, üstelik bunu düşünmeden yapıyoruz; otomasyonlar da bizim yerimize yapıyor. En somut risk, başka programların içine gömülü Git kopyalarında – kimse hatırlamadıkça güncellenmiyorlar. GitHub'ın saydığı önlemler geçici çözüm olarak iyi, ama yalnızca geçici. Git'i yoğun kullanan araçlardan söz etmişken, girdinin güvenilmezliği konusunun daha da ağırlık kazandığı GitHub Rubicon hakkında da yazmıştık.
Sık sorulan sorular
Hangi Git sürümünü kurmalıyım?
2.56.1 sürümünü ya da kendi serinin düzeltilmiş sürümünü kur – 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 veya 2.50.2. Kendi Git kopyasını içeren uygulamaları da güncelle.
Bilinmeyen depoları klonlamamak yeterli mi?
Yardımcı olur ama yeterli değil. GitHub yalnızca güvenilir sunuculardan klonlamayı ve güvenilmeyen kaynaklardan özyinelemeli klonlama, birleştirme ve ikili yamalardan kaçınmayı öneriyor; bu önlemlerin güncellemelerin yerini tutmadığını da belirtiyor.
En ciddi güvenlik açığı hangisi?
Kaynaklar bir sıralama vermiyor. Özyinelemeli klonlama sırasında kod çalıştırılmasına izin veren açık CVE-2026-111760; haberlerin odaklandığı açık da bu.
Git for Windows zaten güncel mi?
The Hacker News'in son kontrolüne göre hayır. Salı günü saat 19.09 UTC itibarıyla sürüm etiketleri arasında 2.56.1 tabanlı bir sürüm yoktu.
GitHub kullanıcılarının bir şey yapması gerekiyor mu?
Duruma bağlı. GitHub, github.com ve Enterprise Cloud sürümlerini zaten düzeltti. Enterprise Server kullananların belirtilen sürümlerden birine geçmesi gerekiyor; yerel araç kullananlar ise Git'i güncellemeli.
Önümüzdeki günlerde takip edilecek Git güncellemeleri
Düzeltme hazır ama dağıtım parça parça ilerliyor. Sürümünü henüz yayımlamamış olanları takip etmek mantıklı.
- Git for Windows'un 2.56.1 tabanlı bir sürüm yayımladığı anı kontrol et ve hemen güncelle.
- GitHub Desktop, Copilot uygulaması, Codespaces ve Actions için düzeltilmiş sürümlerin ne zaman geleceğini takip et.
- Bir kod barındırma sunucusu yönetiyorsan, güncelleyene kadar GitLab'ın geçici çözümünü değerlendir.