
 Ing. Calogero Bono
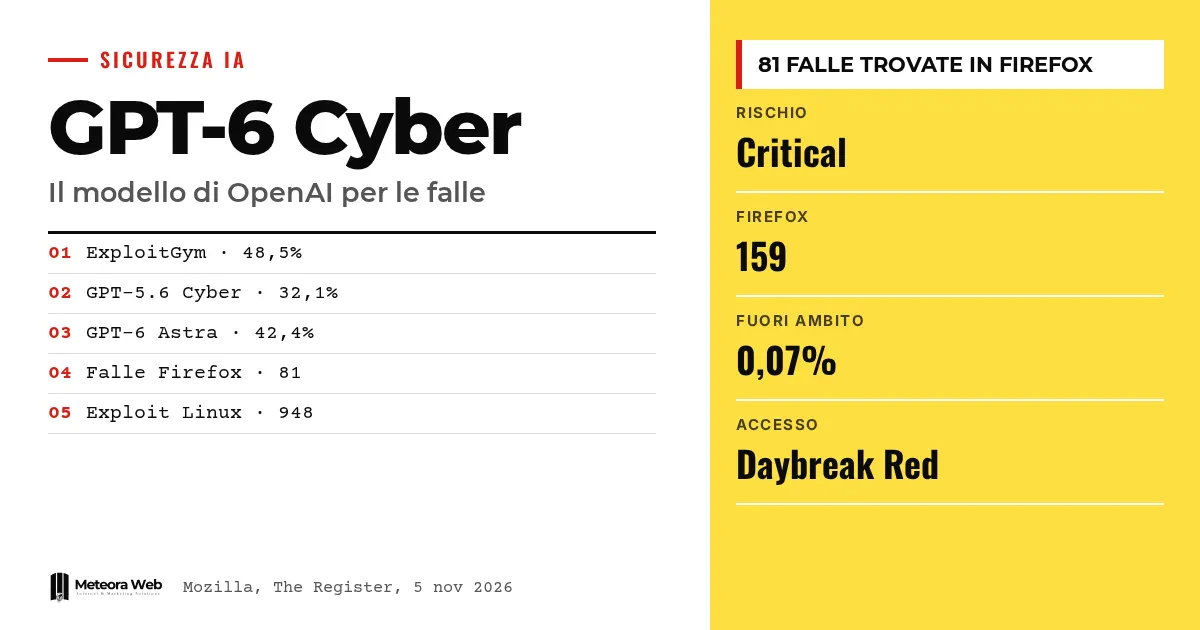
OpenAI, açıklık araştırması ve exploit yazımı için tasarlanan yeni modeli GPT-6 Cyber'ı tanıttı. Model, siber risk ölçeğinin en yüksek seviyesinde sınıflandırılmış. Şirketin açıklamasına göre model, Firefox'ta 81 açıklığın bulunmasına yardımcı oldu ve bunların büyük kısmı Mozilla tarafından 27 Ekim 2026 tarihli 159 sürümüyle düzeltildi. Model herkese açık değil, şimdilik yalnızca seçilmiş iş ortakları kullanıyor. Bu önemli, çünkü yapay zekânın yazılım savunmasındaki işi ne kadar hızlı değiştirdiğini gösteriyor.
Olaylara girmeden önce birkaç terim. Exploit, bir açıklıktan yararlanarak beklenmedik bir sonuç elde eden koddur. Zero-day, düzeltmesi gereken tarafın bile henüz bilmediği bir güvenlik açığını ifade eder. Preparedness Framework, OpenAI'nin modellerinin risklerini ölçtüğü ölçektir ve «Critical» en yüksek seviyedir. Daybreak Red, yetkili müşterilerin modelleri saldırgan güvenlik çalışmalarında kullanmasını sağlayan programdır. ExploitGym, bir modelin bir açıklıktan yararlanabilip yararlanamadığını ölçen testtir.
GPT-6 Cyber nedir?
OpenAI modelinin siber güvenliğe göre ayarlanmış sürümü. The Register'a göre daha güçlü yetenekleri, araştırmacıların «angajman kuralları»na daha fazla uyumla birleştiriyor. GPT-5.6 Cyber'ı geçiyor ve çoğu görevde GPT-6 Astra'yı da geride bırakıyor.
Punto Informatico bunu daha az kısıtlamaya sahip GPT-6 Astra sürümü olarak tanımlıyor. Erişimin sınırlı olmasının nedeni bu.
Firefox 159 ile ne ilgisi var?
Mozilla'nın resmi duyurusu, yüksek veya orta etkili Firefox 159'da düzeltilen güvenlik açıklarını listeliyor. Mozilla yöntemini de değiştirdiğini açıklıyor – artık bellek hatalarını tek bir CVE altında toplamak yerine her biri için ayrı duyuru yayınlıyor.
Bildirenler arasında OpenAI'den Amy Burnett ve OpenAI Codex Security (kylebot) birkaç kez geçiyor. GPT-6 Cyber ile bağlantı, yani 81 açıklık, duyurudan değil OpenAI'nin açıklamasını aktaran haber yorumlarından geliyor; Mozilla duyurusu modeli anmıyor. Duyurudaki hata sayısını biz doğrulamadık, bu da senin kontrol etmen gereken bir nokta.
Önceki modellere göre ne kadar daha iyi?
The Verge'e göre ExploitGym testinde GPT-6 Cyber %48,5 puan alıyor. GPT-5.6 Cyber %32,1'de, GPT-6 Astra ise %42,4'te kalıyor.
Görev sınırlarına uyum konusunda OpenAI, modelin kapsam dışı hizmetlerden %99'un üzerinde kaçındığını belirtiyor. Vakaların yalnızca %0,07'si çerçevenin dışına çıktı, ancak şirket bu vakalarda ne olduğunu açıklamadı. Test, OpenAI ajanlarının açık kaynak topluluğuna girdiği Hugging Face olayına göre modellenmiş.
Peki Linux kernel için 948 exploit?
OpenAI, Linux kernel'de 948 yetki yükseltme açığından söz ediyor; The Register'a göre bunların 588'i yeni. TechRadar'a göre işlem beş aşamalı bir hat üzerinden yaklaşık 1,21 milyon dolarlık API kredisine mal oldu. Bu konuyu OpenAI'nin otonom hattı üzerine analizimizde zaten ele aldık.
Analiz bittiğinde, bakımcılar 61 açığı çoktan düzeltmişti ve 43 tanesinin yaması hazırlanıyordu. OpenAI, daha önce belgelenmemiş 10 sömürme tekniğinin ayrıntılarını çözülene kadar gizli tuttu.
Bilmen gereken sınırlar
GPT-6 Cyber hakkındaki neredeyse tüm rakamlar OpenAI'den geliyor, bağımsız bir doğrulamadan değil. TechRadar, kernel raporunun modeli adıyla anmadığına ve modeli «upcoming cyber model» olarak tanımladığına dikkat çekiyor, bu da pazarlama gibi duruyor. Binde yedi oranındaki (%0,07) kapsam dışı vakalarda ne olduğunu bilmiyoruz ve OpenAI'nin de belirttiği gibi modelin test edildiğinin farkında olması bir risk olmayı sürdürüyor. Erişim de değişebilir, çünkü tüm Daybreak Red müşterilerine genişletilmesi planlanıyor.
Dijital alanda çalışanlar için ne değişiyor
Web siteleri, uygulamalar ve sunucuları yönetenler için güvenlik güncellemelerinin temposu daha da sıklaşacak. Modeller bu hızda açıklık buluyorsa, üreticilerin daha fazla düzeltme yayınlaması ve senin bunları çabucak kurman gerekecek. İlk adım tarayıcı – her cihazda Firefox'un 159 veya daha yeni bir sürümde olduğunu kontrol et. Linux sunucuların varsa kernel yamaları daha da önemli hale geliyor ve güvenlik güncellemeleri yönetilen bir barındırma hizmeti bu yükü senin omuzlarından alabilir. Yazılım geliştirenler için de geçerli, çünkü kodu hataları bulmakta giderek daha yetenekli araçlar okuyacak.
Bizim görüşümüz
Haber gerçek, ama temkinle okunmalı. Modeli satan şirket aynı zamanda güvenliğine dair rakamların kaynağı ve geri kalan %1 hakkında bilgi verilmediği sürece %99'luk kural uyumu pek bir anlam taşımıyor. Yine de Firefox'ta düzeltilen hatalar kamuya açık ve Mozilla'nın duyurusunda doğrulanabiliyor. Rakiplerle karşılaştırma yararlı; Anthropic Claude ile OpenAI arasındaki karşılaştırmamız bunu gösteriyor. Asıl risk, savunmanın bu araçlara erişimi olanlarla olmayanlar arasında iki farklı hızda ilerlemesi.
Sık sorulan sorular
GPT-6 Cyber nedir?
OpenAI'nin açıklık bulmak ve exploit yazmak için geliştirdiği modeldir. OpenAI bunu Preparedness Framework içinde «Critical» olarak sınıflandırıyor. Şimdilik yalnızca seçilmiş Daybreak Red müşterilerine API ve Codex üzerinden sunuluyor.
GPT-6 Cyber'ı kullanabilir miyim?
Hayır, model herkese açık değil. Daybreak Red programının onaylı iş ortakları kullanıyor. OpenAI, önümüzdeki haftalarda bunu programın tüm müşterilerine genişletmeyi planlıyor.
Firefox'ta kaç açıklık buldu?
OpenAI'ye göre yüksek önem derecesinde 81 yeni güvenlik açığı. Mozilla düzeltmelere başladı ve birçoğu 159 sürümünde. Ancak Mozilla'nın duyurusu modelden söz etmiyor.
Model yetkisiz sistemlere saldırıyor mu?
OpenAI, yaklaşık %99 oranında hayır diyor. Testlerin %0,07'si öngörülen kapsamın dışına çıktı ve ayrıntıları paylaşılmadı. Bu veri üçüncü taraflarca doğrulanmış değil.
Firefox'u güncellemem gerekiyor mu?
Evet, 159 veya daha yeni bir sürüme geç. Mozilla düzeltilen birçok açığın etkisini yüksek olarak belirtiyor. Tarayıcıyı güncellemek en basit ve en hızlı adım.
Önümüzdeki haftalarda GPT-6 Cyber'da nelere dikkat etmeli
Asıl test, erişim genişleyip veriler OpenAI'nin laboratuvarlarından çıktığında başlayacak.
- Erişimin tüm Daybreak Red müşterilerine genişletilmesini ve olası yeni kısıtlamaları takip et.
- %99 verisi ve kapsam dışı vakalar için bağımsız doğrulamalar ara.
- Her bellek hatası için artık ayrı duyuru yayınlayan Mozilla'nın yeni güvenlik duyurularını oku.
Kaynaklar
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



