Ing. Calogero Bono
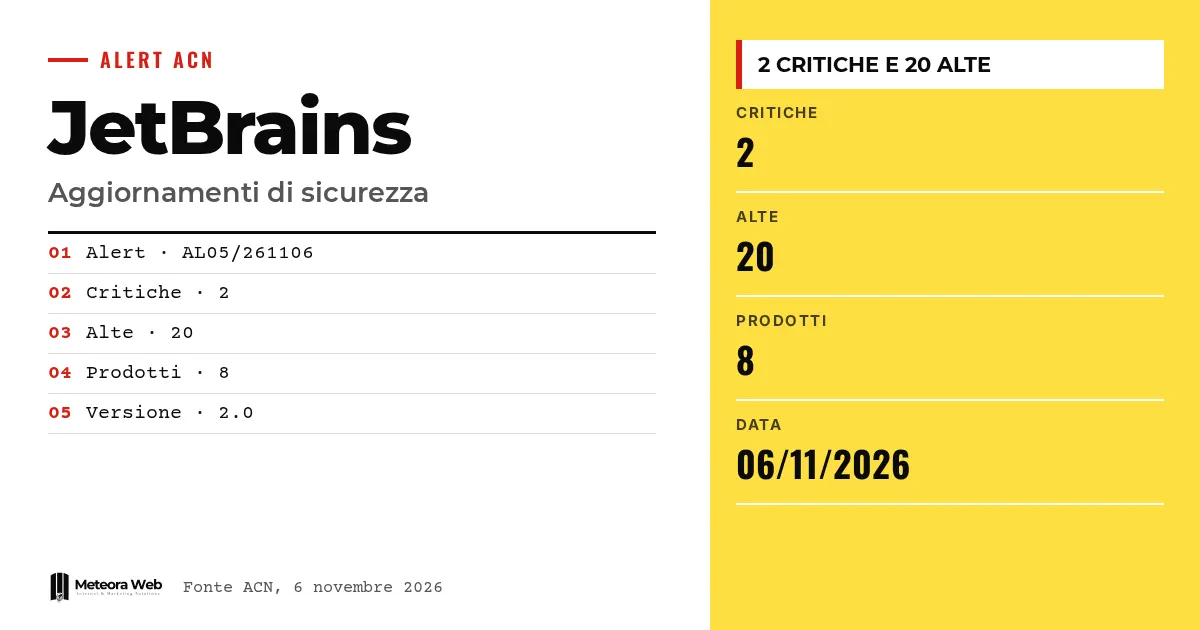
İtalya Ulusal Siber Güvenlik Ajansı, JetBrains güvenlik güncellemelerine ilişkin AL05/261106/CSIRT-ITA uyarısını yayımladı. Üretici, sekiz üründe iki kritik ve 20 yüksek önem derecesindeki birden fazla açığı giderdi. Bülten 6 Kasım 2026 tarihli. Bu önemli, çünkü her gün yazılım geliştirenlerin kullandığı araçları etkiliyor ve ele geçirilmiş bir geliştirme ortamı hassas bir giriş noktası olabilir.
Olaylara girmeden önce birkaç terim. CSIRT Italia, ulusal düzeyde bilgisayar olaylarını yöneten ve uyarıyı imzalayan ekiptir. Remote Code Execution, bir sistemde uzaktan komut çalıştırılabilmesi anlamına gelir. Privilege Escalation, verilenden daha yüksek yetkilerin elde edilmesidir. Authentication Bypass, giriş doğrulamasının atlatılmasına izin verir. CVE, bilinen bir güvenlik açığını benzersiz biçimde tanımlayan koddur.
ACN JetBrains hakkında ne bildirdi?
Ulusal Siber Güvenlik Ajansının resmi bildirimine göre JetBrains, birden fazla güvenlik açığını gidermek için güncellemeler yayımladı. İkisi kritik, 20'si yüksek önem derecesinde.
Etkilenen ürünler YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore ve CLion. Uyarının 2.0 sürümü 6 Kasım 2026'da yayımlanmış görünüyor.
Toplam 22 ciddi açık rakamı bizim hesabımız; ajansın belirttiği iki kritik ve 20 yüksek açığın toplamı.
Hangi tür saldırılara olanak tanıyorlar?
ACN yedi risk türü sıralıyor.
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
Ancak bildirim her türü belirli bir ürünle eşleştirmiyor. Bu ayrıntı için ajansın belirttiği CVE'lere ve üreticinin duyurularına bakmak gerekiyor.
Hangi sürümler güncellenmeli?
ACN, listelenen sürümlerden önceki sürümleri etkilenmiş sayıyor.
- YouTrack, dala göre 2026.2.19656, 2026.1.14150 veya 2025.3.170763 öncesi
- WebStorm, 2026.2.3 öncesi
- Ktor, 3.6.1 öncesi
- Junie CLI, 26.8.24 öncesi
- Hub, 2026.2.52556 öncesi
- Datalore, 2026.4 öncesi
- CLion, 2026.2.4.1 öncesi
IntelliJ IDEA'ya özel durum nedir?
IntelliJ IDEA için etkilenen sürümler dala bağlı. 2026.3.x dalında 2026.3 öncesi, 2026.2.x dalında 2026.2.4 öncesi, 2026.1.x dalında 2026.1.5.1 öncesi sürümler etkileniyor. 2025.3.6.2 öncesindeki sürümler de etkilenmiş durumda.
Ekipte birden fazla dal kullanıyorsan, yalnızca yıla bakmak yetmez; her makinedeki tam sürümü kontrol etmelisin.
Ajansın geliştirici araçlarındaki riskleri bildirmesi ilk kez değil; Cursor için bir eklentinin kötü amaçlı sürümleri de buna örnek.
Bilmen gereken sınırlar
ACN'nin bildirimi, tek tek CVE kodlarını metinde vermiyor ve iki kritik açığın hangi ürünü ilgilendirdiğini belirtmiyor. Halihazırda süren bir istismar olup olmadığına dair bir bilgi de yok. Teknik ayrıntılar için JetBrains'in duyurularına bakmak gerekiyor. Ayrıca bülten 2.0 sürümünde ve hâlâ güncellenmiş olabilir.
Dijital alanda çalışanlar için ne değişiyor
Geliştiriciler için IDE'lerin ve ilgili araçların güncellenmesi bir kolaylık değil, güvenlik bakımı olarak ele alınmalı. YouTrack ve Hub çoğunlukla kurumsal sunucularda çalışır ve yetkisiz erişim riski orada daha somuttur. Bu hizmetleri yönetiyorsan, güvenlik güncellemeleri sunan bir barındırma hizmetinde tutmak açıkta kalma süresini azaltır. Ayrıca projelerinde Ktor'u da kontrol et, çünkü bu kütüphane müşterilere dağıtılan uygulamalara girer. Kullandığın sürümlerin bir envanterini tutmak, bir uyarı geldiğinde saatler kazandırır.
Bizim değerlendirmemiz
Tek bir uyarıda sekiz ürünün yer alması dikkat çekici. Geliştirme araçları kodlara, kimlik bilgilerine ve depolara erişir, bu yüzden bir sunucu kadar kritik altyapı sayılmalılar. Buna rağmen çoğu zaman kişisel programlar gibi görüldükleri için daha gevşek güncelleniyorlar. ACN'nin bunu bildirmesi doğru, ama Apache OFBiz açıklarında olduğu gibi kurum içi bir uygulamaya ihtiyaç var. Geciken güncelleme, en kolay önlenebilecek risk olmaya devam ediyor.
Sık sorulan sorular
JetBrains kaç güvenlik açığını giderdi?
ACN'ye göre iki kritik ve 20 yüksek. Uyarı yalnızca yüksek ve kritik CVE'leri dikkate alıyor, bu yüzden gerçek toplam daha fazla olabilir.
Hangi JetBrains ürünleri etkileniyor?
Sekiz ürün. Bunlar YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore ve CLion.
ACN ne öneriyor?
Mevcut en son sürüme zamanında geçilmesini. Bu öneri, üreticinin açıklamalarıyla uyumlu.
Uyarı ne zaman yayımlandı?
6 Kasım 2026'da. AL05/261106/CSIRT-ITA koduyla yayımlandı ve sürümü 2.0.
Sadece IDE'yi güncellemek yeterli mi?
Hayır. YouTrack, Hub ve Datalore gibi sunucular ile Ktor gibi kütüphaneler de kontrol edilmeli, çünkü etkilenen ürünler arasında listeleniyorlar.
Önümüzdeki haftalarda JetBrains araçlarında neleri kontrol etmelisin
Uyarı 2.0 sürümünde ve değişebilir. Gelişmeleri takip etmek ve araç envanterini düzene sokmak iyi olur.
- ACN'nin CVE'leri içeren yeni bir sürüm yayımlayıp yayımlamadığını kontrol et.
- Hangi kritik açıkların ürünlerini etkilediğini anlamak için JetBrains duyurularını oku.
- Ekibin geliştirme araçlarının sürümlerini düzenli kontrol etmek için periyodik bir hatırlatıcı kur.