
 Ing. Calogero Bono
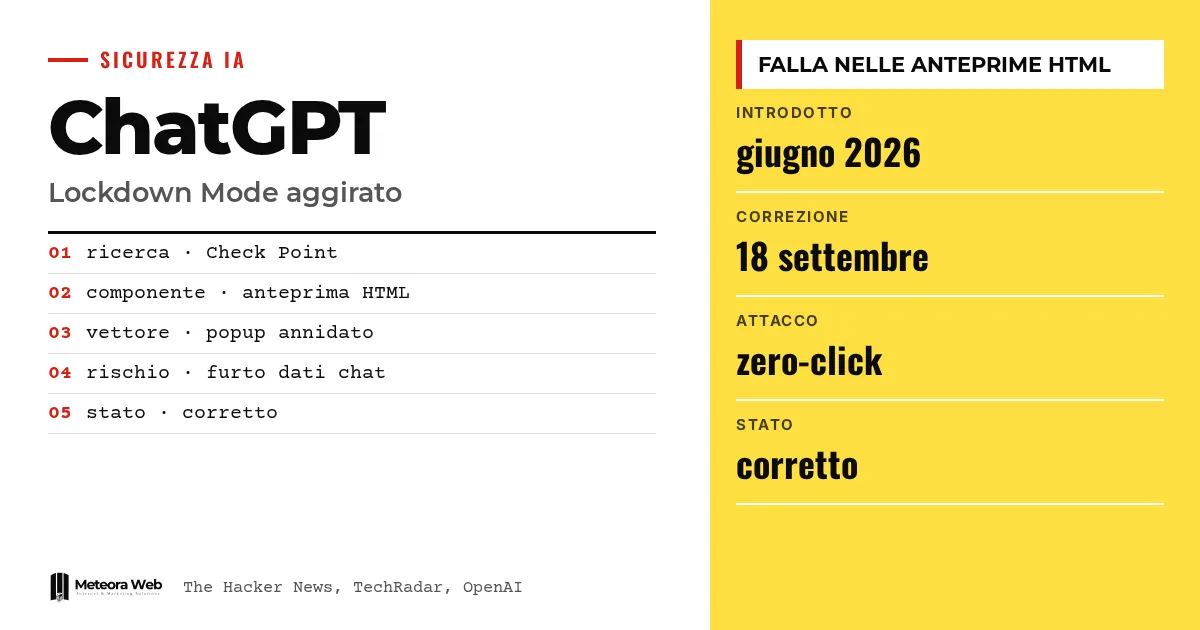
Check Point Research 展示了如何绕过 ChatGPT 的 Lockdown Mode,这是 OpenAI 为减少提示注入导致的数据窃取而设计的设置。据 The Hacker News 报道,漏洞位于代码块的 HTML 预览中,OpenAI 已于 2026 年 9 月 18 日修复。这起事件之所以重要,是因为它涉及的正是为处理敏感数据的用户提供的模式。对企业负责人来说,这是一个关于 AI 防护局限性的有用提醒。
在进入事实之前,先了解几个术语。 提示注入是隐藏在 AI 所读取内容中的指令,会促使它做出用户并未要求的操作。外泄是将数据发送到攻击者服务器的行为。沙箱是运行不受信任代码的隔离区域,无法访问应用的其余部分。弹窗是由内容打开的新窗口。零点击指无需受害者任何点击即可发生的攻击。
什么是 ChatGPT 的 Lockdown Mode?
据OpenAI 官方文档,这是一项可选的高级安全设置。它限制许多可能连接网络或外部服务的功能,减少可能将数据传给攻击者的对外请求。代价是会禁用或限制一些有用的功能。
OpenAI specifies 它并非面向所有人,而是面向拥有敏感数据的个人和组织。它无法阻止提示注入出现在所处理的内容中,例如上传的文件,因此并不能保证杜绝数据窃取。
受限的内容
- 网页浏览仅限缓存内容
- 深度研究和 Agent 模式被禁用
- 无法下载文件进行数据分析
- 用户无法批准 Canvas 的网络连接
Lockdown Mode 是如何被绕过的?
据 The Hacker News 报道,问题出在代码块内的 HTML 预览。内容运行在沙箱中,因此无法在未经同意的情况下读取 cookie 和本地存储,也无法联系外部资源。
但弹窗的处理方式有所不同。正如 Check Point 的 Eli Smadja 所解释,ChatGPT 会拦截直接打开新窗口的尝试,但沙箱权限仍允许弹窗从中逃脱。研究人员通过创建一个额外的嵌套框架,访问到了未经修改的弹窗功能。以此方式打开的内容不再受相同限制约束。
该漏洞带来哪些风险?
据 Check Point 称,该漏洞可能导致聊天数据被静默窃取、钓鱼以及恶意软件传播,包括在 ChatGPT 桌面应用中无需交互即可完成的窃取。TechRadar 报道称,攻击可由恶意提示、恶意 GPT 或共享聊天发起。
控制弹窗的一方可以决定显示什么,而这发生在用户信任的环境中。例如,攻击者可以伪造一个 ChatGPT 的虚假更新,诱使用户下载恶意软件。The Hacker News 指出,问题并不局限于基于 Electron 的桌面版本。
是否还有相关漏洞?
是的。据 The Hacker News 报道,一周前 Parameter Labs 描述了一种绕过沙箱和内容安全策略的方法,可通过公开分享链接接管账户。Check Point 表示,这是同一组件上的两个不同漏洞。
同样在九月,Check Point 还展示了不同账户之间一条隐藏的命令通道。该来源还列举了针对 AI 工具的许多其他攻击,证明这一问题超出了 ChatGPT 的范围。如果你想了解全局,我们关于 Claude 与 OpenAI 安全性的对比是一个很好的起点。
需要了解的局限
关于此漏洞的信息来自 Check Point 和专业媒体,所提供的资料中并没有 OpenAI 的技术说明。我们不清楚在修复之前是否已有人实际利用过它。资料显示修复已经应用,但并未描述细节。此外,Lockdown Mode 的可用性取决于账户、套餐以及管理员的设置。
对数字工作者意味着什么
如果你在 ChatGPT 中处理客户数据,Lockdown Mode 依然有用,但并不是绝对保障。不要打开来源不明的 HTML 预览和共享聊天。在受管理的工作区中,正如 OpenAI 所建议的,只启用可信应用,并限制写入类操作。开发集成 AI 的软件的人,还需要评估应用、连接器和执行环境,而不仅仅是模型本身。对你管理的服务器和应用来说也是如此,带有安全更新的托管服务可以减少暴露面。
我们的看法
这起事件表明,号称“高级”的保护其强度取决于模型周围最薄弱的功能。这里的薄弱点是 HTML 预览,而不是 AI 本身。OpenAI 在负责任的披露之后进行修复,这一做法是恰当的。但正如 Check Point 自己承认的,每一项新功能都会增加攻击面。把锁定模式视为额外一层防护,而不是万能盾牌,是最审慎的态度。意大利中小企业的安全同样取决于这种清醒的认识。
常见问题
ChatGPT 的 Lockdown Mode 真的被绕过了吗?
是的,据 Check Point Research 称。研究人员利用代码块 HTML 预览中的弹窗逃离了沙箱。OpenAI 随后修复了该问题。
漏洞已经修复了吗?
是的。据 The Hacker News 报道,OpenAI 于 2026 年 9 月 18 日在负责任披露后修复了该漏洞。TechRadar 称修复是在服务器端完成的。
需要更新什么吗?
资料中没有提到用户需要采取的操作。TechRadar 称这是服务器端修复,因此似乎不需要手动更新。
Lockdown Mode 能阻止所有提示注入吗?
不能。OpenAI 表示它降低了数据窃取的风险,但并未完全消除。隐藏在文件中的指令仍可能改变回答。
如何启用 Lockdown Mode?
个人账户和自助式 Business 账户可进入设置、安全,然后选择高级安全。在受管理的工作区中,管理员需创建专用角色并分配给成员。
未来几个月值得关注的 ChatGPT 安全动态
这起事件表明,模型周围的控制措施与模型本身同样重要。值得关注 OpenAI 如何回应新的报告。
- 查看 OpenAI 是否发布关于 Lockdown Mode 和 HTML 预览的技术说明或更新。
- 在你的工作区中核实,处理敏感数据的人员实际启用了哪些应用和写入操作。
- 关注 Check Point 和 Parameter Labs 的后续研究,因为这两个漏洞涉及同一组件。
来源
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction



