
 Ing. Calogero Bono
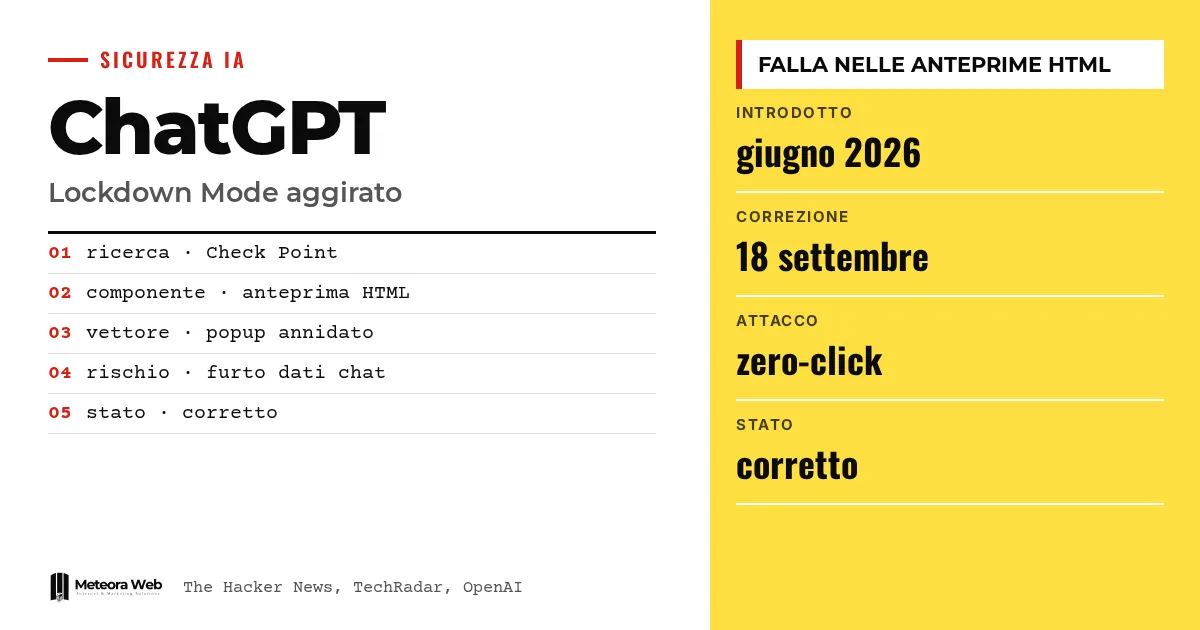
Check Point Research, ChatGPT'nin Lockdown Mode özelliğinin nasıl aşılabileceğini gösterdi. Bu ayar, OpenAI'nin prompt injection yoluyla veri hırsızlığını azaltmak için tasarladığı bir seçenek. The Hacker News'e göre açık, kod bloklarındaki HTML önizlemelerinde bulunuyordu ve OpenAI bunu 18 Eylül 2026'da düzeltti. Konu önemli, çünkü hassas veriyle çalışanlar için sunulan moddan bahsediyor. Şirket sahipleri için yapay zeka korumalarının sınırlarını hatırlatan faydalı bir uyarı.
Gerçeklere geçmeden önce birkaç terim. Prompt injection, yapay zekanın okuduğu bir içeriğe gizlenmiş ve kullanıcının istediğinden farklı bir şey yapmaya iten talimattır. Exfiltration, verilerin bir saldırganın sunucusuna sızdırılmasıdır. Sandbox, güvenilmeyen kodun çalıştığı, uygulamanın geri kalanına erişimi olmayan izole bir alandır. Popup, gösterilen içerik tarafından açılan yeni bir penceredir. Zero-click, mağdurun hiçbir tıklama yapmasını gerektirmeyen saldırıdır.
ChatGPT'nin Lockdown Mode'u nedir?
OpenAI'nin resmi dokümantasyonuna göre, bu isteğe bağlı ve gelişmiş bir güvenlik ayarı. Web'e veya dış servislere bağlanabilen birçok işlevi kısıtlar ve veri sızdırabilecek giden istekleri azaltır. Bunu bazı faydalı işlevleri kapatarak ya da sınırlandırarak yapar.
OpenAI, bunun herkes için olmadığını, hassas verisi olan kişi ve kuruluşlar için tasarlandığını belirtiyor. Ancak yüklenen bir dosya gibi işlenen içeriklerde prompt injection'ın ortaya çıkmasını engellemez ve dolayısıyla veri hırsızlığının olmayacağını garanti etmez.
Neler kısıtlanıyor
- web gezintisi yalnızca önbellekteki içeriklerle sınırlı
- Deep research ve Agent modu kapalı
- veri analizi için dosya indirme yok
- Canvas ağları kullanıcı tarafından onaylanamıyor
Lockdown Mode nasıl aşıldı?
The Hacker News'e göre sorun, kod bloklarındaki HTML önizlemelerinde yatıyordu. İçerik bir sandbox'ta çalışıyordu; bu, çerezleri ve yerel depolamayı okumasını, onay olmadan dış kaynaklara bağlanmasını engelliyordu.
Ancak popup'lar farklı yönetiliyordu. Check Point'ten Eli Smadja'nın anlattığına göre ChatGPT yeni pencere açma girişimlerini engelliyordu, ama sandbox izinleri popup'ların yine de dışarı çıkmasına izin veriyordu. Araştırmacılar ek bir iç içe frame oluşturarak değiştirilmemiş bir popup işlevine ulaştı. Bu yolla açılan içerik artık aynı kısıtlamalara tabi değildi.
Açık hangi riskleri doğuruyordu?
Check Point'e göre açık, sohbet verilerinin sessizce çalınmasına, oltalamaya ve kötü amaçlı yazılım yayılmasına yol açabilirdi; masaüstü ChatGPT uygulamasında etkileşim gerektirmeyen bir hırsızlık dahil. TechRadar, saldırının kötü niyetli bir istemden, kötü niyetli bir GPT'den veya paylaşılan bir sohbetten başlayabileceğini bildiriyor.
Popup'ı kontrol eden kişi, kullanıcının güvendiği bir ortamda neyin gösterileceğine karar verir. Örneğin sahte bir ChatGPT güncellemesi taklit edilerek kötü amaçlı yazılımın indirilmesi sağlanabilirdi. The Hacker News'in belirttiği gibi sorun Electron tabanlı masaüstü uygulamasıyla sınırlı değildi.
Bağlantılı başka güvenlik açıkları var mı?
Evet. The Hacker News'e göre, bir hafta önce Parameter Labs, herkese açık bir paylaşım bağlantısı üzerinden sandbox ve content security policy'yi aşıp bir hesabın kontrolünü ele geçirmenin bir yolunu tarif etmişti. Check Point, bunların aynı bileşendeki iki farklı açık olduğunu söyledi.
Eylül ayında Check Point, farklı hesaplar arasında gizli bir komut kanalı göstermişti. Kaynak, yapay zeka araçlarına yönelik birçok başka saldırıyı da listeliyor; bu da konunun yalnızca ChatGPT ile sınırlı olmadığını gösteriyor. Genel tabloyu görmek istersen, Claude ile OpenAI'nin güvenlik karşılaştırmamız iyi bir başlangıç noktası.
Bilmen gereken sınırlar
Açığa dair bilgiler Check Point'ten ve özel teknoloji basınından geliyor, sağlanan kaynaklarda OpenAI'nin teknik bir notu yok. Açığın düzeltilmeden önce gerçekten kullanılıp kullanılmadığını bilmiyoruz. Kaynaklar düzeltmenin uygulandığını belirtiyor, ama ayrıntıları anlatmıyor. Lockdown Mode'un kullanılabilirliği ise hesaba, pakete ve yönetici ayarlarına bağlı.
Dijitalle çalışanlar için neler değişiyor
ChatGPT'yi müşteri verileriyle kullanıyorsan Lockdown Mode yine faydalı, ama bir garanti değil. Tanımadığın kaynaklardan gelen HTML önizlemelerini ve paylaşılan sohbetleri açmaktan kaçın. Yönetilen çalışma alanlarında yalnızca güvenilir uygulamaları etkinleştir ve yazma işlemlerini sınırla, OpenAI'nin de belirttiği gibi. Yapay zeka entegre eden yazılım geliştiricileri yalnızca modele değil, uygulamalara, bağlayıcılara ve çalıştırma ortamlarına da bakmalı. Aynı durum yönettiğin sunucular ve uygulamalar için de geçerli; güvenlik güncellemeleri sunan barındırma hizmeti açığa çıkan yüzeyi azaltır.
Bizim görüşümüz
Bu vaka, “gelişmiş” diye tanıtılan bir korumanın, modelin etrafındaki en zayıf işlev kadar güçlü olduğunu gösteriyor. Buradaki zayıf nokta yapay zeka değil, bir HTML önizlemesiydi. OpenAI'nin sorumlu açıklama sonrasında düzeltme yapması doğru bir tepki. Ama Check Point'in de kabul ettiği gibi her yeni özellik saldırı yüzeyini büyütür. Lockdown Mode'u tam kalkan değil, ek bir emniyet kemeri olarak görmek en temkinli tutum. KOBİ'lerin güvenliği de bu sağduyuya bağlı.
Sık sorulan sorular
ChatGPT'nin Lockdown Mode'u gerçekten aşıldı mı?
Evet, Check Point Research'e göre. Kod bloklarındaki HTML önizlemelerindeki popup'ları kullanarak araştırmacılar sandbox'tan çıktı. OpenAI daha sonra sorunu düzeltti.
Açık düzeltildi mi?
Evet. The Hacker News'e göre OpenAI, sorumlu açıklamanın ardından güvenlik açığını 18 Eylül 2026'da giderdi. TechRadar sunucu tarafı bir düzeltmeden söz ediyor.
Bir şey güncellemem gerekiyor mu?
Kaynaklar kullanıcılar için bir işlem belirtmiyor. TechRadar sunucu tarafı bir düzeltme bildirdiği için manuel güncelleme gerekli görünmüyor.
Lockdown Mode tüm prompt injection saldırılarını engelliyor mu?
Hayır. OpenAI, veri hırsızlığı riskini azalttığını ama sıfırlamadığını belirtiyor. Bir dosyaya gizlenmiş bir talimat yine de yanıtları değiştirebilir.
Lockdown Mode nasıl etkinleştirilir?
Kişisel hesaplarda ve kendi kendine yönettiğin Business hesaplarda Ayarlar, Güvenlik ve ardından Gelişmiş Güvenlik yolunu izle. Yönetilen çalışma alanlarında yöneticiler özel bir rol oluşturup üyelere atar.
ChatGPT güvenliğinde önümüzdeki aylarda nelere dikkat etmeli
Bu vaka, modelin etrafındaki kontrollerin modeli en az model kadar önemli olduğunu gösteriyor. OpenAI'nin yeni bildirimlere nasıl yanıt vereceğini takip etmekte fayda var.
- OpenAI'nin Lockdown Mode ve HTML önizlemeleri hakkında teknik notlar veya güncellemeler yayımlayıp yayımlamadığını kontrol et.
- Hassas veriyle çalışanlar için çalışma alanında hangi uygulamaların ve yazma işlemlerinin gerçekten aktif olduğunu doğrula.
- Check Point ve Parameter Labs'in yeni araştırmalarını takip et, çünkü iki açık da aynı bileşeni etkiliyor.
Kaynaklar
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction




