
 Ing. Calogero Bono
Cloudflare发布了一份后续分析,内容涉及印度证书颁发机构eMudhra的八个弱加密密钥,这些问题于2026年10月19日被发现。据该公司称,最关键的系统已经得到保护,其连接也未发现被截获的迹象。但伪造证书在数小时内就已出现,许多浏览器、机器人和嵌入式应用仍在接受被攻破的证书链。对于运营网站和在线服务的人来说,这种风险并非纸上谈兵。
在进入事实之前,先了解几个术语。 CA(证书颁发机构)是签发证书的机构,HTTPS小锁图标正是建立在这些证书之上。中间密钥是CA用来签署网站证书的密钥。CRL是已吊销证书的名单。Certificate Transparency是已签发证书的公开日志,SCT则是其回执。SAN和SNI分别表示证书中包含的域名,以及客户端请求的域名。
eMudhra的密钥究竟出了什么问题?
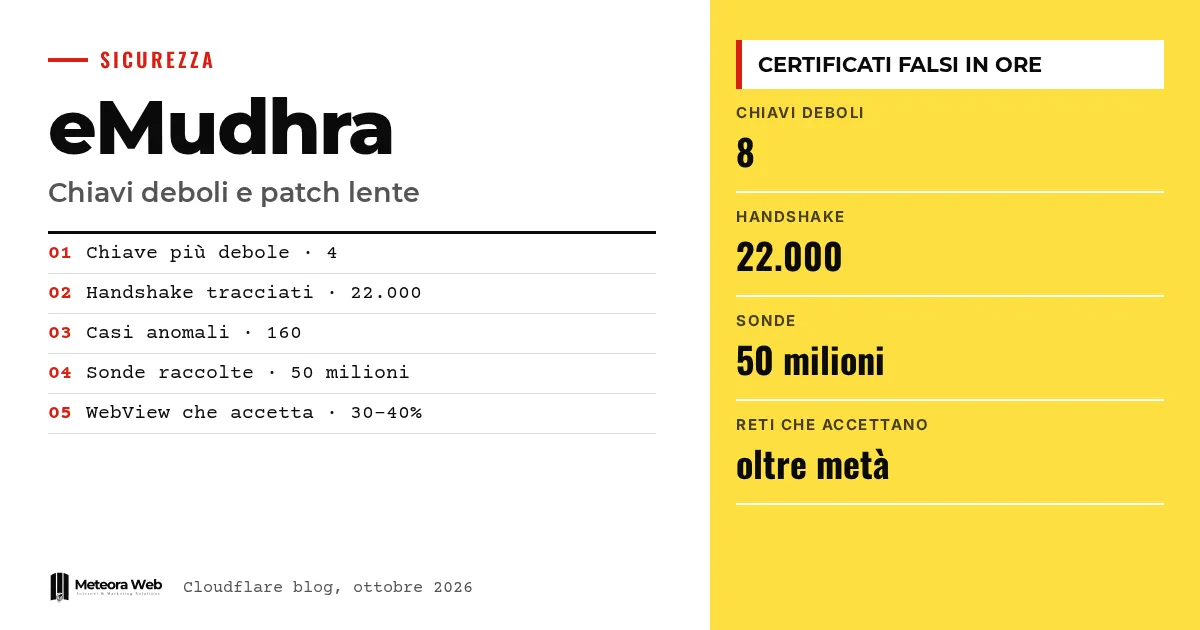
据Cloudflare称,eMudhra本应选择一个115位的数字来保护其密钥,但实际使用的是数字4。其余七个密钥同样薄弱,取值包括56、66、115、155、156、230和237。
Cloudflare解释说,任何人几乎都能从公开证书中迅速重建这些中间密钥。由此,任何人都可以为任意域名伪造证书,而未更新且未检查Certificate Transparency的客户端会接受这些证书。
该公司认为,此事件前所未有。此前DigiNotar、TÜRKTRUST和TrustWave等事件,只让极少数参与者获得了签发伪造证书的能力。
Cloudflare是如何应对的?
10月19日,高影响力系统率先开始打补丁,首先是面向客户服务器的Pingora代理,它们承载着大部分外向连接。几小时内,这些代理便开始拒绝脆弱的密钥。
与此同时,一项借助AI辅助的代码分析在四小时内找出了其他信任这些密钥的系统。每个系统都开了工单。紧急的修复必须立即完成,其余的则需在上周末前完成。发稿时,仍有少量影响较小的工单尚未关闭。
这些密钥是否已被用于伪造证书?
是的,据Cloudflare称。自10月21日起,Pingora中的一个日志开始记录使用弱密钥签署的证书。大约一周内,它统计到约22,000次握手尝试。其中三分之二指向测试网站,其余几乎全部指向似乎自行生成了由弱中间密钥签发证书的服务器。所有启用主动验证的握手均被拒绝。
约160个案例属于异常,涉及其他组织的域名,其中一些与面向消费者的物联网设备有关。部分证书的有效期超过两年,超出了公开CA的签发范围。其中一张证书的签发时间为10月20日18:19(UTC),距离Mozilla发布通告仅过去不到一小时。
但Cloudflare认为,这些更像是服务器的默认证书,而非截获尝试。此案例与Oracle E-Business Suite等其他漏洞在公布后立即被探测的情形相似。
仍有多少访问者处于易受攻击状态?
Cloudflare无法在不中断连接的情况下直接测试访问者。因此,它在验证页面中加入了两个探针,一个使用eMudhra证书,另一个作为对照。一周内,它收集到了5000万次探测结果。
其描绘的情况如下。
- 现代且已更新的浏览器大多受到保护。
- 机器人和旧版浏览器则不然。
- 带有嵌入式浏览器的应用,如Android WebView,仍有30%至40%的情况接受该证书链。
- 在大型网络中,超过一半的探测接受了被攻破的证书链。
第一个周末出现一些好转之后,趋势已趋于平稳。不过,流量受到未经确认的机器人干扰,而且只有执行JavaScript的客户端才会发送探测。
需要了解的局限
eMudhra称密钥生成脚本中存在一个错误,但尚未公开该脚本。审计人员和交叉签名方的角色仍有待厘清,另外还需弄清楚,为何某个CRL先是用可能正确的密钥签署,之后又改用那个弱密钥。Cloudflare仅依据间接信号排除了截获的可能,并不能完全排除针对性的截获。此外,访问者数据也受到机器人流量的干扰。
对数字行业从业者意味着什么
如果你负责网站、应用或管理系统,请检查服务器、库文件和客户端是否拒绝eMudhra的密钥。与外部服务连接的软件同样重要,例如带有WebView的移动应用和自动化脚本,它们往往更新滞后。在macOS上开发的人应认真遵循Cloudflare给出的说明。如果你使用的是提供安全更新管理的托管服务,请向服务商核实补丁状态。这一议题也涉及使用证书进行数字签名的人。
我们的看法
最令人担忧的并非漏洞本身,而是更新的迟缓。任何人都能重建的密钥是一个巨大的失误,而超过一半的探测仍然接受该证书链,则揭示了更广泛的问题,即无人更新的软件。这一案例让人想起加密密钥的分量,就像Cisco SD-WAN上的KeyDrift恶意软件所显示的那样。另外,审核机制也值得怀疑,因为审计和交叉签名都没能阻止任何事情。
常见问题
eMudhra的弱密钥是什么?
它们是某CA的八个中间密钥,生成时使用了4或56这类很小的数字。因此,任何人都可以从公开证书中重建这些密钥,并签署伪造证书。
Cloudflare遭到入侵了吗?
据Cloudflare称,没有证据表明其连接被截获。高优先级系统已经更新,只剩少量影响较小的工单尚未关闭。
对网站或应用有什么风险?
这取决于客户端。未更新且未检查Certificate Transparency的客户端可能会接受任何域名的伪造证书,从而有被截获的可能。
哪些软件仍然最容易受影响?
机器人、旧版浏览器以及嵌入式浏览器,例如Android WebView。据Cloudflare称,在这些嵌入式浏览器中,仍有30%至40%接受被攻破的证书链。
我现在应该怎么做?
请更新你的系统,并按照Cloudflare所引用的Dennis Jackson网站上的说明操作。如果你在macOS上开发,请优先遵循这些指引。
未来几周eMudhra事件值得关注什么
此事件有两个方面仍在发展,即eMudhra的解释以及更新的节奏。两者都值得持续关注。
- 关注eMudhra是否公布密钥生成脚本,以及关于审计和交叉签名方的结论。
- 关注你的应用所使用的浏览器和运行时的更新,尤其是WebView。
- 检查服务器日志,看是否存在与所请求域名不符的证书域名。




