
 Ing. Calogero Bono
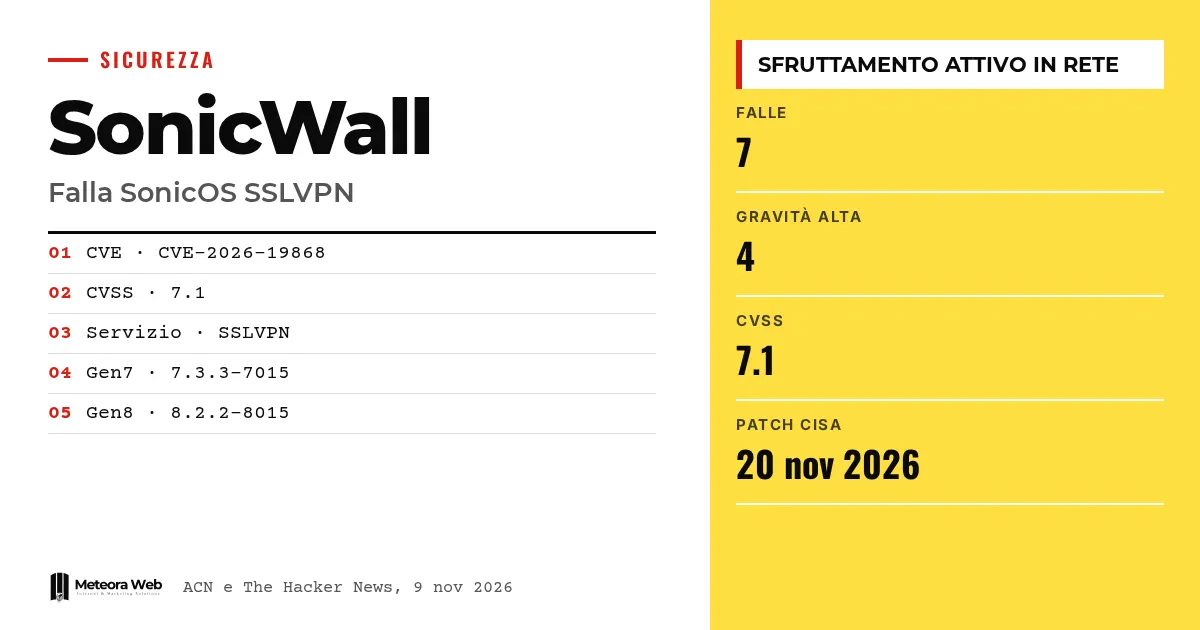
SonicWall 发布了 SonicOS 的更新,修复了 7 个漏洞。SonicOS 是其防火墙的操作系统。意大利国家网络安全局 ACN 在 2026 年 11 月 9 日的警报中指出,针对 CVE-2026-19868 已在网络中观察到主动利用的尝试。该漏洞影响 SSLVPN 服务,可绕过 SAML 访问控制,包括多因素认证。这一点很重要,因为防火墙是企业网络的入口。
在进入事实之前的几个术语 SonicOS 是 SonicWall 防火墙的操作系统。SSLVPN 是允许你从远程连接企业网络的服务。SAML 是一种单点登录系统,将登录委托给身份提供商。MFA 是多因素认证,即密码加上第二重验证。CVSS 是衡量漏洞严重程度的 0 到 10 分评分。
SonicOS 发生了什么?
根据ACN 的警报,这些安全更新修复了 7 个漏洞,其中 4 个为高危。其中最突出的是 CVE-2026-19868,ACN 在 CVE 表格中指出其存在被利用的情况。
列出的类型包括认证绕过、拒绝服务和安全限制绕过。该公告为 1.0 版,于 2026 年 11 月 9 日发布。
CVE-2026-19868 是如何工作的?
该漏洞属于认证强制绕过(Authentication Enforcement Bypass)类型,CVSS 3.1 评分为 7.1。据 ACN 称,原因是 SSLVPN 服务中 SAML 认证控制的实施不当。
持有通过替代认证方式获得的有效凭证的人,可能绕过 SAML 控制。如果 MFA 是通过 SAML 实施的,也会被一并绕过。
The Hacker News 报告同一漏洞的评分为 7.1 / 7.5,而 ACN 的文本中仅出现 7.1。
哪些 SonicOS 版本受影响?
ACN 指出了两个分支。
- Gen7,版本 7.3.3-7015 及更早
- Gen8,版本 8.2.2-8015 及更早
完整的产品列表位于厂商公告的“Affected Product(s)”部分。ACN 建议按照这些说明及时更新。
还有哪些严重漏洞,CISA 怎么说?
据 The Hacker News 报道,美国 CISA 已将 CVE-2026-19868 加入已被利用漏洞的 KEV 目录。美国联邦民用机构必须在 2026 年 11 月 20 日前完成补丁更新。
其他高危漏洞包括 CVE-2026-107155 和 CVE-2026-107154,二者 CVSS 均为 8.8,位于管理界面;以及 CVE-2026-82308(CVSS 7.5),是 SSLVPN 中的认证前缓冲区溢出,可导致拒绝服务。
防火墙遭受攻击的话题让人想起Cisco ASA 和 FTD的案例,其 SSL VPN 上出现了零日漏洞。
需要了解的局限
据 The Hacker News 报道,SonicWall 已调查一起可能的利用事件,但未透露攻击细节,也未说明幕后是谁。我们不知道有多少设备受到影响。在 ACN 的表格中没有公开的演示性利用代码。随着厂商提供新的数据,情况可能会发生变化。
对数字行业从业者的影响
如果你的公司使用带 SSLVPN 的 SonicWall 防火墙,更新应是首要任务。检查你的 SonicOS 版本,并与文中列出的分支进行对比。确认 VPN 访问是否通过带 MFA 的 SAML 进行,因为正是这种情况存在风险。检查近期的远程访问日志,查找异常登录。如果你把服务器托管给第三方,可以要求对方确认补丁时间,就像带安全更新的托管服务那样。
我们的看法
该漏洞的评分为 7.1,并不是最严重的,但它触及了最敏感的环节,即 MFA。许多企业把 MFA 视为保障,而在这里its安全性取决于配置方式。风险主要针对已经持有有效凭证的人,但凭证被盗在实践中非常普遍。背后还有一个反复出现的问题,边界设备是攻击者的首选目标,而其更新往往太晚。与Apache OFBiz等其他案例相比,这一结论并没有改变。
常见问题
什么是 CVE-2026-19868?
这是 SonicOS 中 SSLVPN 服务的一个漏洞。攻击者持有通过其他认证方式获得的有效凭证时,可绕过通过 SAML 实施的访问控制和 MFA。
该漏洞已经被利用了吗?
是的,ACN 报告在网络中存在主动利用。SonicWall 表示收到了可能被利用的报告,但未提供更多细节。
需要更新哪些版本?
Gen7 直至 7.3.3-7015,Gen8 直至 8.2.2-8015。完整列表需参阅厂商的公告。
启用 MFA 就足够安全了吗?
在这种情况下并非如此。如果 MFA 是通过 SAML 实施的,该漏洞也可能绕过它。
CISA 采取了什么行动?
CISA 已将该漏洞加入 KEV 目录。美国联邦民用机构必须在 2026 年 11 月 20 日前完成补丁更新。
未来几周 SonicWall 防火墙需要关注什么
该事件仍在发展,攻击细节尚不完整。建议持续关注厂商的更新。
- 关注 SonicWall 的公告和 ACN 的警报,留意是否发布了包含更多攻击细节的新版本。
- 同时检查已停止支持产品的管理情况,例如 The Hacker News 提到的 GMS 系统,应替换为 NSM。
- 考虑不要仅依赖单一控制层保护远程访问,在 SAML 之外增加额外的验证。




