
 Ing. Calogero Bono
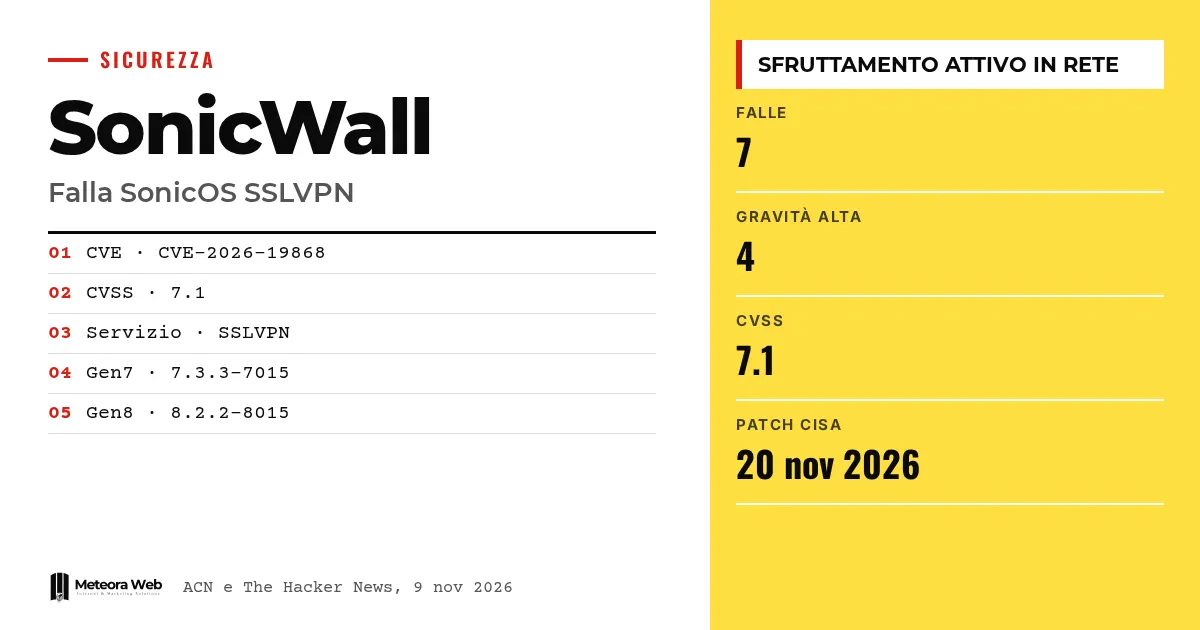
SonicWall hat Updates für 7 Schwachstellen in SonicOS veröffentlicht, dem Betriebssystem seiner Firewalls. Die italienische Cybersicherheitsbehörde ACN meldet in ihrem Alert vom 9. November 2026, dass für die CVE-2026-19868 bereits aktive Ausnutzungsversuche im Netz beobachtet wurden. Die Lücke betrifft den Dienst SSLVPN und kann die SAML-Kontrollen umgehen, auch die Multi-Faktor-Authentifizierung. Das ist wichtig, weil die Firewall das Eingangstor zum Firmennetz ist.
Ein paar Begriffe, bevor wir zu den Fakten kommen. SonicOS ist das Betriebssystem der SonicWall-Firewalls. SSLVPN ist der Dienst, mit dem man sich von außen in das Firmennetz einwählt. SAML ist ein Single-Sign-on-System, das die Anmeldung an einen Identity-Provider delegiert. MFA ist die Multi-Faktor-Authentifizierung, also Passwort plus eine zweite Prüfung. CVSS ist die Bewertung von 0 bis 10, die den Schweregrad einer Lücke misst.
Was ist mit SonicOS passiert?
Laut dem Alert der ACN beheben die Sicherheitsupdates 7 Schwachstellen, 4 davon mit hohem Schweregrad. Herausragend ist die CVE-2026-19868, für die die Behörde in der CVE-Tabelle das Vorhandensein von Ausnutzung angibt.
Die genannten Kategorien sind Authentifizierungs-Umgehung, Denial of Service und Umgehung von Sicherheitsbeschränkungen. Das Bulletin ist Version 1.0 und wurde am 9. November 2026 veröffentlicht.
Wie funktioniert die CVE-2026-19868?
Die Lücke ist vom Typ Authentication Enforcement Bypass und hat einen CVSS-3.1-Wert von 7.1. Laut ACN liegt sie in einer unzureichenden Anwendung der SAML-Authentifizierungskontrollen im Dienst SSLVPN.
Wer über gültige Zugangsdaten alternativer Authentifizierungsmethoden verfügt, könnte die SAML-Kontrollen umgehen. Wird die MFA über SAML angewendet, würde auch diese umgangen.
The Hacker News gibt für dieselbe Lücke einen Wert von 7.1 / 7.5 an. Im Text der ACN erscheint nur die 7.1.
Welche SonicOS-Versionen sind betroffen?
Die ACN nennt zwei Zweige.
- Gen7, Version 7.3.3-7015 und früher
- Gen8, Version 8.2.2-8015 und früher
Die vollständige Produktliste steht im Abschnitt «Affected Product(s)» des Herstellerbulletins. Die ACN empfiehlt, zeitnah gemäß diesen Hinweisen zu aktualisieren.
Welche weiteren schweren Lücken gibt es und was sagt die CISA?
Laut The Hacker News hat die US-Behörde CISA die CVE-2026-19868 in den KEV-Katalog der aktiv ausgenutzten Schwachstellen aufgenommen. Zivile Bundesbehörden müssen die Patches bis zum 20. November 2026 einspielen.
Die weiteren hohen Lücken sind CVE-2026-107155 und CVE-2026-107154, beide mit CVSS 8.8 und in der Verwaltungsoberfläche, sowie CVE-2026-82308 (CVSS 7.5), ein Pre-Authentication-Buffer-Overflow im SSLVPN, der einen Denial of Service auslösen kann.
Das Thema angegriffener Firewalls erinnert an den Fall Cisco ASA und FTD mit einem Zero-Day in der SSL-VPN.
Grenzen, die du kennen solltest
SonicWall hat laut The Hacker News einen Hinweis auf mögliche Ausnutzung untersucht, Details zum Angriff oder zu den Urhebern aber nicht veröffentlicht. Wie viele Geräte betroffen sind, ist unbekannt. In der Tabelle der ACN finden sich keine öffentlichen Demonstrations-Exploits. Das Bild kann sich mit neuen Angaben des Herstellers ändern.
Was sich für alle ändert, die digital arbeiten
Wenn dein Unternehmen eine SonicWall-Firewall mit SSLVPN nutzt, hat das Update Vorrang. Prüfe die SonicOS-Version und vergleiche sie mit den genannten Zweigen. Kontrolliere, ob der VPN-Zugang über SAML mit MFA läuft, denn genau dieser Fall ist gefährdet. Sieh die Logs der letzten Remote-Zugriffe auf ungewöhnliche Anmeldungen durch. Wer Server an Dritte auslagert, sollte die Patch-Zeiten bestätigen lassen, wie bei einem verwalteten Hosting mit Sicherheitsupdates.
Unsere Einschätzung
Die Lücke ist mit einem Wert von 7.1 nicht die schwerste, trifft aber den empfindlichsten Punkt, nämlich die MFA. Viele Unternehmen halten sie für eine Garantie, hier hängt es aber davon ab, wie sie konfiguriert ist. Das Risiko bleibt auf Angreifer beschränkt, die bereits gültige Zugangsdaten besitzen, und gestohlene Zugangsdaten sind weit verbreitet. Dahinter steht ein wiederkehrendes Problem – Perimeter-Geräte sind bevorzugte Ziele und werden zu spät aktualisiert. Im Vergleich mit anderen Fällen, etwa Apache OFBiz, bleibt die Botschaft dieselbe.
Häufige Fragen
Was ist die CVE-2026-19868?
Es ist eine Lücke in SonicOS im Dienst SSLVPN. Mit gültigen Zugangsdaten einer alternativen Authentifizierungsmethode lassen sich die SAML-Kontrollen und die über SAML angewendete MFA umgehen.
Wird sie bereits ausgenutzt?
Ja, die ACN meldet aktive Ausnutzung im Netz. SonicWall spricht von einem Hinweis auf mögliche Ausnutzung und gibt keine weiteren Details.
Welche Versionen müssen aktualisiert werden?
Gen7 bis 7.3.3-7015 und Gen8 bis 8.2.2-8015. Die vollständige Liste steht im Sicherheitshinweis des Herstellers.
Reicht die MFA als Schutz aus?
Nicht in diesem Fall. Wird die MFA über SAML angewendet, kann die Lücke auch sie umgehen.
Was hat die CISA getan?
Sie hat die Lücke in den KEV-Katalog aufgenommen. Zivile US-Bundesbehörden müssen die Patches bis zum 20. November 2026 einspielen.
Was in den kommenden Wochen bei SonicWall-Firewalls zu beobachten ist
Der Fall entwickelt sich noch, und Details zum Angriff fehlen. Es lohnt sich, die Updates des Herstellers zu verfolgen.
- Verfolge das Sicherheitsbulletin von SonicWall und den Alert der ACN und halte Ausschau nach einer neuen Fassung mit mehr Details zum Angriff.
- Prüfe auch die Verwaltung von Produkten am Ende ihres Lebenszyklus, wie die von The Hacker News genannten GMS-Systeme, die durch NSM ersetzt werden sollten.
- Erwäge, den Fernzugriff nicht auf eine einzige Kontrollebene zu stützen, und setze zusätzliche Prüfungen neben SAML ein.



