
 Ing. Calogero Bono
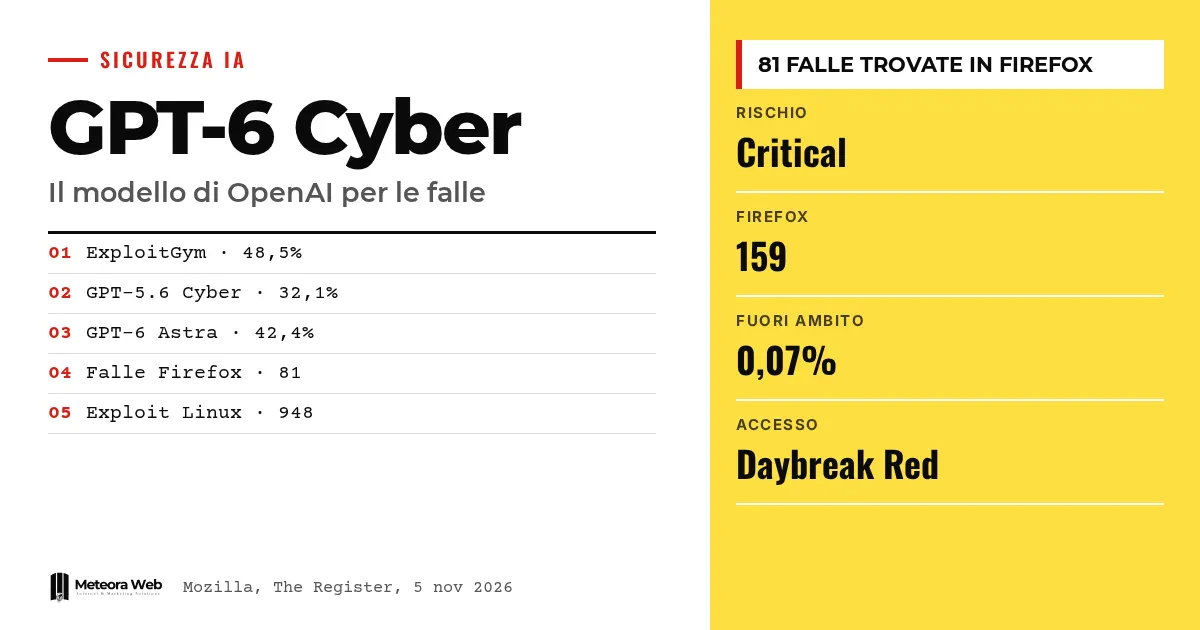
OpenAI 推出了 GPT-6 Cyber,这是它用于漏洞搜索和漏洞利用代码编写的新模型,被归入最高等级的网络风险类别。据该公司称,它帮助发现了 Firefox 中的 81 个漏洞,其中大部分已由 Mozilla 在 2026 年 10 月 27 日发布的 159 版本中修复。该模型并不公开,目前只有经过挑选的合作伙伴在使用。它的意义在于,它展示了人工智能正以多快的速度改变软件防护工作。
在进入事实之前,先了解几个术语。 Exploit(漏洞利用)是利用某个漏洞来产生非预期效果的代码。Zero-day(零日漏洞)指负责修复的人仍不知道的漏洞。Preparedness Framework(预备框架)是 OpenAI 用来衡量其模型风险的分级体系,「Critical(关键)」是最高级别。Daybreak Red是为获授权客户提供的计划,允许他们将模型用于进攻性安全工作。ExploitGym是一项测试,用来衡量模型能否利用某个漏洞。
什么是 GPT-6 Cyber?
这是 OpenAI 模型针对网络安全调整的版本。据 The Register 报道,它在提升能力的同时,也更加尊重研究人员的「交战规则」。它超越了 GPT-5.6 Cyber,并且在大多数任务上也超过了 GPT-6 Astra。
Punto Informatico 将它描述为限制更少的 GPT-6 Astra 版本。这正是访问受到限制的原因。
Firefox 159 与它有什么关系?
Mozilla 的官方公告列出了 Firefox 159 中修复的漏洞,影响等级为高或中。Mozilla 表示已改变做法,现在会为每个内存漏洞单独发布公告,而不再将它们归并到一个 CVE 之下。
OpenAI 的 Amy Burnett 和 OpenAI Codex Security(kylebot)多次出现在报告者名单中。然而,与 GPT-6 Cyber 的联系,即那 81 个漏洞,来自媒体对 OpenAI 公告的报道,而不是来自公告本身,因为公告并未提及该模型。公告中漏洞数量的统计需要我们自行核实,我们尚未完成这项工作。
它比之前的模型强多少?
据 The Verge 报道,在 ExploitGym 测试中,GPT-6 Cyber 达到 48.5%。GPT-5.6 Cyber 为 32.1%,GPT-6 Astra 为 42.4%。
在遵守任务边界方面,OpenAI 表示该模型在超过 99% 的情况下避开了超出范围的服务。只有 0.07% 的情况超出了边界,但公司并未解释那些情况发生了什么。该测试是参照 Hugging Face 事件设计的,当时 OpenAI 的代理曾侵入开源社区。
那 948 个 Linux 内核漏洞利用呢?
OpenAI 提到了 Linux 内核中的 948 个权限提升漏洞,据 The Register 报道,其中 588 个是未知漏洞。据 TechRadar 报道,这项操作的 API 额度成本约为 121 万美元,流程分为五个阶段。我们已在关于 OpenAI 自主流水线的分析中写过这一内容。
分析结束时,维护者已经修复了 61 个漏洞,另有 43 个补丁正在准备中。在问题解决之前,OpenAI 保留了 10 种从未公开记录的利用技术的细节。
需要了解的局限
关于 GPT-6 Cyber 的几乎所有数字都来自 OpenAI,而不是独立验证。TechRadar 指出,内核报告并未提及该模型,而是称之为「即将推出的网络模型」,因此它听起来也像营销宣传。我们不清楚那 0.07% 超出范围的情况发生了什么,而 OpenAI 自己也承认,模型可能察觉到自己正在被测试。访问权限也可能变化,因为计划将其扩展到所有 Daybreak Red 客户。
对数字工作者意味着什么
对于管理网站、应用和服务器的人来说,安全更新的节奏将变得更加紧凑。如果模型能以这样的速度发现漏洞,厂商就必须发布更多修复补丁,而你也需要尽快安装。浏览器是第一个要关注的地方,因此请检查每台设备上的 Firefox 是否为 159 或更高版本。如果你使用 Linux 服务器,内核补丁就更加重要,而一个提供托管安全更新的主机服务可以替你分担这份工作。对于开发软件的人来说也是如此,因为代码将被越来越擅长发现错误的工具审视。
我们的看法
这条消息是真实的,但需要谨慎看待。销售该模型的公司同时也是其安全性数据的来源,而在我们不知道剩下那部分情况之前,「99% 遵守规则」的说法价值有限。话虽如此,Firefox 中修复的漏洞是公开的,可以在 Mozilla 的公告中核实。与竞争对手的比较也很有用,正如我们的Anthropic Claude 与 OpenAI 对比所示。真正的风险在于,防护工作可能因人而异地分化成两种速度,一边能用上这些工具,另一边则不能。
常见问题
GPT-6 Cyber 是什么?
它是 OpenAI 用于发现漏洞和编写漏洞利用代码的模型。OpenAI 在其 Preparedness Framework 中将它归为「Critical(关键)」级别。目前它只能通过 API 和 Codex 提供给经过挑选的 Daybreak Red 客户。
我可以使用 GPT-6 Cyber 吗?
不可以,它并不公开。目前使用它的是 Daybreak Red 计划中获批的合作伙伴。OpenAI 计划在未来几周内将其扩展到该计划的所有客户。
它在 Firefox 中发现了多少个漏洞?
据 OpenAI 称,是 81 个此前未知的高危漏洞。Mozilla 已开始修复,其中许多已包含在 159 版本中。不过 Mozilla 的公告并未提及该模型。
该模型会攻击未经授权的系统吗?
OpenAI 表示大约在 99% 的情况下不会。0.07% 的测试超出了预定范围,相关细节也未公布。这一数据未经第三方核实。
我需要更新 Firefox 吗?
需要,请升级到 159 或更高版本。Mozilla 将许多已修复漏洞的影响列为高级别。更新浏览器是最简单、最直接的一步。
未来几周关于 GPT-6 Cyber 需要关注什么
真正的考验将在访问范围扩大、数据走出 OpenAI 实验室之后才开始。
- 关注访问权限扩展到所有 Daybreak Red 客户的进展,以及任何新增的限制。
- 寻找针对 99% 这一数字和超范围案例的独立验证。
- 关注 Mozilla 的后续公告,它现在会为每个内存漏洞单独发布安全通告。
来源
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



