
 Ing. Calogero Bono
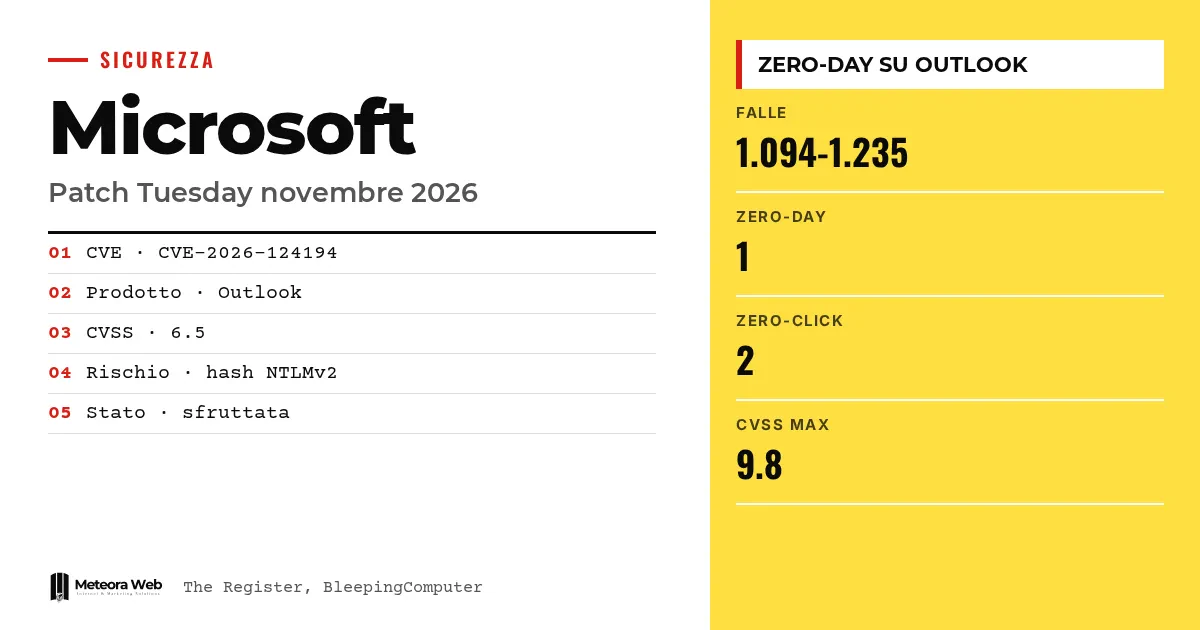
微软发布了2026年11月的Patch Tuesday,修复数量创下纪录。不同来源的统计各不相同,The Register 称为1,094个,BleepingComputer 称为1,235个。其中有一个Outlook漏洞在补丁发布前就已被攻击者利用。这一点很关键,因为只要让用户打开一个文件,攻击者就能窃取其网络凭据;而大量公告也让负责系统维护的人员承受很大压力。
在进入正题之前,先了解几个术语。 零日漏洞(Zero-day)是指在被发现或被利用时仍没有官方修复程序的漏洞。NTLMv2哈希(NTLMv2 hash)是Windows用于网络身份验证的密码指纹,一旦被窃取,就可能被用来冒充该用户。CVSS是从0到10的严重性评分。RCE指远程代码执行。零点击(Zero-click)指无需受害者进行任何操作即可利用的漏洞。
Outlook的零日漏洞是什么?
该漏洞是Outlook中的一个欺骗(spoofing)漏洞,编号CVE-2026-124194,CVSS评分为6.5(满分10分)。据The Register报道,微软已将其标记为已被利用,但未说明从何时起、由谁发起以及针对哪些目标。
微软警告称,未经身份验证的攻击者可能发送一个消息文件,并诱使用户打开它。Outlook随后会连接到攻击者控制的网络位置,且不会显示通常针对外部内容的警告。
为什么风险比名称所显示的更高?
来自TrendAI零日计划(Zero Day Initiative)的Dustin Childs提醒说,名称具有误导性。他认为,“标签是欺骗,但影响比名称所暗示的更大。”
BleepingComputer解释了其机制,Windows可能会尝试向远程服务器进行身份验证,从而暴露NTLMv2哈希,攻击者可以截获该哈希并尝试离线破解。获取的凭据可用于访问企业账户。过去也曾有类似漏洞通过钓鱼附件被利用。
微软修复了多少个漏洞,为什么数字对不上?
The Register 报告了1,094个修复,10月的数字为1,474。BleepingComputer 统计为1,235个漏洞,10月为1,411个,并说明其只统计Patch Tuesday当天发布的漏洞,不包括此前已修复的108个。统计标准各不相同。
据BleepingComputer,其中66个漏洞为严重级别,48个为远程代码执行。该媒体将这一纪录与微软利用人工智能查找和修复漏洞联系起来。相关话题可参阅OpenAI的GPT-6 Cyber以及Firefox 159中的81个漏洞。
哪些零点击漏洞应优先修复?
两个严重漏洞的CVSS评分均为9.8。CVE-2026-116928是Windows搜索组件中的越界写入漏洞。据微软称,Exchange会为建立索引而处理附件,因此收件人无需打开任何内容。
CVE-2026-119958涉及Windows的LDAP实现,可能通过精心构造的请求影响域控制器。Childs还统计了30个具有“蠕虫化”(wormable)风险的漏洞,即无需身份验证也无需用户交互。他还指出CVE-2026-112967,这是Xbox Live Networking服务中的堆溢出漏洞,同样为9.8分。
需要了解的局限
我们不知道对Outlook的攻击何时开始、由谁发起,以及攻击者获得访问权限后会做什么。据 The Register 报道,微软没有透露这些信息。各来源的漏洞总数存在差异,我们无法确定哪一个才是权威基准。微软Learn上的文档介绍了Defender对零日漏洞的一般处理方式,但并未评论本次公告。更多细节可能会在未来几天公布。
这对数字领域的从业者意味着什么
如果你使用Outlook,请立即安装更新,并提醒用户不要打开来历不明的邮件附件。The Register 指出,补丁公开后,其他攻击者可能会分析它来开发自己的利用代码。正如 Childs 所建议的,应优先处理Exchange和域控制器,并隔离DNS、DHCP等暴露的网络服务。据Microsoft Learn介绍,补丁发布后,Defender中的建议会切换为Update,零日标签也会消失。如果你为客户管理服务器,托管安全更新的主机服务可以减轻部分这方面的工作。
我们的看法
11月的数据表明,旧的做法——阅读公告然后逐一修复——已经行不通了。每月一千多个漏洞,必须先决定什么真正重要。Outlook的零日漏洞评分中等,但实际影响很大,因为它会导致凭据被盗。仅凭CVSS评分来指导决策效果很差,应结合利用情况和系统暴露程度综合判断。微软在攻击细节上的吝啬也令人在意。
常见问题
2026年11月微软修复了多少个零日漏洞?
只有一个,即Outlook中的漏洞,编号CVE-2026-124194。它在补丁发布前已被用于攻击。据The Register报道,其他漏洞中没有一个被标注为已公开。
打开恶意文件的人会面临什么风险?
可能泄露其账户的NTLMv2哈希。据BleepingComputer报道,攻击者可以离线破解该哈希,然后冒充该用户。攻击需要网络连接,并且需要用户的操作。
为什么各来源给出的漏洞数量不同?
它们采用的统计标准不同。The Register 报告1,094个修复,BleepingComputer 报告1,235个。后者表示只统计在Patch Tuesday当天发布的漏洞。
零点击是什么意思?
指无需用户打开或点击任何内容即可利用该漏洞。以CVE-2026-116928为例,Exchange会自行处理附件以建立索引。因此Childs建议优先修复Exchange。
Defender如何标记零日漏洞?
在漏洞、软件和建议页面中显示零日标签。补丁发布后,建议会变为Update,标签随之移除。Defender只会显示其掌握相关信息的零日漏洞。
Patch Tuesday之后的几周里需要关注什么
关于Outlook攻击的细节尚未公布。与此同时,最好先建立一套优先级方法,使其在下一次公告发布时依然适用。
- 关注有关谁在利用CVE-2026-124194以及如何利用的报道,并相应调整你的邮件防护措施。
- 确认Exchange和域控制器确实已经更新,而不只是设定了更新计划。
- 为今后的公告制定一份书面的优先级规则,依据是利用情况和暴露程度。



