
 Ing. Calogero Bono
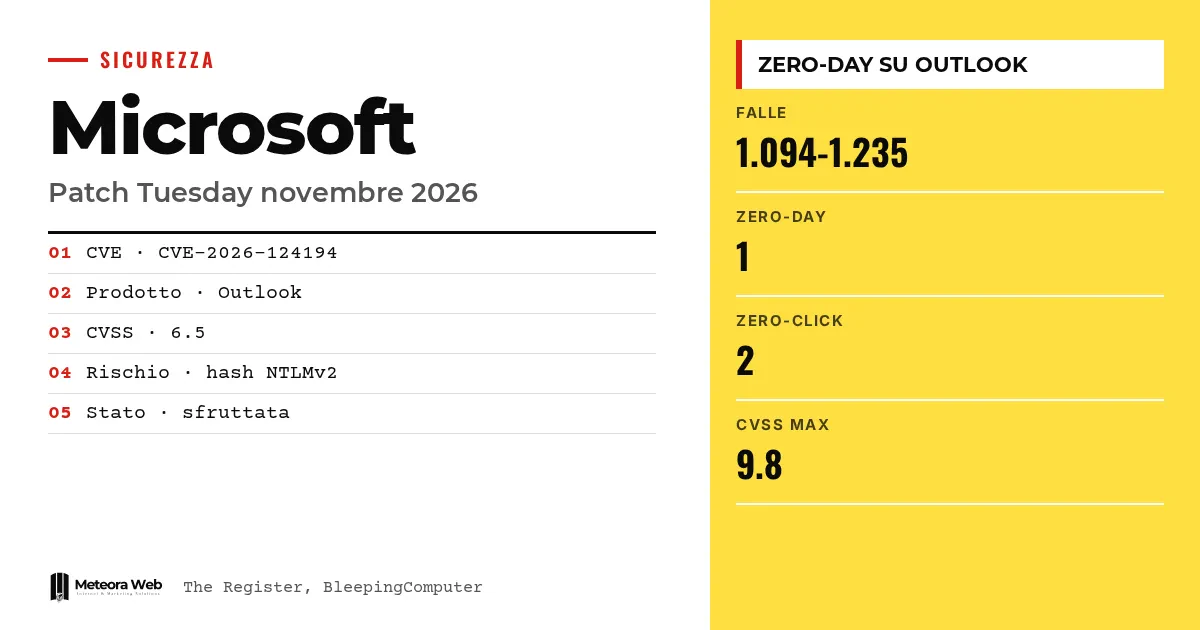
Microsoftは2026年11月のPatch Tuesdayで、過去最多級の修正を公開しました。件数は情報源によって異なり、The Registerでは1,094件、BleepingComputerでは1,235件です。Outlookの脆弱性のうち1件は、パッチ公開前にすでに攻撃者に悪用されていました。ファイルをひとつ開かせるだけで利用者のネットワーク認証情報が盗まれるおそれがあるため、重要な問題です。また、公告の量そのものが管理者の負担になっています。
用語の確認 ゼロデイとは、発見または悪用の時点で公式の修正がまだない脆弱性のことです。NTLMv2ハッシュは、Windowsがネットワーク認証に使うパスワードの指紋のようなもので、盗まれるとその利用者になりすまされるおそれがあります。CVSSは0から10までの深刻度スコアです。RCEはリモートでのコード実行を意味します。ゼロクリックは、被害者が何もしなくても悪用できる脆弱性を指します。
Outlookのゼロデイは何をするのか
この脆弱性はOutlookのスプーフィングで、CVE-2026-124194として追跡されており、CVSSスコアは10点中6.5です。The Registerによると、Microsoftはこれを悪用済みと分類しましたが、いつから、誰が、どの対象に対して行われたかは明らかにしていません。
Microsoftは、認証されていない攻撃者がメッセージファイルを送り、利用者にそれを開かせる可能性があると警告しています。その場合、Outlookは外部コンテンツに関するいつもの警告を表示しないまま、攻撃者が管理するネットワークの場所に接続してしまいます。
名前より危険性が高い理由
TrendAIのZero Day InitiativeのDustin Childsは、名前が実態を見誤らせると指摘しています。彼によると「ラベルはスプーフィングだが、影響は名前が示すより大きい」とのことです。
BleepingComputerは仕組みを説明しています。Windowsがリモートサーバーへの認証を試みる際にNTLMv2ハッシュが露出し、攻撃者はそれを取得してオフラインで解読を試みることができます。回収された認証情報で企業アカウントにアクセスされるおそれがあります。似た脆弱性は過去にもフィッシングの添付ファイルを通じて悪用されてきました。
Microsoftは何件の脆弱性を修正したのか、なぜ数字が合わないのか
The Registerは1,094件の修正を伝えており、10月は1,474件でした。BleepingComputerは1,235件を数えており、10月の1,411件に続くものです。後者は、Patch Tuesdayの当日に公開されたものだけを含め、事前に修正された108件を除外していると説明しています。数え方の基準が異なるのです。
BleepingComputerによると、66件が重大で、48件がリモートでのコード実行に関するものです。同誌は、この大量の記録をMicrosoftがAIを使って脆弱性を発見・修正していることと結びつけています。近いテーマとして、OpenAIのGPT-6 Cyberと、Firefox 159の81件の脆弱性も参照してください。
まず修正すべきゼロクリックの脆弱性は何か
CVSSスコア9.8の重大な脆弱性が2件あります。CVE-2026-116928は、Windowsの検索コンポーネントにおける範囲外書き込みです。Microsoftによると、Exchangeが索引作成のために添付ファイルを処理するため、受信者は何も開く必要がありません。
CVE-2026-119958はWindowsのLDAP実装に関するもので、特別に作られた要求によってドメインコントローラーが攻撃されるおそれがあります。Childsはまた、認証も操作も不要な「ワーム化可能」な脆弱性を30件と数えています。さらに、Xbox Live NetworkingサービスのヒープオーバーフローであるCVE-2026-112967も挙げており、これも9.8です。
知っておくべき限界
Outlookへの攻撃がいつ始まったのか、誰が実行しているのか、侵入後に何をしているのかは分かっていません。The Registerによると、Microsoftはこれを明らかにしていません。脆弱性の総数は情報源ごとに食い違っており、どれを基準とすべきか判断できません。Microsoft Learnの文書はDefenderによるゼロデイ全般の扱いを説明していますが、今回の公告にはふれていません。詳細は今後数日のうちに出てくるかもしれません。
デジタル業務に携わる人にとっての変化
Outlookを使っている場合は、すぐに更新を適用し、予期しないメッセージファイルを開かないよう利用者に伝えてください。The Registerは、パッチが公開されたことで他の攻撃者もそれを分析し、独自のエクスプロイトを作れると指摘しています。Childsが述べるとおり、Exchangeとドメインコントローラーを優先し、DNSやDHCPなど外部に露出したネットワークサービスは隔離してください。Microsoft Learnによると、パッチが出るとDefenderの推奨事項はUpdateに変わり、ゼロデイのタグは消えます。顧客のサーバーを管理している場合は、セキュリティ更新を管理するホスティングを利用すれば、この作業の一部を減らせます。
編集部の見解
11月の件数を見ると、公告を読んで全部修正するという従来のやり方はもう通用しません。月に1,000件を超える脆弱性があるなら、まず本当に重要なものを決める必要があります。Outlookのゼロデイは平均的なスコアですが、認証情報の窃取につながるため実害が大きいものです。CVSSスコアだけでは指針として弱く、悪用の状況やシステムの露出と合わせて判断すべきです。また、Microsoftが攻撃の詳細をほとんど明かしていない点も気になります。
よくある質問
2026年11月にMicrosoftはゼロデイをいくつ修正しましたか。
1件だけで、Outlookの脆弱性です。識別子はCVE-2026-124194です。パッチ公開前に攻撃に使われていました。The Registerによると、他の脆弱性で公に知られているものはないとされています。
悪意のあるファイルを開いた人はどんな危険にさらされますか。
アカウントのNTLMv2ハッシュが漏れるおそれがあります。BleepingComputerによると、攻撃者はそれをオフラインで解読し、利用者になりすますことができます。攻撃にはネットワーク接続と利用者の操作が必要です。
情報源によって脆弱性の件数が違うのはなぜですか。
数え方の基準が異なるためです。The Registerは1,094件、BleepingComputerは1,235件としています。後者は、Patch Tuesdayの当日に公開された脆弱性だけを数えていると明記しています。
ゼロクリックとはどういう意味ですか。
利用者が何も開いたりクリックしたりしなくても悪用できる脆弱性という意味です。CVE-2026-116928の場合、Exchangeが索引作成のために添付ファイルを自動的に処理します。そのためChildsはExchangeを最初に修正するよう勧めています。
Defenderはゼロデイをどのように表示しますか。
脆弱性、ソフトウェア、推奨事項のページにZero dayのタグを表示します。パッチが公開されると推奨事項はUpdateに変わり、タグは削除されます。Defenderが情報を持っているゼロデイだけが表示されます。
Patch Tuesdayの後、今後数週間で注目すべき点
Outlookへの攻撃の詳細はまだ明らかになっていません。当面は、次の公告でも通用する優先順位の決め方を用意しておくと安心です。
- CVE-2026-124194を誰がどのように悪用しているかの報告を追い、メール防御を見直してください。
- Exchangeとドメインコントローラーがスケジュールだけでなく実際に更新済みかを確認してください。
- 悪用の状況と露出に基づく、次回以降の公告に使える優先順位の明文化したルールを作ってください。



