
 Ing. Calogero Bono
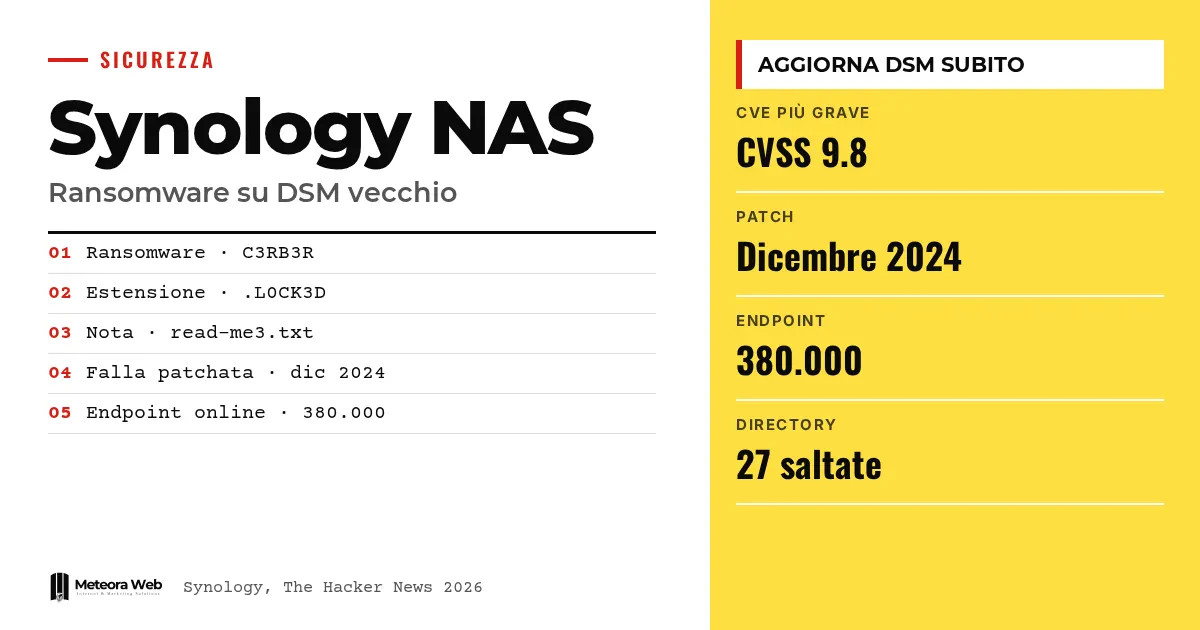
Synology 已通知客户,有攻击者正利用一个于 2024 年 12 月修复的漏洞,攻击仍运行旧版 DSM 的 NAS。攻击的目的是加密数据并索要赎金。据行业媒体收集的报道,幕后可能是 C3RB3R 勒索软件。对于在 NAS 上存放企业档案的人来说,这是切实的风险,因为一次被推迟的更新就足以酿成问题。
在进入事实之前,先了解几个术语。 NAS 是在企业内共享文件的网络存储设备。DSM 是 DiskStation Manager,即 Synology NAS 的操作系统。CVE 是已知漏洞的编号。CVSS 是从 0 到 10 的严重程度评分。N-day 指已经修复、但在从未更新的设备上仍可被利用的漏洞。
Synology 对攻击说了什么?
这家台湾厂商表示,已观察到攻击者利用一个 2024 年 12 月修复的漏洞,攻击仍使用过时 DSM 的设备。在 The Hacker News 引用的声明中写道,“这些攻击旨在加密数据并勒索赎金。”
Synology 敦促仍在使用易受攻击版本的用户立即更新 DSM,并建议开启自动更新。但它没有说明所用的是哪个漏洞。
哪些漏洞,哪些 DSM 版本?
厂商引用了一份 2024 年 11 月的公告,其中包含三个漏洞。
- CVE-2024-10441,CVSS 9.8,远程代码执行。
- CVE-2024-50629,CVSS 5.3,有限的文件读取。
- CVE-2024-10445,CVSS 4.3,有限的文件写入。
修复版本
- DSM 7.2.2,版本 7.2.2-72806-1 或更高
- DSM 7.2.1,版本 7.2.1-69057-6 或更高
- DSM 7.2,版本 7.2-64570-4 或更高
- DSM 7.1,版本 7.1.1-42962-7 或更高
- DSM 6.2,版本 6.2.4-25556-8 或更高
据 TechRadar 报道,仅 6.2 版本的严重程度为“中等”,其他版本均为严重。
什么是 C3RB3R 勒索软件?
客户报告称,文件被加上 .L0CK3D 扩展名后无法打开。据 The Hacker News 报道,中国公司奇虎 360 分析了 C3RB3R,并称其针对 NAS 的攻击“历史悠久”,其中包括利用 Synology 于 2026 年 9 月修复的两个 DSM 漏洞。
这款恶意软件会跳过 27 个目录以及 BAT、DLL、EXE 等部分扩展名,以免引发崩溃而妨碍加密。在每个被加密的文件夹中,它都会留下一份名为 read-me3.txt 的赎金通知。据 TechRadar 引用 BleepingComputer 的报道,受害者需要支付“数千美元”才能获得密钥。
NAS 以前也遭受过攻击吗?
是的。2019 年,QNAP 的 NAS 遭到 QNAPCrypt(又称 eCh0raix)攻击。2021 年 8 月,Synology 警告称存在与 StealthWorker 相关的暴力破解攻击。同月,Palo Alto Networks 的 Unit 42 描述了一种既能攻击 QNAP 也能攻击 Synology 的 eCh0raix 变种。
当时 Unit 42 估计,暴露在互联网上的 QNAP 和 Synology NAS 约有 25 万台,其中大多数为 QNAP。问题在于,小型办公室的设备长期都是目标,而且往往没有专职的安全人员。关于中小企业面临的风险,可以参阅我们的中小企业勒索软件指南。
需要了解的局限
Synology 没有说明被利用的是哪个漏洞、攻击发生在哪里,也没有说明成功率如何。目前无法确定有多少设备面临风险。Shadowserver Foundation 统计到 38 万个在线端点,其中很多可能早已更新。攻击与 C3RB3R 之间的关联来自客户的报告,而非制造商的确认。
这对数字工作者意味着什么
如果你使用 Synology NAS,今天就检查 DSM 版本,并与列表对照。按照厂商的建议开启自动更新。将 NAS 从公网访问中移除,或仅限少数经过验证的用户访问。请记住,RAID 和内置备份未必能防止加密,因此需要单独的副本。如果损失已经发生,可以参考我们关于事件响应与不付赎金恢复的指南。
我们的看法
这起事件暴露了一个老问题。一个将近两年前就已修复的漏洞仍在造成损害,因为在小企业里,NAS 装好之后往往就被遗忘了。公告的透明度也不够,没有点明漏洞名称,迫使用户自行推断。在攻击正在发生的情况下,厂商本应给出更具体的指引。话虽如此,更新设备的责任仍在管理者身上。
常见问题
Synology 攻击利用的是哪个漏洞?
Synology 没有指明。它只引用了一份 2024 年 11 月的公告,其中包含三个漏洞,其中 CVE-2024-10441 的 CVSS 评分为 9.8。实际被利用的是哪一个尚未得到确认。
哪些版本的 DSM 是安全的?
等于或高于修复版本的即可,例如 7.2.2 对应 7.2.2-72806-1,6.2 对应 6.2.4-25556-8。请查看厂商针对你所用版本的公告。
如何识别被 C3RB3R 攻击的 NAS?
被加密的文件扩展名为 .L0CK3D,每个被加密的文件夹中都有一个名为 read-me3.txt 的文件。这些是所引用分析报告中提到的迹象。
RAID 和 NAS 备份足以防御勒索软件吗?
不一定。TechRadar 提醒,RAID 和内置备份未必能防止数据被加密,因此需要单独的副本。
应该开启自动更新吗?
应该,这也是 Synology 的建议。这样 DSM 无需依赖某人的记忆即可保持最新。
未来几周关注 NAS 攻击的哪些进展
目前的情况仍不完整。最好关注 Synology 会澄清什么,以及相关报告如何演变。
- 留意 Synology 是否发布包含被利用漏洞的更详细公告。
- 用外部访问测试确认你的 NAS 没有从互联网直接响应。
- 尝试从与 NAS 断开连接的备份中恢复数据,确保备份确实可用。




