
 Ing. Calogero Bono
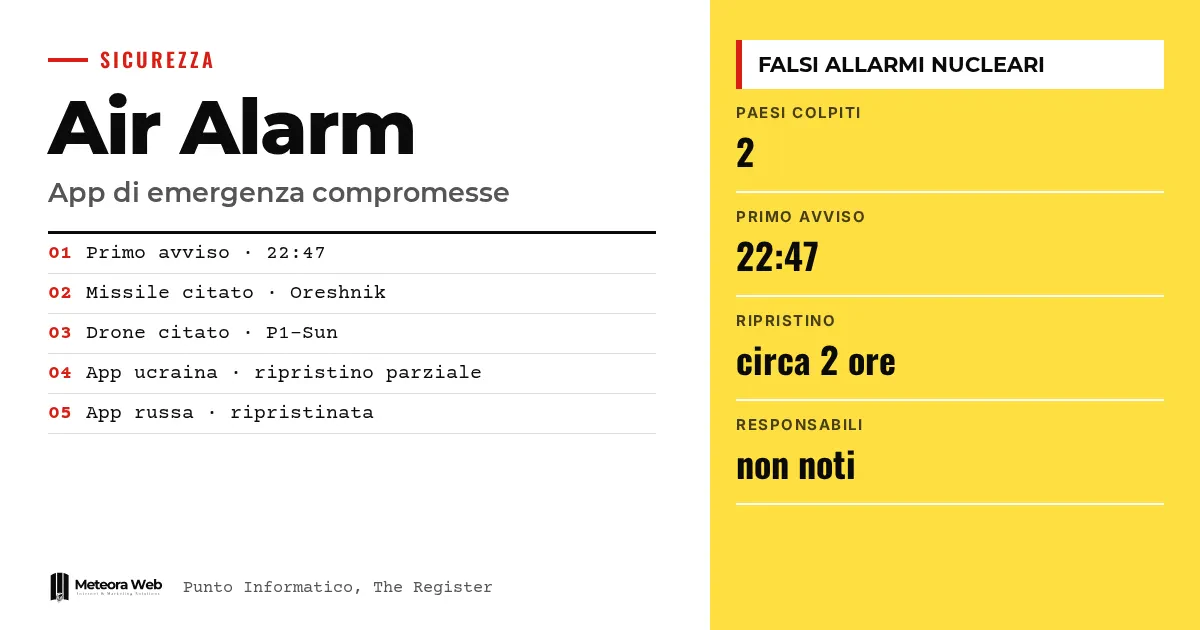
In der Nacht von Sonntag auf Montag wurden die Warn-Apps der Ukraine und Russlands von Cyberangriffen getroffen. Ukrainische Bürger erhielten falsche Meldungen über Strahlung, Chemieangriffe und eine Rakete mit Atomsprengkopf. Wenige Stunden später tauchten ähnliche Nachrichten in Russland auf. Der Fall ist wichtig, weil er zeigt, wie fragil ein Warnkanal wird, wenn alles über eine einzige App läuft, auch wenn ein Staat dahintersteht.
Ein paar Begriffe, bevor wir zu den Fakten kommen. Push-Benachrichtigung ist die Nachricht, die die App auch dann an dein Handy schickt, wenn sie geschlossen ist. Kompromittierung bedeutet, dass unbefugte Dritte die Kontrolle über ein System oder einen Teil davon erlangt haben. Air Alarm ist die ukrainische App, die Luftangriffe meldet. Telegram ist der Kanal, über den die Behörden die Meldungen dementiert haben. Schwachstelle ist ein Fehler in der Software, den ein Angreifer ausnutzen kann.
Was ist mit den Warn-Apps passiert?
Laut Punto Informatico erhielten die Ukrainer ab 22:47 Uhr Ortszeit am Sonntag über Air Alarm Warnungen vor möglicher Strahlung, Chemieangriffen und Kämpfen auf den Straßen. In einer Nachricht hieß es, Russland habe eine ballistische Oreshnik-Rakete mit Atomsprengkopf gestartet.
Der Bericht von The Register ergänzt, dass sich die falschen Warnungen auch auf Gefechte in Kiew bezogen. Die Behörden beider Länder bestätigten die Angriffe.
Wie reagierten die ukrainischen Behörden?
Die ukrainische Luftwaffe dementierte auf Telegram. Gegenüber The Register schrieb sie, die App sei »wahrscheinlich kompromittiert« und »es gibt keinerlei Strahlungsgefahr«. Die Push-Benachrichtigungen wurden deaktiviert und der Dienst ausgesetzt.
Rund zwei Stunden später kam die schrittweise Wiederherstellung. Die Karte der Ziele bleibt vorerst gesperrt, die App zeigt nur noch die Gefahrenstufe, Gelb oder Rot. Das Ministerium für digitale Transformation wies auf weitere Kanäle hin, etwa die Notfallwarnungen von iOS und Android, die Sirenen und die offiziellen Konten der Regierung.
Was geschah in Russland?
Das russische Ministerium für Notfallsituationen sprach von einem »massiven Cyberangriff« auf die App, durch den falsche Informationen verbreitet werden konnten. Laut der Quelle kündigten die Meldungen Atomangriffe »auf alle Regionen Russlands« an und nannten die Drohne P1-Sun.
Rund 90 Minuten später erklärte das Ministerium die App wieder für funktionsfähig. Es stellte klar, dass ein Angriff auf die App nicht gleichbedeutend mit einer Kompromittierung des nationalen Warnsystems sei, das auf Sirenen, SMS, Fernsehen und Radio beruht. Die App sei nur ein unterstützender Dienst.
Warum wirkten die Meldungen sofort falsch?
Die erste ukrainische Nachricht war auf Russisch verfasst, während offizielle ukrainische Mitteilungen immer auf Ukrainisch erscheinen. Für Punto Informatico machte dieses Detail sie eindeutig falsch. The Register merkt an, dass dieser Umstand zusammen mit dem Namen Oreshnik ein sofortiges Warnsignal war.
Der ukrainische Abgeordnete Oleksander Merezhko sagte der BBC, der Angriff sei fast sicher Teil der russischen Cyberkriegsführung. Das ist seine Einschätzung, keine bewiesene Tatsache.
Grenzen, die man kennen sollte
Unklar ist, wer angegriffen hat. HDblog schreibt, dass Informationen fehlen, um zu sagen, ob hinter beiden Vorfällen dieselbe Hand steckt. Offen bleibt auch der Zusammenhang mit dem Ende der Oleshky-Waffenruhe, der zeitlich nah, aber nicht belegt ist. Russland hat die Ukraine nicht ausdrücklich beschuldigt. Wir wissen nicht, wie die Angreifer eingedrungen sind.
Was sich für alle ändert, die digital arbeiten
Wer Apps entwickelt, die kritische Benachrichtigungen verschicken, muss diesen Kanal als Angriffsziel behandeln. Wenn deine App Kunden, Patienten oder Mitarbeiter warnt, brauchst du Kontrolle darüber, wer Nachrichten senden darf, und eine schnelle Möglichkeit, die Benachrichtigungen abzuschalten. Wenn du eine App mit diesen Anforderungen brauchst, prüfe die Entwicklung von iOS- und Android-Apps mit Sicherheit im Mittelpunkt. Nötig ist außerdem ein alternativer Kanal für Dementis, so wie Telegram es hier getan hat. Das Risiko betrifft nicht nur Staaten, denn eine falsche Benachrichtigung beschädigt das Vertrauen in jedes Unternehmen.
Unsere Einschätzung
Der interessanteste Punkt ist defensiv. Das System hat standgehalten, weil es nicht allein von der App abhing, und weil die falschen Meldungen grobe Fehler enthielten. Ein sorgfältigerer Angreifer hätte auf Ukrainisch geschrieben. Deshalb wiegt die russische Erklärung schwer, die daran erinnert, dass die App nur eine unterstützende Funktion hat. Wer kritische Dienste entwirft, sollte denselben Grundsatz beherzigen – Redundanz und unabhängige Kanäle. Das scheint uns lehrreicher als die Debatte darüber, wer schuld ist, für die es bislang keine Beweise gibt. Die Sicherheit einer App hängt übrigens auch von der Ende-zu-Ende-Verschlüsselung ab, aber dabei bleibt es nicht.
Häufige Fragen
Wann kamen die falschen Warnungen in der Ukraine?
Am Sonntagabend, ab 22:47 Uhr Ortszeit laut Punto Informatico. Die App Air Alarm zeigte Warnungen vor Strahlung, Chemieangriffen und einer Oreshnik-Rakete.
War auch Russland betroffen?
Ja. Das russische Ministerium für Notfallsituationen bestätigte einen massiven Cyberangriff auf seine App. Die Meldungen sprachen von Atomangriffen und nannten die Drohne P1-Sun.
Wer hat die Apps angegriffen?
Das ist unbekannt. Die Quellen nennen keine nachgewiesenen Verantwortlichen. HDblog schreibt, dass Informationen fehlen, um zu sagen, ob hinter beiden Angriffen dieselbe Hand steckt.
Funktionieren die Apps wieder?
Teilweise. Die ukrainische App ist schrittweise zurückgekehrt, allerdings ohne die Karte der Ziele. Das russische Ministerium erklärte seine App nach rund 90 Minuten wieder für normal.
Was können ukrainische Bürger statt der App nutzen?
Die Notfallwarnungen von iOS und Android, die staatlichen Sirenen und die offiziellen Konten der Regierung. Daran erinnerte das Ministerium für digitale Transformation.
Was nach den falschen Alarmen in den Notfall-Apps zu beobachten ist
Die nächsten Wochen werden zeigen, ob Verantwortliche und technische Details ans Licht kommen. Wer Apps mit Benachrichtigungen betreibt, hat aber schon jetzt Signale, die man im Blick behalten sollte.
- Verfolge offizielle Mitteilungen zur Ursache des Angriffs und zur ausgenutzten Schwachstelle.
- Prüfe, wer in deiner Organisation Push-Benachrichtigungen senden darf und mit welchen Berechtigungen.
- Bereite einen Dementi-Plan über einen vom App-Kanal getrennten Weg vor, für den Fall falscher Nachrichten.



