
 Ing. Calogero Bono
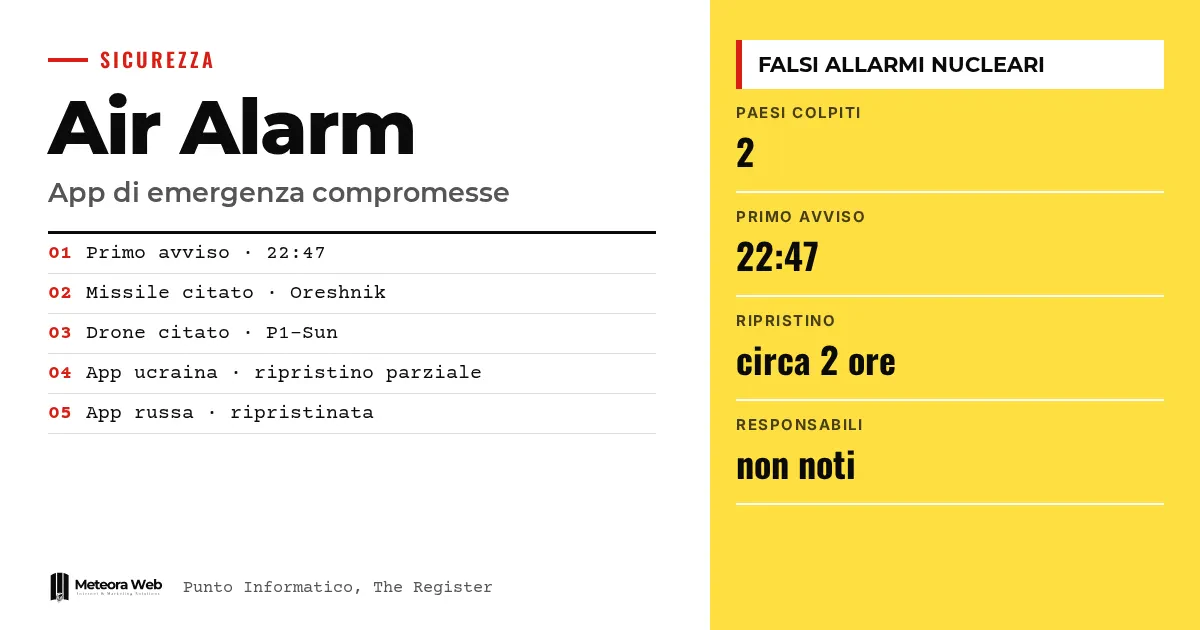
W nocy z niedzieli na poniedziałek aplikacje alarmowe Ukrainy i Rosji zostały zaatakowane przez cyberprzestępców. Ukraińcy dostali fałszywe komunikaty o promieniowaniu, atakach chemicznych i pocisku z głowicą nuklearną. Kilka godzin później podobne wiadomości pojawiły się w Rosji. Ta sprawa jest ważna, bo pokazuje, jak kruchy staje się kanał ostrzeżeń, gdy opiera się na jednej aplikacji, nawet w rękach państwa.
Kilka pojęć, zanim przejdziemy do faktów. Powiadomienie push to wiadomość, którą aplikacja wysyła na telefon także wtedy, gdy jest zamknięta. Kompromitacja oznacza, że nieupoważnione podmioty przejęły kontrolę nad systemem lub jego częścią. Air Alarm to ukraińska aplikacja, która sygnalizuje naloty. Telegram to kanał, na którym władze zaprzeczyły fałszywym informacjom. Luka to błąd w oprogramowaniu, który napastnik może wykorzystać.
Co się stało z aplikacjami alarmowymi?
Według Punto Informatico, od godziny 22:47 czasu lokalnego w niedzielę Ukraińcy otrzymywali za pośrednictwem Air Alarm ostrzeżenia o możliwym promieniowaniu, atakach chemicznych i walkach na ulicach. Jedna z wiadomości mówiła, że Rosja wystrzeliła pocisk balistyczny Oresznik z głowicą nuklearną.
Relacja The Register dodaje, że fałszywe alarmy dotyczyły także walk w Kijowie. Władze obu krajów potwierdziły atak.
Jak zareagowały ukraińskie władze?
Ukraińskie siły powietrzne zaprzeczyły informacjom na Telegramie. Dla The Register napisały, że aplikacja była «prawdopodobnie skompromitowana» i że «nie ma żadnego zagrożenia promieniowaniem». Wyłączono powiadomienia push, a usługę zawieszono.
Około dwóch godzin później nastąpiło stopniowe przywracanie działania. Mapa celów pozostaje zawieszona, a aplikacja pokazuje jedynie poziom zagrożenia, żółty lub czerwony. Ministerstwo transformacji cyfrowej przypomniało o innych kanałach, takich jak alerty awaryjne iOS i Android, syreny oraz oficjalne konta rządowe.
Co wydarzyło się w Rosji?
Rosyjskie ministerstwo ds. sytuacji nadzwyczajnych mówiło o «masowym ataku cybernetycznym» na aplikację, który pozwalał wysyłać fałszywe informacje. Według źródła komunikaty zapowiadały ataki nuklearne «na wszystkie regiony Rosji» i wspominały o dronie P1-Sun.
Około 90 minut później ministerstwo ogłosiło, że aplikacja znów działa. Doprecyzowało, że atak na aplikację nie oznacza zniszczenia krajowego systemu ostrzegania, opartego na syrenach, SMS-ach, telewizji i radiu. Aplikacja, jak podano, jest jedynie usługą pomocniczą.
Dlaczego wiadomości od razu wydawały się fałszywe?
Pierwsza ukraińska wiadomość była napisana po rosyjsku, podczas gdy oficjalne komunikaty ukraińskie zawsze są w języku ukraińskim. Według Punto Informatico to czyniło ją wyraźnie fałszywą. The Register zauważa, że ten szczegół, wraz z nazwą Oresznik, był natychmiastowym sygnałem ostrzegawczym.
Ukraiński deputowany Oleksandr Merezhko powiedział BBC, że atak niemal na pewno jest częścią rosyjskiej wojny cybernetycznej. To jego ocena, a nie ustalony fakt.
Ograniczenia, o których warto pamiętać
Nie wiadomo, kto przeprowadził atak. HDblog pisze, że brakuje informacji, by stwierdzić, czy za oboma incydentami stoi ten sam sprawca. Pozostaje też otwarte pytanie o związek z zakończeniem rozejmu w Ołeszkach, bliskim w czasie, ale niepotwierdzonym. Rosja nie oskarżyła wprost Ukrainy. Nie wiemy też, jak napastnicy weszli do systemów.
Co się zmienia dla osób pracujących w cyfrowym świecie
Osoby tworzące aplikacje wysyłające krytyczne powiadomienia powinny traktować ten kanał jako potencjalny cel ataku. Jeśli twoja aplikacja ostrzega klientów, pacjentów lub pracowników, potrzebujesz kontroli nad tym, kto może wysyłać wiadomości, oraz szybkiego sposobu na ich wyłączenie. Gdy szukasz aplikacji o takich wymaganiach, warto rozważyć tworzenie aplikacji na iOS i Android z bezpieczeństwem na pierwszym miejscu. Potrzebny jest też alternatywny kanał do dementowania, tak jak zrobił to tutaj Telegram. Ryzyko nie dotyczy wyłącznie państw, bo fałszywe powiadomienie szkodzi zaufaniu do każdej firmy.
Nasza opinia
Najciekawszy wniosek dotyczy obrony. System wytrzymał, bo nie zależał wyłącznie od jednej aplikacji, a fałszywe wiadomości zawierały rażące błędy. Bardziej uważny napastnik napisałby po ukraińsku. Dlatego istotne jest rosyjskie oświadczenie, które przypomina, że aplikacja jest jedynie wsparciem. Osoby projektujące krytyczne usługi powinny powtarzać tę zasadę – redundancję i niezależne kanały. To lekcja bardziej użyteczna niż spór o to, kto jest winny, a na razie bez dowodów. Bezpieczeństwo aplikacji zależy też od szyfrowania end-to-end, ale na tym nie koniec.
Najczęściej zadawane pytania
Kiedy pojawiły się fałszywe alarmy na Ukrainie?
W niedzielę wieczorem, od godziny 22:47 czasu lokalnego według Punto Informatico. Aplikacja Air Alarm pokazała ostrzeżenia o promieniowaniu, atakach chemicznych i pocisku Oresznik.
Czy Rosja też została dotknięta?
Tak. Rosyjskie ministerstwo ds. sytuacji nadzwyczajnych potwierdziło masowy atak cybernetyczny na swoją aplikację. Komunikaty mówiły o atakach nuklearnych i wspominały o dronie P1-Sun.
Kto zaatakował aplikacje?
Nie wiadomo. Źródła nie wskazują potwierdzonych sprawców. HDblog pisze, że nie ma informacji, by stwierdzić, czy za oboma atakami stoi ta sama osoba.
Czy aplikacje znowu działają?
Częściowo. Ukraińska wróciła stopniowo, ale bez mapy celów. Rosyjskie ministerstwo uznało swoją aplikację za ponownie sprawną po około 90 minutach.
Z czego mogą korzystać obywatele Ukrainy zamiast aplikacji?
Z alertów awaryjnych systemów iOS i Android, państwowych syren oraz oficjalnych kont rządowych. Przypomniało o tym ministerstwo ds. transformacji cyfrowej.
Czego szukać po fałszywych alarmach w aplikacjach awaryjnych
Najbliższe tygodnie pokażą, czy pojawią się sprawcy i szczegóły techniczne. Dla osób zarządzających aplikacjami z powiadomieniami są już jednak sygnały, które warto obserwować.
- Śledź oficjalne komunikaty o przyczynie ataku i wykorzystanej luce.
- Sprawdzaj, kto w twojej organizacji może wysyłać powiadomienia push i z jakimi uprawnieniami.
- Przygotuj plan dementowania na kanale niezależnym od aplikacji, do użycia w razie fałszywych wiadomości.



