
 Ing. Calogero Bono
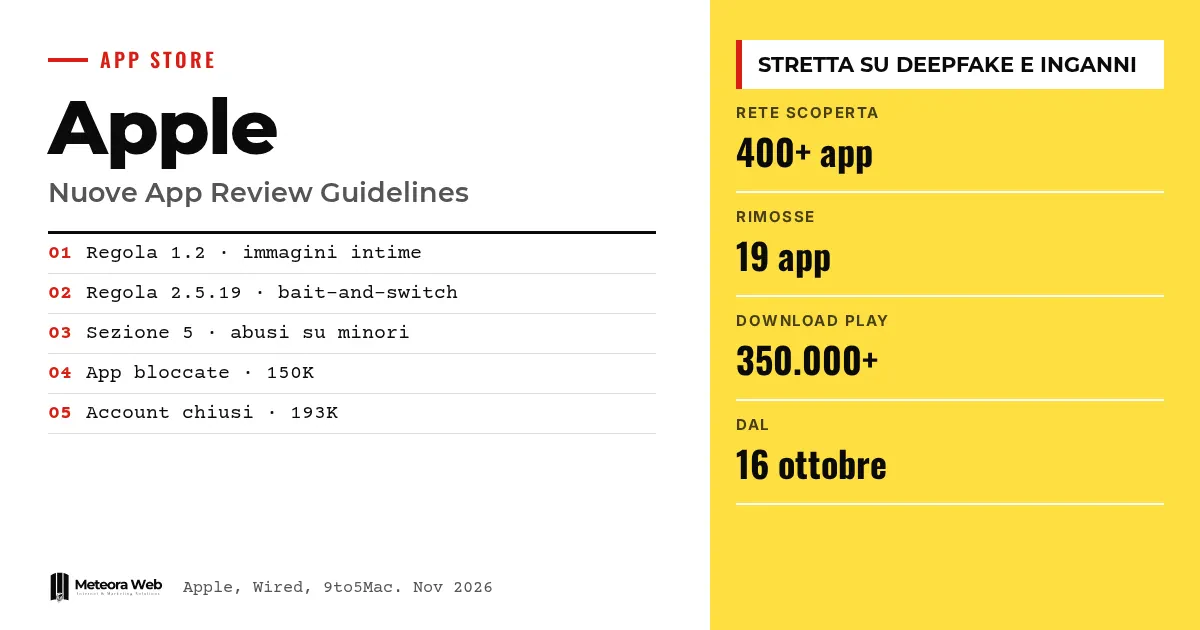
Am 16. Oktober 2026 hat Apple eine Aktualisierung der App Review Guidelines veröffentlicht, also der Regeln, die jede App erfüllen muss, um in den App Store zu kommen. Die Neuerungen betreffen nicht einvernehmliche intime Bilder, auch wenn sie mit KI erzeugt wurden, und Apps, die nach der Freigabe ihre Funktionen ändern. Anfang November hat eine Recherche von Wired gezeigt, warum das Thema konkret ist – über 400 Apps und Domains waren mit einem Netzwerk missbräuchlicher Deepfakes verbunden. Für Entwickler sind die Regeln jetzt strenger.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. Nudification oder Nudify bezeichnet Apps, die sexuell explizite Bilder echter Personen ohne deren Zustimmung erzeugen. Deepfake ist ein mit KI erzeugter Inhalt, der das Gesicht einer Person in Szenen einfügt, die nie stattgefunden haben. Bait-and-switch ist die Taktik, Apple eine harmlose App zu zeigen und schädliche Funktionen erst nach der Freigabe zu aktivieren. App Review ist die Prüfung, der Apple jede App vor der Veröffentlichung unterzieht. CSAM steht für Material über sexuellen Missbrauch von Minderjährigen.
Was ändert sich in den App Review Guidelines?
Laut der offiziellen Mitteilung von Apple betreffen die Änderungen drei Punkte. Der erste ist Regel 1.2 zur Moderation von Inhalten, die nun ausdrücklich nicht einvernehmliche intime Bilder nennt, auch solche, die mit KI-Werkzeugen erzeugt wurden. Apps müssen sie proaktiv verhindern und entfernen.
Wer keine angemessenen Schutzmaßnahmen einsetzt oder nach einer Meldung nicht nachbessert, riskiert einen Verstoß gegen den Developer Code of Conduct und die Entfernung aus dem Store.
Was sagt die neue Regel 2.5.19?
Regel 2.5.19 präzisiert ein bereits bestehendes Verbot. Eine App darf sich während der Prüfung nicht anders präsentieren als danach, etwa indem nach der Freigabe Funktionen ergänzt werden, die in der an Apple eingereichten Version nicht enthalten waren.
Die Folgen sind die Entfernung der App und der Ausschluss aus dem Apple Developer Program. Betroffen ist dann nicht nur die App, sondern das Konto desjenigen, der sie veröffentlicht.
Wer bereits auf mehreren Stores veröffentlicht, sollte vielleicht nachlesen, wie die Freigabe bei Google Play funktioniert, wo die Kontrollen anderen Logiken folgen.
Was regelt Abschnitt 5 zum Missbrauch von Minderjährigen?
Abschnitt 5 verbietet seit jeher Apps, die Menschenhandel oder die Ausbeutung von Minderjährigen erleichtern, einschließlich Material über sexuellen Missbrauch von Minderjährigen. Apple hat den Text nun präzisiert – Solche Apps werden aus dem App Store entfernt und auch über alternative Vertriebswege blockiert.
Das ist ein wichtiger Schritt, weil das Verbot damit über den offiziellen Store hinausreicht. Apple erklärt außerdem, im vergangenen Jahr über 150.000 Apps mit Sicherheitsproblemen daran gehindert zu haben, Nutzer zu erreichen, und über 193.000 Entwicklerkonten wegen Betrugs und Missbrauchs geschlossen zu haben.
Was hat die Recherche von Wired aufgedeckt?
Die Recherche von Wired, aufgegriffen von 9to5Mac, fand ein Netzwerk aus über 400 Domains und Apps. Sie geben sich als alltägliche Dienste aus, etwa eine App, die Haustierfotos menschliche Kleidung verpasst, wie Viefur.
Eine Prüfung auf dem Server entscheidet, ob der harmlose Inhalt oder eine Weboberfläche zur Erzeugung expliziter sexueller Deepfakes angezeigt wird. Ein möglicher Auslöser ist der Download der App nach dem Klick auf eine Anzeige bei Meta. Die von Wired zitierten Forscher sprechen von einer organisierten und kommerziellen Operation. Apple hat nach dem Hinweis 19 Apps entfernt.
Der Sprecher Adam Dema erklärte, die Apps hätten bei der Prüfung den Regeln entsprochen und die Entwickler hätten danach die Website gewechselt, von der die App ihre Inhalte bezieht.
Grenzen, die du kennen solltest
Einige Punkte sind noch nicht überprüft. Wired schreibt das Netzwerk chinesischen Entwicklern und einer Firma aus Hongkong zu, doch die Kontakte haben nicht geantwortet. Unklar bleibt, ob die neuen Regeln diese Apps gestoppt hätten, die laut Apple bei der Prüfung konform waren. Eine öffentliche Liste der Kriterien, die den versteckten Teil aktivieren, gibt es nicht. Google hat gegenüber Wired nicht geantwortet, und die Angaben zur Wirksamkeit der Kontrollen stammen von den Unternehmen selbst.
Was sich für alle im digitalen Bereich ändert
Wenn du Apps entwickelst, die von Nutzern hochgeladene oder mit KI erzeugte Inhalte zeigen, brauchst du Filter, Meldefunktionen und die Sperre von Konten, und jetzt auch eine Strategie gegen nicht einvernehmliche intime Bilder. Lädt deine App Inhalte von einer Website oder einem Server, dokumentiere genau, was sie anzeigen kann. Eine Änderung nach der Freigabe, die den Zweck der App verschiebt, kann dein Konto kosten. Für Unternehmen, die eine App in Auftrag geben, empfiehlt es sich, im Vertrag festzuhalten, wer für die Inhalte haftet. Ein guter Ausgangspunkt ist die Entwicklung von iOS- und Android-Apps mit klaren Regeln von Anfang an.
Unsere Einschätzung
Die Regeln sind richtig, doch der Fall Wired zeigt ihre Grenze. Eine Prüfung hält die App in einem bestimmten Moment fest, während Inhalte später von einem Server nachgeladen werden können. Apple verlagert die Verantwortung auf Entwickler und Werbeplattformen, und das stimmt zum Teil. Trotzdem waren Apps etwa ein Jahr lang aktiv und über mehrere Stores verteilt. Nötig sind laufende Kontrollen nach der Veröffentlichung, nicht nur davor. Mal sehen, ob Regel 2.5.19 auch bei Entwicklern mit langer Kontohistorie mit dieser Härte angewendet wird.
Häufige Fragen
Wann hat Apple die neuen Regeln veröffentlicht?
Am 16. Oktober 2026. Die Aktualisierung betrifft Regel 1.2, Regel 2.5.19 und Abschnitt 5 der App Review Guidelines.
Sind mit KI erzeugte Bilder erfasst?
Ja. Regel 1.2 nennt ausdrücklich nicht einvernehmliche intime Bilder, die mit KI-Werkzeugen erzeugt wurden, und verlangt, dass Apps sie verhindern und entfernen.
Was riskiert, wer die App nach der Freigabe ändert?
Er riskiert die Entfernung der App und den Ausschluss aus dem Apple Developer Program. Das gilt für nachträglich ergänzte Funktionen, die in der zur Prüfung eingereichten Version nicht enthalten waren.
Wie viele Apps hat Apple nach der Wired-Recherche entfernt?
Neunzehn, darunter die App Viefur, nachdem Wired die verbundenen Domains geteilt hatte. Wired spricht jedoch von einem Netzwerk aus über 400 Apps und Domains.
Ist auch Google betroffen?
Ja. Laut den Quellen waren dieselben Apps auch auf Google Play verfügbar, wo Google die meisten entfernt hatte, bevor Wired Kontakt aufnahm.
Worauf du in den nächsten Monaten bei Apps mit versteckten Funktionen achten solltest
Der eigentliche Prüfstein wird die Durchsetzung der Regeln sein, nicht der Text. Es lohnt sich zu beobachten, wie Apple, Google und Meta vorgehen.
- Prüfe, ob Apple neue Zahlen zu Entfernungen und gesperrten Konten wegen Bait-and-switch veröffentlicht.
- Verfolge, ob Google Play seine Richtlinien ähnlich anpasst, auch für den europäischen Markt.
- Lies die Richtlinien bei jeder neuen Version deiner App erneut und notiere jede Funktion, die sich serverseitig ändern kann.



