
 Ing. Calogero Bono
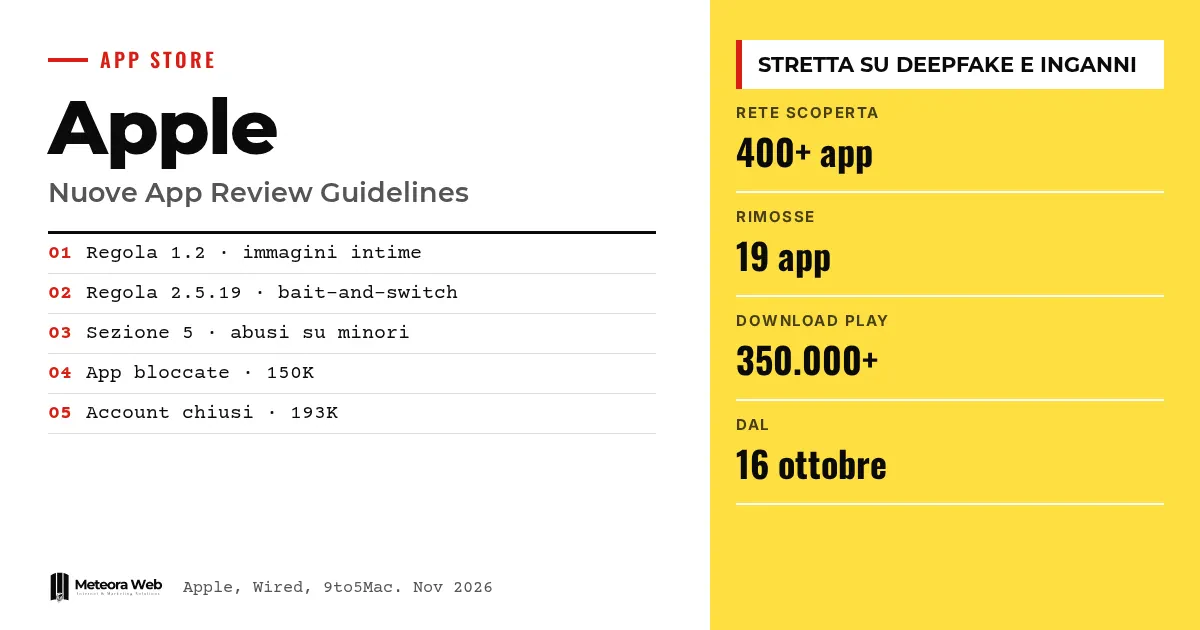
Le 16 octobre 2026, Apple a publié une mise à jour des App Review Guidelines, les règles que chaque app doit respecter pour entrer dans l'App Store. Les nouveautés concernent les images intimes non consenties, même générées par l'IA, et les apps qui changent de fonctions après approbation. Début novembre, une enquête de Wired a montré pourquoi le sujet est concret, avec plus de 400 apps et domaines liés à un réseau de deepfakes abusifs. Pour les développeurs, les règles sont désormais plus strictes.
Quelques termes, avant d'entrer dans les faits. Nudification ou nudify désigne les apps qui créent des images sexuellement explicites de personnes réelles sans leur consentement. Deepfake est un contenu généré par l'IA qui insère le visage de quelqu'un dans des scènes qui n'ont jamais eu lieu. Bait-and-switch est la tactique consistant à montrer à Apple une app inoffensive puis à activer des fonctions nuisibles après approbation. App Review est le contrôle qu'Apple effectue sur chaque app avant publication. CSAM désigne le matériel d'abus sexuel sur mineurs.
Qu'est-ce qui change dans les App Review Guidelines ?
Selon la communication officielle d'Apple, les changements touchent trois points. Le premier est la règle 1.2 sur la modération des contenus, qui cite désormais explicitement les images intimes non consenties, y compris celles générées avec des outils d'IA. Les apps doivent les prévenir et les supprimer de manière proactive.
Celui qui n'adopte pas de protections adéquates, ou qui ne corrige pas après un signalement, risque de violer le Developer Code of Conduct et d'être retiré du store.
Que dit la nouvelle règle 2.5.19 ?
La règle 2.5.19 clarifie une interdiction déjà existante. Une app ne peut pas présenter une chose pendant la revue et en changer après approbation, par exemple en ajoutant des fonctions absentes de la version soumise à Apple.
Les conséquences sont le retrait de l'app et l'exclusion de l'Apple Developer Program. Ce n'est pas seulement l'app qui saute, mais le compte de celui qui la publie.
Pour ceux qui ont déjà publié sur plusieurs stores, il peut être utile de revoir le fonctionnement de l'approbation sur Google Play, où les contrôles suivent d'autres logiques.
Que prévoit la Section 5 sur les abus sur mineurs ?
La Section 5 interdit depuis toujours les apps qui facilitent la traite d'êtres humains ou l'exploitation des mineurs, y compris le matériel d'abus sexuel sur mineurs. Apple a mis à jour le texte pour préciser que ces apps seront retirées de l'App Store et bloquées aussi dans la distribution alternative.
C'est un passage important, car il étend l'interdiction au-delà du store officiel. Apple déclare par ailleurs qu'elle a empêché l'année dernière plus de 150 000 apps présentant des problèmes de sécurité d'atteindre les utilisateurs, et qu'elle a fermé plus de 193 000 comptes développeurs pour fraude et abus.
Qu'a découvert l'enquête de Wired ?
L'enquête de Wired, reprise par 9to5Mac, a trouvé un réseau de plus de 400 domaines et apps. Elles se présentent comme des services du quotidien, par exemple une app qui habille de vêtements humains les photos d'animaux de compagnie, comme Viefur.
Un contrôle sur le serveur décide s'il faut afficher le contenu inoffensif ou une interface web qui génère des deepfakes sexuels explicites. Un déclencheur possible est le téléchargement de l'app après un clic sur une publicité Meta. Les chercheurs cités par Wired parlent d'une opération organisée et commerciale. Apple a retiré 19 apps après le signalement.
Le porte-parole Adam Dema a expliqué que les apps respectaient les règles lors de la revue et que les développeurs ont ensuite changé le site dont l'app tire ses contenus.
Limites à connaître
Plusieurs points restent non vérifiés. Wired attribue le réseau à des développeurs chinois et à une entité de Hong Kong, mais les contacts n'ont pas répondu. On ne sait pas si les nouvelles règles auraient arrêté ces apps, qui, selon Apple, étaient conformes lors de la revue. Il n'existe pas de liste publique des critères qui activent la partie cachée. Google n'a pas répondu à Wired, et les données sur l'efficacité des contrôles sont déclarées par les entreprises elles-mêmes.
Ce qui change pour ceux qui travaillent dans le numérique
Si tu développes des apps qui affichent des contenus envoyés par les utilisateurs ou générés par l'IA, tu dois disposer de filtres, de signalement et de blocage des comptes, et désormais aussi d'une stratégie contre les images intimes non consenties. Si ton app charge des contenus depuis un site ou un serveur, documente avec soin ce qu'elle peut afficher. Une modification après approbation qui change l'objet de l'app peut te coûter ton compte. Pour les entreprises qui commandent une app, il vaut mieux préciser dans le contrat qui répond des contenus. Un bon point de départ est le développement d'apps iOS et Android avec des règles claires dès le projet.
Notre avis
Les règles sont justes, mais l'affaire Wired en montre la limite. Une revue photographie l'app à un moment précis, alors que le contenu peut arriver ensuite depuis un serveur. Apple rejette une partie de la responsabilité sur les développeurs et les plateformes publicitaires, et c'est en partie vrai. Reste que des apps actives pendant environ un an ont circulé sur plusieurs stores. Il faut des contrôles continus après publication, pas seulement avant. Nous verrons si la règle 2.5.19 sera appliquée avec la même fermeté à ceux qui ont un compte ancien.
Questions fréquentes
Quand Apple a-t-elle publié les nouvelles règles ?
Le 16 octobre 2026. La mise à jour concerne la règle 1.2, la 2.5.19 et la Section 5 des App Review Guidelines.
Les images générées par l'IA sont-elles couvertes ?
Oui. La règle 1.2 cite explicitement les images intimes non consenties générées avec des outils d'IA, que les apps doivent prévenir et supprimer.
Que risque celui qui modifie son app après approbation ?
Il risque le retrait de l'app et l'exclusion de l'Apple Developer Program. Cela vaut pour les fonctions ajoutées qui ne figuraient pas dans la version soumise à la revue.
Combien d'apps Apple a-t-elle retirées après l'enquête de Wired ?
Dix-neuf, dont l'app Viefur, après que Wired a partagé les domaines liés. Wired parle cependant d'un réseau de plus de 400 apps et domaines.
Google est-elle impliquée ?
Oui. Selon les sources, les mêmes apps se trouvaient sur Google Play, où Google en avait retiré la plupart avant d'être contactée par Wired.
Ce qu'il faut surveiller dans les mois à venir sur les apps aux fonctions cachées
Le véritable test sera l'application des règles, pas le texte. Il convient d'observer comment Apple, Google et Meta se positionnent.
- Vérifie si Apple publie de nouvelles données sur les retraits et les comptes fermés pour bait-and-switch.
- Contrôle si Google Play met à jour ses politiques de façon analogue, y compris pour le marché européen.
- Relis les directives à chaque nouvelle version de l'app et note chaque fonction qui peut changer côté serveur.



