
 Ing. Calogero Bono
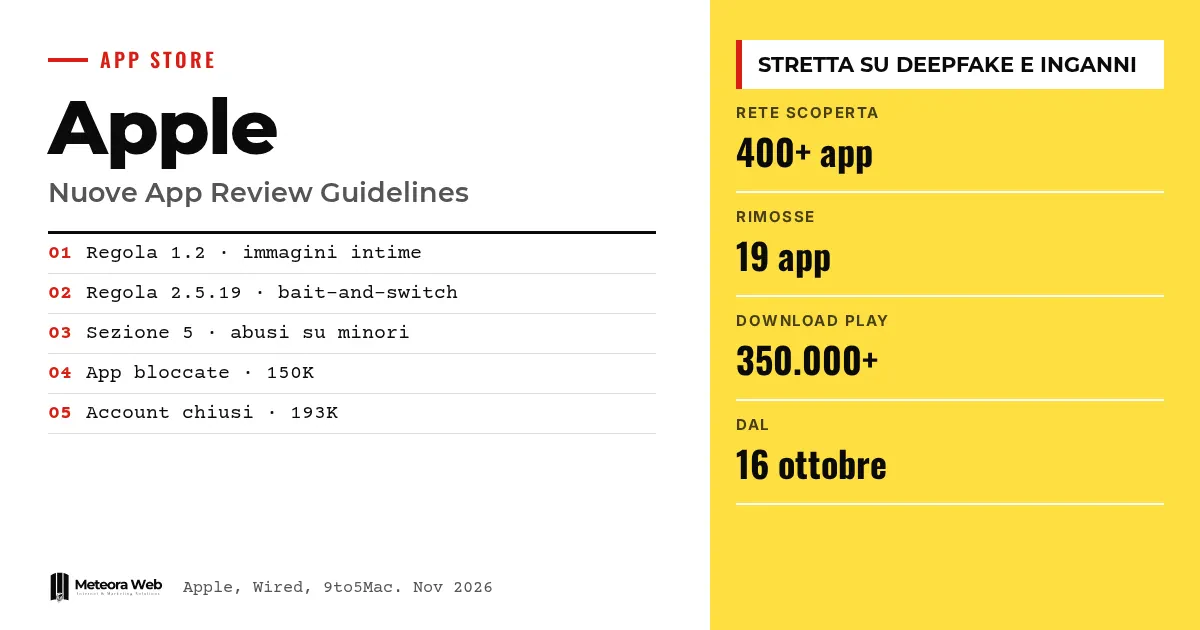
El 16 de octubre de 2026 Apple publicó una actualización de las App Review Guidelines, las normas que toda app debe cumplir para entrar en la App Store. Las novedades afectan a las imágenes íntimas no consentidas, incluidas las generadas con IA, y a las apps que, tras la aprobación, cambian sus funciones. A principios de noviembre, una investigación de Wired mostró por qué el tema es real, con más de 400 apps y dominios vinculados a una red de deepfakes abusivos. Para quien desarrolla apps, las reglas ahora son más estrictas.
Algunos términos antes de entrar en los hechos. Nudification o nudify designa las apps que crean imágenes sexualmente explícitas de personas reales sin su consentimiento. Deepfake es un contenido generado con IA que inserta el rostro de alguien en escenas que nunca ocurrieron. Bait-and-switch es la táctica de mostrar a Apple una app inofensiva y activar funciones dañinas después de la aprobación. App Review es el control que Apple realiza sobre cada app antes de su publicación. CSAM son las siglas de material de abuso sexual infantil.
¿Qué cambia en las App Review Guidelines?
Según la comunicación oficial de Apple, los cambios afectan a tres puntos. El primero es la regla 1.2 sobre la moderación de contenidos, que ahora menciona explícitamente las imágenes íntimas no consentidas, incluidas las generadas con herramientas de IA. Las apps deben prevenirlas y eliminarlas de forma proactiva.
Quien no adopte protecciones adecuadas, o no subsane el problema tras una denuncia, arriesga infringir el Developer Code of Conduct y ser retirado de la tienda.
¿Qué dice la nueva regla 2.5.19?
La regla 2.5.19 aclara una prohibición que ya existía. Una app no puede presentar una cosa durante la revisión y cambiarla después de la aprobación, por ejemplo añadiendo funciones que no estaban en la versión enviada a Apple.
Las consecuencias son la retirada de la app y la exclusión del Apple Developer Program. No cae solo la app, sino también la cuenta de quien la publica.
Para quien ya ha publicado en varias tiendas, puede ser útil repasar cómo funciona la aprobación en Google Play, donde los controles siguen otra lógica.
¿Qué establece la Sección 5 sobre los abusos a menores?
La Sección 5 prohíbe desde siempre las apps que facilitan la trata de personas o la explotación de menores, incluido el material de abuso sexual infantil. Apple ha actualizado el texto para precisar que estas apps serán retiradas de la App Store y bloqueadas también en la distribución alternativa.
Es un paso relevante, porque extiende la prohibición más allá de la tienda oficial. Apple afirma además que el año pasado impidió que más de 150 mil apps con problemas de seguridad llegaran a los usuarios y cerró más de 193 mil cuentas de desarrollador por fraude y abusos.
¿Qué descubrió la investigación de Wired?
La investigación de Wired, recogida por 9to5Mac, encontró una red de más de 400 dominios y apps. Se presentan como servicios cotidianos, por ejemplo una app que viste con ropa humana las fotos de mascotas, como Viefur.
Un control en el servidor decide si mostrar el contenido inofensivo o una interfaz web que genera deepfakes sexuales explícitos. Un posible detonante es descargar la app después de hacer clic en un anuncio de Meta. Los investigadores citados por Wired hablan de una operación organizada y comercial. Apple retiró 19 apps tras la denuncia.
El portavoz Adam Dema explicó que las apps cumplían las normas en la revisión y que los desarrolladores cambiaron después el sitio del que la app obtiene sus contenidos.
Límites que conviene conocer
Quedan varios puntos sin verificar. Wired atribuye la red a desarrolladores chinos y a una entidad de Hong Kong, pero los contactos no respondieron. No está claro si las nuevas normas habrían frenado estas apps, que según Apple cumplían durante la revisión. No existe una lista pública de los criterios que activan la parte oculta. Google no respondió a Wired, y los datos sobre la eficacia de los controles los declaran las propias empresas.
Qué cambia para quien trabaja con lo digital
Si desarrollas apps que muestran contenidos subidos por usuarios o generados con IA, necesitas filtros, sistemas de denuncia y bloqueo de cuentas, y ahora también una estrategia contra las imágenes íntimas no consentidas. Si tu app carga contenidos desde un sitio o un servidor, documenta con cuidado lo que puede mostrar. Un cambio tras la aprobación que altere el propósito de la app puede costarte la cuenta. Para empresas que encargan una app, conviene dejar claro en el contrato quién responde por los contenidos. Un buen punto de partida es el desarrollo de apps iOS y Android con reglas claras desde el principio del proyecto.
Nuestra opinión
Las normas son acertadas, pero el caso Wired muestra su límite. Una revisión fotografía la app en un momento concreto, mientras que el contenido puede llegar después desde un servidor. Apple traslada la responsabilidad a los desarrolladores y a las plataformas publicitarias, y en parte tiene razón. Aun así, apps activas durante cerca de un año han pasado por varias tiendas. Hacen falta controles continuos después de la publicación, no solo antes. Veremos si la regla 2.5.19 se aplicará con esta dureza también a quien tiene una cuenta histórica.
Preguntas frecuentes
¿Cuándo publicó Apple las nuevas normas?
El 16 de octubre de 2026. La actualización afecta a la regla 1.2, a la 2.5.19 y a la Sección 5 de las App Review Guidelines.
¿Las imágenes generadas con IA están cubiertas?
Sí. La regla 1.2 menciona explícitamente las imágenes íntimas no consentidas generadas con herramientas de IA, que las apps deben prevenir y eliminar.
¿Qué arriesga quien cambia la app después de la aprobación?
Arriesga la retirada de la app y la exclusión del Apple Developer Program. Vale para funciones añadidas que no estaban en la versión enviada a revisión.
¿Cuántas apps retiró Apple tras la investigación de Wired?
Diecinueve, entre ellas la app Viefur, después de que Wired compartiera los dominios vinculados. Wired habla, sin embargo, de una red de más de 400 apps y dominios.
¿Google también está implicada?
Sí. Según las fuentes, las mismas apps estaban en Google Play, donde Google había retirado la mayoría antes de que Wired se pusiera en contacto con la empresa.
Qué observar en los próximos meses sobre las apps con funciones ocultas
La prueba de fuego será la aplicación de las normas, no el texto. Conviene vigilar cómo se mueven Apple, Google y Meta.
- Comprueba si Apple publica nuevos datos sobre retiradas y cuentas cerradas por bait-and-switch.
- Verifica si Google Play actualiza sus políticas de forma similar, también para el mercado europeo.
- Relee las guías en cada nueva versión de la app y anota cada función que pueda cambiar desde el servidor.



