
 Ing. Calogero Bono
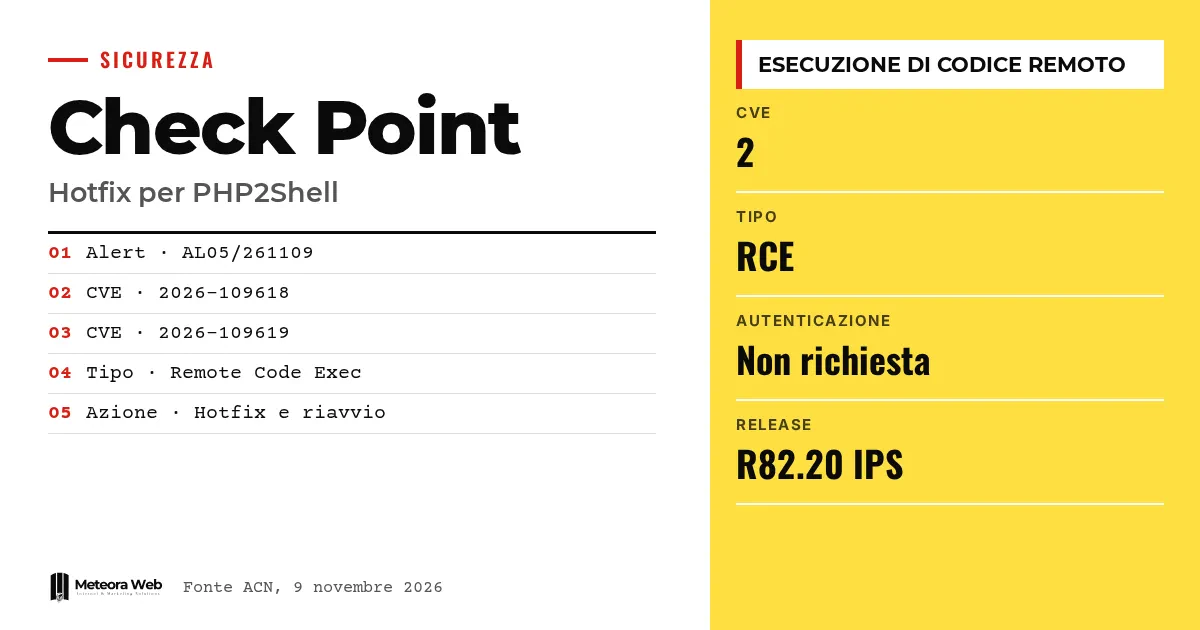
Am 9. November 2026 hat das CSIRT Italia bei der ACN die Warnung AL05/261109 zu Check-Point-Updates für die kritischen Schwachstellen veröffentlicht, die als PHP2Shell bekannt sind. Betroffen sind Firewall, Cloud Firewall, Security Gateway und Spark Firewall. Ein entfernter, nicht authentifizierter Angreifer könnte beliebigen Code auf dem Gerät ausführen. Das ist wichtig, weil es sich um Perimetergeräte handelt, die das Netzwerk eines Unternehmens schützen sollen.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. PHP2Shell ist der Name für zwei Schwachstellen, CVE-2026-109618 und CVE-2026-109619, in der in die Produkte integrierten PHP-Laufzeitumgebung. Remote Code Execution bedeutet, Befehle aus der Ferne auf dem Gerät auszuführen. Hotfix ist eine vom Hersteller für eine bestimmte Version bereitgestellte Korrektur. EoS steht für eine nicht mehr unterstützte Version, für die der Hersteller möglicherweise keine Korrekturen mehr veröffentlicht. IPS ist das System, das als schädlich eingestuften Datenverkehr blockiert.
Was hat die ACN zu PHP2Shell gemeldet?
Die Warnung der ACN folgt auf drei frühere Mitteilungen zu denselben Schwachstellen (AL07/261021, AL01/261025 und AL10/261028). Jetzt hat Check Point einen Bericht über die Auswirkungen auf die eigenen Produkte veröffentlicht, mit Hotfixes und Gegenmaßnahmen.
Laut Hersteller läuft die Ausnutzung über gezielt konstruierte Anfragen an die von den Geräten bereitgestellten Weboberflächen. Die ACN weist außerdem darauf hin, dass technische Informationen zur Ausnutzung öffentlich verfügbar sind, und deshalb zu zügigem Handeln auffordert.
Welche Produkte und Funktionen sind betroffen?
Betroffen sind Produkte, die mindestens eine der folgenden Funktionen nutzen.
- Mobile Access Portal (nicht für Spark)
- Remote Access VPN mit SSL Network Extender (nicht für Spark)
- Remote Access VPN mit aktiviertem SAML-Realm zur Authentifizierung
- Identity Awareness Captive Portal aktiviert
- UserCheck Portal
- Zero Phishing
Für Firewall, Cloud Firewall und Security Gateway betrifft das die Versionen R81.20, R82, R82.10 und R82.20 sowie mehrere EoS-Versionen von R80 bis R81.10. Für Spark Firewall geht es um R81.10.x und R82.00.x, dazu kommen R77.20.x und R80.20.x außerhalb des Supports.
Was ist nicht verwundbar?
Check Point hat klargestellt, dass Security Management Server und Log Server nicht verwundbar sind. Dasselbe gilt für die bereits aktualisierten Services Check Point Portal und SaaS. Der Hersteller erklärt außerdem, dass seine Produkte nicht von der Schwachstelle CVE-2026-115560 betroffen sind.
Wer nur diese Komponenten oder keine der aufgeführten Funktionen nutzt, hat also ein anderes Risikoprofil. Geräte müssen dennoch einzeln geprüft werden, denn die Liste hängt davon ab, was aktiv ist.
Wie werden Hotfixes und Gegenmaßnahmen angewendet?
Die ACN nennt in Übereinstimmung mit dem Hersteller folgende Schritte.
- Den Hotfix für die eigene Version auf allen betroffenen Systemen installieren.
- Hast du zuvor die manuelle Gegenmaßnahme angewendet, entferne zuerst die Änderungen an der Datei $CPDIR/web/Apache/conf/cp-httpd.conf.
- Nach der Installation das Gerät neu starten.
- Ist ein sofortiges Update nicht möglich, die temporären Gegenmaßnahmen aus dem Abschnitt "Mitigation" der Mitteilung verwenden.
Die Versionen R82.20 haben einen eingebauten Schutz, die IPS-Signatur "PHP Remote Code Execution", die Check Point auch ohne HTTPS Inspection und ohne Aktivierung des IPS-Moduls als wirksam bezeichnet. Sie ersetzt den Hotfix dennoch nicht.
Grenzen, die du kennen solltest
Die Warnung der ACN fasst die Mitteilung des Herstellers zusammen und beschreibt keine in Italien beobachteten Angriffe. Wie viele Geräte betroffen sind, wissen wir nicht. Für EoS-Versionen veröffentlicht der Hersteller unter Umständen gar keinen Hotfix, daher kann sich das Bild für diese Systeme ändern. Die detaillierten Anweisungen stehen in der Mitteilung von Check Point, die hier nicht zu den geprüften Quellen gehört.
Was sich für alle ändert, die digital arbeiten
Wenn du Firmennetzwerke betreust oder deren Verwaltung übernimmst, musst du zuerst wissen, welche Version auf deinen Firewalls läuft und welche Funktionen aktiv sind. VPN- und Captive-Portal-Zugänge sind oft absichtlich aus dem Internet erreichbar. Für alle, die verwaltete Server und Hosting betreuen, gilt dasselbe – Was von außen erreichbar ist, muss schnell aktualisiert werden. Der Fall erinnert auch an Fragnesia, das zusammen mit PHP2Shell angegriffen wurde. Ist ein Gerät nicht mehr unterstützt, solltest du den Austausch planen.
Unsere Einschätzung
Am unbequemsten ist die lange Liste alter EoS-Versionen. Eine Firewall, die jahrelang im Produktivbetrieb vergessen wird, ist ein Risiko, das kein Hotfix behebt. Bedenklich ist außerdem, dass die Schwachstelle in einer Nebenkomponente steckt, dem PHP der Weboberflächen, und nicht in der Filter-Engine selbst. Oft denkt man an die Firewall als monolithischen Block, dabei hat sie Verwaltungs- und Zugriffsflächen, die gepflegt werden müssen. Wer Sicherheit verkauft, sollte diese Flächen standardmäßig weniger angreifbar machen.
Häufige Fragen
Was sind die PHP2Shell-Schwachstellen?
Es handelt sich um zwei kritische Lücken, CVE-2026-109618 und CVE-2026-109619, in der PHP-Laufzeitumgebung einiger Check-Point-Produkte. Sie könnten einem entfernten, nicht authentifizierten Angreifer erlauben, Code auf der Firewall auszuführen.
Welche Check-Point-Produkte sind betroffen?
Firewall, Cloud Firewall, Security Gateway und Spark Firewall, sofern Funktionen wie Mobile Access Portal, VPN mit SAML, Captive Portal, UserCheck oder Zero Phishing genutzt werden. Security Management Server und Log Server gelten nicht als verwundbar.
Was sollte ich sofort tun?
Installiere den Hotfix für deine Version und starte das Gerät neu. Wenn das nicht möglich ist, wende die temporären Gegenmaßnahmen aus der Mitteilung von Check Point an. Hast du bereits die manuelle Gegenmaßnahme eingerichtet, entferne sie vor dem Hotfix.
Ist R82.20 bereits geschützt?
Die Version hat einen eingebauten Schutz, die IPS-Signatur "PHP Remote Code Execution", die der Hersteller auch ohne HTTPS Inspection als wirksam bezeichnet. Sie ersetzt aber den Hotfix nicht, betont die ACN.
Und was ist mit nicht mehr unterstützten Versionen?
Für EoS-Versionen veröffentlicht der Hersteller unter Umständen gar keinen Hotfix. Dann bleiben die temporären Gegenmaßnahmen und mittelfristig der Wechsel auf eine unterstützte Version.
Was du in den kommenden Wochen bei exponierten Firewalls prüfen solltest
Die Warnung ist die vierte Mitteilung der ACN zu PHP2Shell, die Geschichte ist also noch nicht abgeschlossen. Es lohnt sich, die Entwicklungen weiter zu verfolgen.
- Prüfe, ob die ACN neue Aktualisierungen der Warnung veröffentlicht, da es bereits drei frühere gibt.
- Kläre mit deinem Anbieter, ob für die eingesetzten EoS-Versionen ein Hotfix kommt oder ob sie ersetzt werden müssen.
- Kontrolliere nach dem Hotfix, ob manuelle Änderungen an der Konfigurationsdatei entfernt wurden und die Dienste funktionieren.



