
 Ing. Calogero Bono
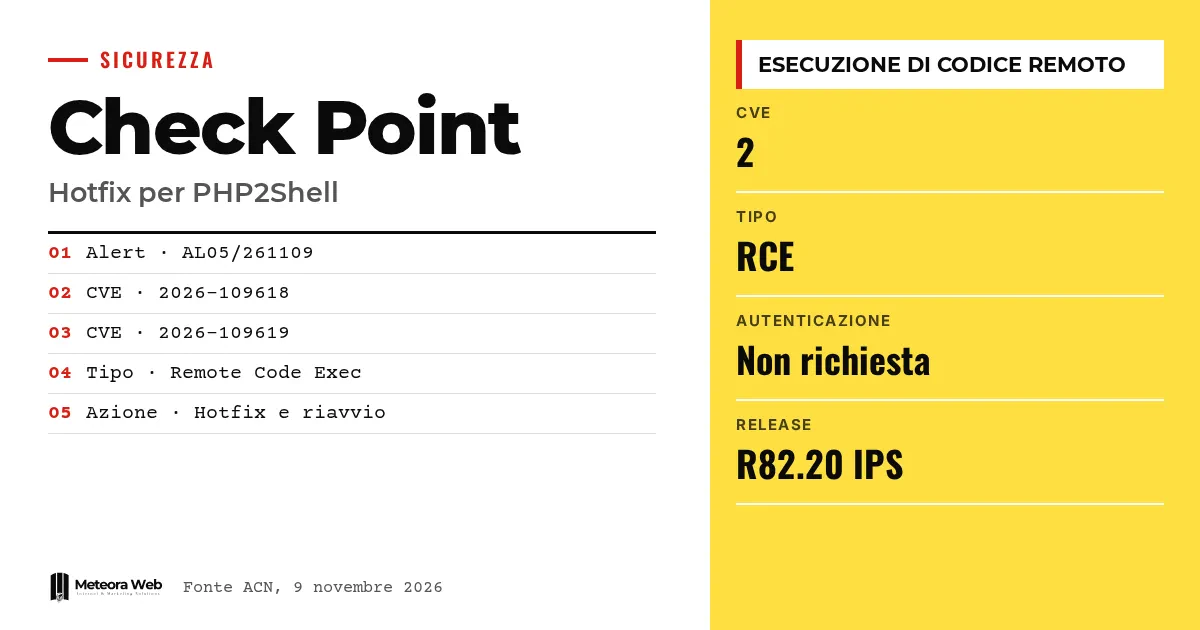
9 Kasım 2026'da İtalya'nın CSIRT ekibi, ACN bünyesinde, PHP2Shell olarak bilinen kritik açıklar için Check Point güncellemelerini içeren AL05/261109 uyarısını yayımladı. Açıklar Firewall, Cloud Firewall, Security Gateway ve Spark Firewall'u etkiliyor. Kimlik doğrulaması yapmamış uzak bir saldırgan cihazda rastgele kod çalıştırabilir. Bu önemli, çünkü bunlar şirket ağını korumakla görevli çevre güvenlik cihazları.
Olaylara girmeden önce birkaç terim. PHP2Shell, ürünlere gömülü PHP çalışma zamanındaki CVE-2026-109618 ve CVE-2026-109619 açıklarına verilen addır. Remote Code Execution, cihaz üzerinde uzaktan komut çalıştırmak anlamına gelir. Hotfix, üretici tarafından belirli bir sürüm için yayımlanan acil düzeltmedir. EoS, destek süresi dolmuş bir sürümü belirtir; üretici bu sürümler için düzeltme yayımlamayabilir. IPS, kötü amaçlı kabul edilen trafiği engelleyen sistemdir.
ACN PHP2Shell hakkında ne bildirdi?
ACN'nin uyarısı, aynı açıklar hakkında daha önce yayımlanan üç bildirimin (AL07/261021, AL01/261025 ve AL10/261028) ardından geldi. Şimdi Check Point, ürünleri üzerindeki etkiye dair hotfix ve önlemleri içeren bir bülten yayımladı.
Üreticiye göre saldırı, cihazların açık sunduğu web arayüzlerine özel hazırlanmış isteklerle gerçekleşiyor. ACN ayrıca sömürüye dair teknik bilgilerin herkese açık olduğunu hatırlatıyor ve bu yüzden hızlı hareket edilmesini istiyor.
Hangi ürünler ve işlevler etkileniyor?
Etkilenen ürünler, şu işlevlerden en az birini kullananlardır.
- Mobile Access Portal (Spark için değil)
- SSL Network Extender ile Remote Access VPN (Spark için değil)
- SAML Realm kimlik doğrulaması etkin Remote Access VPN
- Etkin Identity Awareness Captive Portal
- UserCheck Portal
- Zero Phishing
Firewall, Cloud Firewall ve Security Gateway için R81.20, R82, R82.10 ve R82.20 sürümleri, ayrıca R81.10'a kadar R80'den başlayan çeşitli EoS sürümler etkilenir. Spark Firewall için R81.10.x ve R82.00.x, destek dışı R77.20.x ve R80.20.x sürümleri geçerlidir.
Hangileri etkilenmiyor?
Check Point, Security Management Server ve Log Server'ın açıksız olduğunu belirtti. Aynı durum, zaten güncellenmiş olan Check Point Portal ve SaaS servisleri için de geçerli. Üretici ayrıca ürünlerinin CVE-2026-115560 açığından etkilenmediğini bildirdi.
Yalnızca bu bileşenleri kullanan ya da listelenen işlevlerin hiçbirini açmamış olanların riski farklıdır. Yine de liste aktif işlevlere bağlı olduğundan her cihaz tek tek kontrol edilmeli.
Hotfix ve önlemler nasıl uygulanır?
ACN, üreticiyle uyumlu olarak şu adımları öneriyor.
- Etkilenen tüm sistemlere, kendi sürümlerine uygun hotfix'i kurun.
- Daha önce manuel önlem uyguladıysanız, önce $CPDIR/web/Apache/conf/cp-httpd.conf dosyasındaki değişiklikleri geri alın.
- Kurulum bittiğinde cihazı yeniden başlatın.
- Hemen güncelleme yapamıyorsanız, bültendeki "Mitigation" bölümündeki geçici önlemleri uygulayın.
R82.20 sürümlerinde, HTTPS Inspection olmadan ve IPS modülü etkinleştirilmeden de etkili olduğunu belirttiği, "PHP Remote Code Execution" adlı yerleşik bir koruma bulunuyor. Yine de bu, hotfix'in yerini tutmaz.
Bilinmesi gereken sınırlar
ACN uyarısı, üreticinin bültenini özetliyor ve İtalya'da gözlemlenmiş saldırıları tarif etmiyor. Kaç cihazın açıkta olduğunu bilmiyoruz. EoS sürümler için üretici hiçbir hotfix yayımlamayabilir, bu durumda tablo değişebilir. Ayrıntılı talimatlar Check Point bültenindedir; bu yazıda incelediğimiz kaynaklar arasında yer almıyor.
Dijital alanda çalışanlar için ne değişiyor
Kurumsal ağları yönetiyorsan ya da bu yönetimi üstleniyorsan ilk yapman gereken, firewall'larında hangi sürümün çalıştığını ve hangi işlevlerin açık olduğunu bilmek. VPN ve Captive Portal arayüzleri çoğu zaman bilinçli olarak internete açık tutulur. Sunucu ve yönetilen hosting ile ilgileniyorsan konu aynı – dışarıdan erişilebilen her şeyi hızla güncellemek. Olay, PHP2Shell ile birlikte saldırıya uğrayan Fragnesia vakasını da hatırlatıyor. Bir cihaz destek dışıysa değiştirilmesi için plan yapılmalı.
Bizim görüşümüz
En rahatsız edici veri, çok sayıda ve eski olan EoS sürüm listesi. Yıllardır üretimde unutulmuş bir firewall, hiçbir hotfix'in çözemeyeceği bir risktir. Açığın filtreleme motorunda değil, web arayüzlerinin yardımcı bileşeni olan PHP'de olması da dikkat çekici. Firewall çoğu zaman tek bir blok gibi düşünülür; oysa bakılması gereken yönetim ve erişim yüzeyleri vardır. Güvenlik satan firmalar bu yüzeyleri varsayılan olarak daha az açık hale getirmeli.
Sık sorulan sorular
PHP2Shell güvenlik açıkları nedir?
Bazı Check Point ürünlerindeki PHP çalışma zamanında yer alan, CVE-2026-109618 ve CVE-2026-109619 numaralı iki kritik açıktır. Kimlik doğrulaması olmayan uzak bir saldırganın firewall üzerinde kod çalıştırmasına izin verebilirler.
Hangi Check Point ürünleri etkileniyor?
Mobile Access Portal, SAML ile VPN, Captive Portal, UserCheck veya Zero Phishing gibi işlevleri kullanan Firewall, Cloud Firewall, Security Gateway ve Spark Firewall. Security Management Server ve Log Server'ın açıksız olduğu bildirildi.
Hemen ne yapmalıyım?
Sürümünüze uygun hotfix'i kurun ve cihazı yeniden başlatın. Hemen kuramıyorsanız bültendeki geçici önlemleri uygulayın. Daha önce manuel önlem uyguladıysanız, hotfix'ten önce bunu kaldırın.
R82.20 zaten korunuyor mu?
Üretici, HTTPS Inspection olmadan da etkili olduğunu belirttiği, "PHP Remote Code Execution" adlı yerleşik bir IPS korumasına sahip. Ancak ACN'nin belirttiği gibi bu, hotfix'in yerini tutmaz.
Destek süresi dolmuş sürümler ne olacak?
EoS sürümler için üretici hiçbir hotfix yayımlamayabilir. Bu durumda geçici önlemler devam eder ve orta vadede desteklenen bir sürüme geçilmesi gerekir.
Önümüzdeki haftalarda dışarıya açık firewall'larda neye bakmalısın
Bu uyarı, PHP2Shell hakkında ACN'nin dördüncü bildirimi, dolayısıyla konu kapanmış değil. Gelişmeleri takip etmekte fayda var.
- ACN'nin uyarının yeni güncellemelerini yayımlayıp yayımlamadığını kontrol et, çünkü şimdiye kadar üç bildirim yapıldı.
- Kullandığın EoS sürümler için üreticiye danışarak bir hotfix çıkıp çıkmayacağını ya da cihazın değiştirilmesi gerekip gerekmediğini öğren.
- Hotfix'ten sonra, yapılandırma dosyasındaki manuel değişikliklerin kaldırıldığını ve servislerin düzgün çalıştığını doğrula.



