
 Ing. Calogero Bono
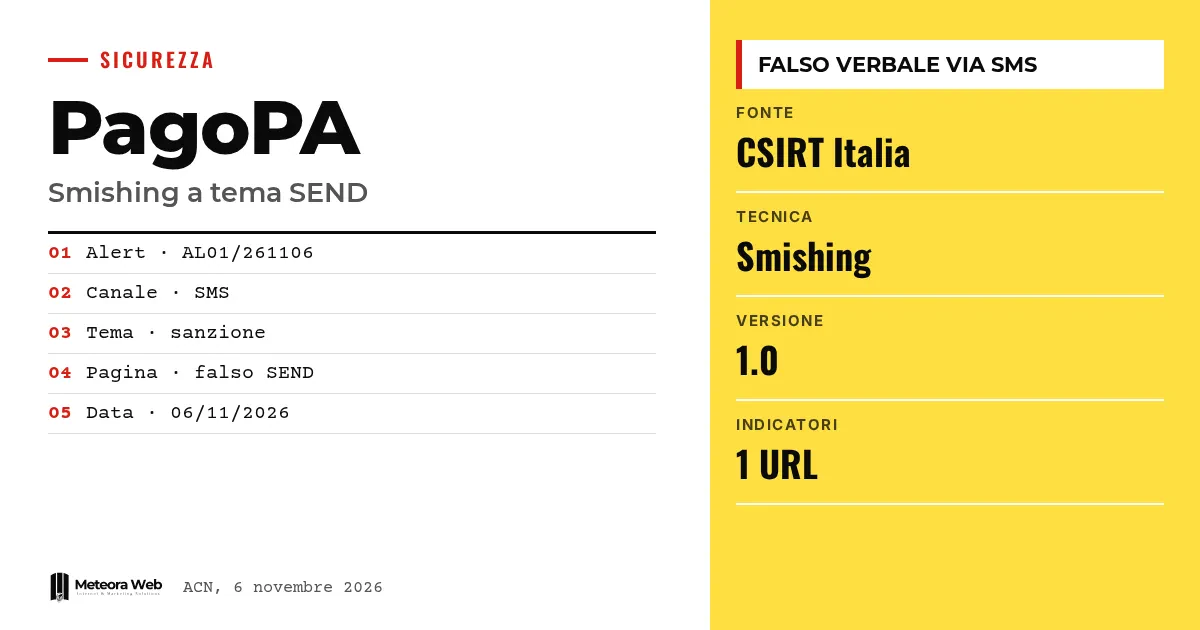
Am 6. November 2026 hat das CSIRT Italia, das Notfallteam für IT-Sicherheitsvorfälle der Nationalen Agentur für Cybersicherheit, die Rückkehr einer Smishing-Kampagne rund um SEND und PagoPA gemeldet. Die SMS sehen aus, als kämen sie von den PagoPA-Diensten, und sprechen von einer Verwaltungsstrafe. Der Link führt zu einer Seite, die die offizielle Website nachahmt, um persönliche und Zahlungsdaten zu stehlen. Brisant ist, dass die Nachricht die Angst vor einem Bußgeld ausnutzt und sowohl Bürger als auch Angestellte trifft.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. Smishing ist Phishing per SMS, also eine gefälschte Nachricht, die dazu drängt, auf einen Link zu klicken. SEND ist der Servizio Notifiche Digitali, der für die Zustellung amtlicher Schreiben und Mitteilungen genutzt wird. PagoPA ist die Zahlungsplattform der öffentlichen Verwaltung. CSIRT Italia ist das Team, das Cyberbedrohungen überwacht und Warnungen verbreitet. IoC steht für Indicators of Compromise, also Erkennungsmerkmale wie die von Angreifern genutzten Webadressen.
Was hat das CSIRT Italia festgestellt?
Laut der Warnung AL01/261106/CSIRT-ITA handelt es sich um das Wiederaufflammen einer bereits zuvor gemeldeten Aktivität. Es ist eine neue Welle desselben Musters, keine neue Technik.
Das erklärte Ziel ist, Nutzer dazu zu bringen, Webseiten zu besuchen, die persönliche Daten, Zugangsdaten und Informationen zu Zahlungsmitteln abgreifen sollen.
Wie sieht die gefälschte SMS aus?
Der Absender wirkt wie ein Dienst von PagoPA. Der Text erwähnt eine angebliche Mitteilung über eine Verwaltungsstrafe und fordert dazu auf, das Protokoll über einen Link im Nachrichtentext zu prüfen.
Das ist ein klassischer Mechanismus. Ein Bußgeld erzeugt Dringlichkeit, und Dringlichkeit senkt die Aufmerksamkeit. Wer mit dienstlicher E-Mail arbeitet, kennt dieses Schema, wir haben darüber auch in Phishing und Betrug per E-Mail, wie man sie im Unternehmen erkennt berichtet.
Was passiert, wenn du auf den Link klickst?
Das CSIRT erklärt, dass die Opfer auf eine Seite weitergeleitet werden, die die offizielle Benutzeroberfläche der Dienste SEND und PagoPA originalgetreu nachbildet. Diese Seite wurde von den Angreifern erstellt, um sensible Informationen und Finanzdaten abzugreifen.
In der Warnung wird eine Adresse als Indikator angegeben, aus Sicherheitsgründen in deaktivierter Schreibweise. Die Domain endet auf .eu.cc und ist keine offizielle Adresse.
Welche Hinweise gibt es zum Schutz?
Das CSIRT bestätigt dieselben Gegenmaßnahmen wie die ursprüngliche Warnung, die im Bereich Verwandte Inhalte der offiziellen Seite zu finden ist. Der Text der neuen Meldung wiederholt sie nicht einzeln, daher muss für die vollständige Liste das frühere Dokument konsultiert werden.
Das Problem täuschender SMS betrifft auch andere Bereiche der Telefonie, wie der Fall SMS of Death und die Lücke CVE-2026-58882 zeigt, auch wenn es sich um eine andere Geschichte handelt.
Grenzen, die du kennen solltest
Die Warnung nennt weder, wie viele Personen erreicht wurden, noch seit wann die SMS kursieren oder wer hinter der Kampagne steckt. Auch der genaue Wortlaut der Nachricht fehlt, er ist nur in einer Abbildung zu sehen. Die verwendeten Adressen können sich schnell ändern, daher ist der einzige veröffentlichte Indikator womöglich nicht mehr der aktuellste.
Was sich für alle ändert, die digital arbeiten
Für ein Unternehmen ist das Risiko doppelt. Mitarbeitende können vom privaten oder dienstlichen Handy in die Falle tappen, und ein Diebstahl von Zugangsdaten oder Zahlungsdaten kann sich auf die Konten der Firma auswirken. Es lohnt sich, dem Team zu erklären, dass SEND und PagoPA keine Daten über Links in SMS unklarer Herkunft abfragen. Wer digitale Identitäten verwaltet, kann außerdem die Verordnung 1.0 zu IT-Wallet lesen, um zu verstehen, wie sich digitale öffentliche Dienste verändern.
Unsere Einschätzung
Der Fall zeigt, dass das wirksamste Phishing weiterhin jenes ist, das eine Behörde imitiert und ein angstbesetztes Thema nutzt. Dafür braucht es keine ausgefeilte Technik, eine glaubwürdige Gestaltung genügt. Schwer wiegt, dass die Warnung bei den Gegenmaßnahmen knapp ausfällt und auf ein früheres Dokument verweist, sodass man selbst suchen muss. Zur Vorbeugung zählen Schulung und Gewohnheiten mehr als Werkzeuge. Hilfreich sind auch klare Mitteilungen der Verwaltung darüber, wie sie Bürger NICHT kontaktiert.
Häufige Fragen
Was ist PagoPA-Smishing?
Es handelt sich um eine Kampagne mit gefälschten SMS, die von PagoPA zu stammen scheinen. Sie sprechen von einer Verwaltungsstrafe und fordern zum Klick auf einen Link auf. Der Link führt zu einer nachgemachten Seite.
Wer hat die Warnung veröffentlicht?
Das CSIRT Italia, Teil der Nationalen Agentur für Cybersicherheit. Die Warnung trägt die Kennung AL01/261106/CSIRT-ITA und ist auf den 6. November 2026 datiert.
Welche Daten wollen die Angreifer stehlen?
Persönliche Daten, Zugangsdaten und Informationen zu Zahlungsmitteln. Laut CSIRT dient die gefälschte Seite dazu, sensible Informationen und Finanzdaten abzugreifen.
Ist die Kampagne neu?
Nein, sie flammt wieder auf. Das CSIRT spricht von einer Kampagne, die bereits früher gemeldet wurde, nun mit einer neuen Welle von Nachrichten.
Wo finde ich die Gegenmaßnahmen?
In der ursprünglichen Warnung, die im Bereich Verwandte Inhalte der offiziellen Seite verlinkt ist. Das CSIRT bestätigt dieselben Hinweise, ohne sie neu zu formulieren.
Worauf du achten solltest, solange die Kampagne läuft
Smishing-Kampagnen kommen in Wellen und wechseln Adressen und Vorwände. Es lohnt sich, den offiziellen Mitteilungen zu folgen.
- Lies die Seite des CSIRT Italia und die ursprüngliche Warnung für die vollständigen Maßnahmen.
- Prüfe, ob neue Fassungen der Warnung mit weiteren Indikatoren erscheinen.
- Melde verdächtige SMS, die dein Team erhalten hat, der internen IT, damit Häufungen erkannt werden.



