
 Ing. Calogero Bono
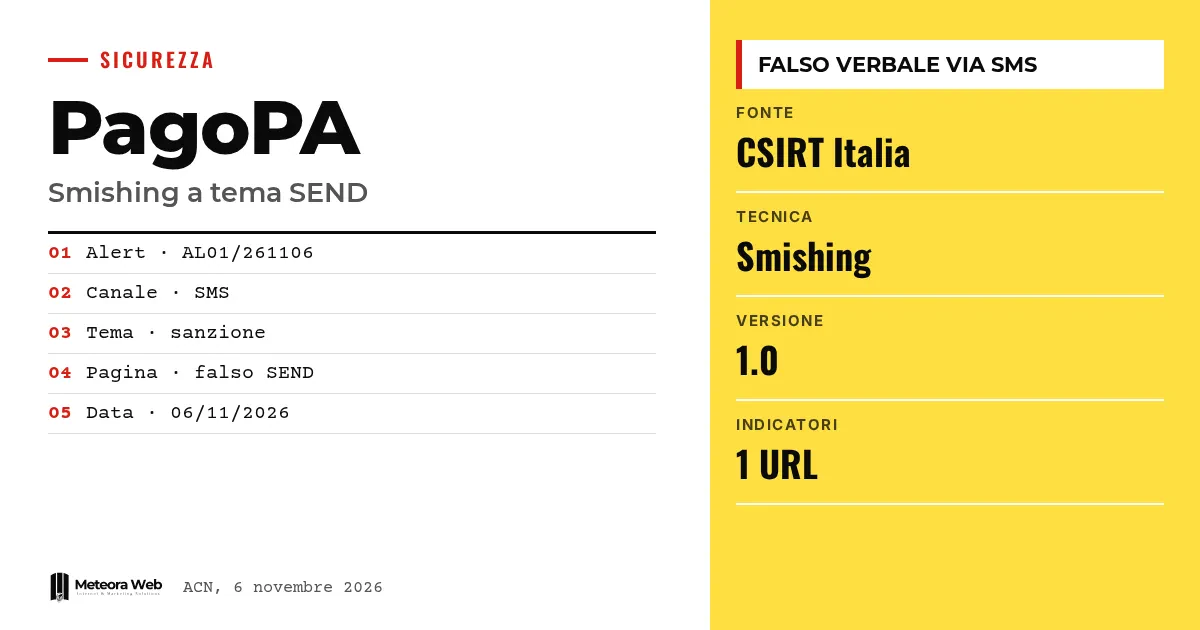
Pada 6 November 2026, CSIRT Italia, tim tanggap insiden keamanan siber dari Badan Keamanan Siber Nasional Italia, melaporkan kembalinya kampanye smishing bertema SEND dan PagoPA. SMS-nya tampak berasal dari layanan PagoPA dan membicarakan sanksi administratif. Tautannya mengarah ke halaman yang meniru situs resmi untuk mencuri data pribadi dan data pembayaran. Ini penting karena pesan tersebut memanfaatkan rasa takut terkena denda dan menyasar warga maupun karyawan.
Beberapa istilah sebelum masuk ke faktanya. Smishing adalah phishing lewat SMS, yakni pesan palsu yang membujuk kamu untuk mengklik tautan. SEND adalah Servizio Notifiche Digitali, layanan untuk mengirimkan dokumen dan pemberitahuan resmi. PagoPA adalah platform pembayaran untuk administrasi publik. CSIRT Italia adalah tim yang memantau ancaman siber dan menyebarkan peringatan. IoC adalah indikator kompromi, misalnya alamat web yang dipakai penyerang.
Apa yang ditemukan CSIRT Italia?
Menurut peringatan AL01/261106/CSIRT-ITA, kampanye ini adalah kemunculan kembali aktivitas yang sudah dilaporkan sebelumnya. Ini gelombang baru dari pola yang sama, bukan teknik baru.
Tujuan yang dinyatakan adalah membujuk pengguna mengunjungi situs web yang disiapkan untuk mencuri data pribadi, kredensial akses, dan informasi instrumen pembayaran.
Seperti apa SMS palsunya?
Pengirimnya tampak terkait dengan layanan PagoPA. Teksnya menyebut komunikasi tentang sanksi administratif yang katanya perlu diperiksa lewat tautan di dalam pesan.
Ini mekanisme klasik. Denda menciptakan urgensi, dan urgensi mengurangi kewaspadaan. Siapa pun yang mengurus surel kantor sudah mengenal pola ini, dan kami juga membahasnya di phishing dan penipuan lewat email, cara mengenalinya di perusahaan.
Apa yang terjadi jika kamu mengklik tautannya?
CSIRT menjelaskan bahwa korban diarahkan ke halaman yang meniru antarmuka grafis resmi layanan SEND dan PagoPA. Halaman itu dibuat penyerang untuk mengambil informasi sensitif dan data keuangan.
Dalam peringatan disebutkan sebuah alamat sebagai indikator, ditulis dalam bentuk yang dinonaktifkan agar tidak terklik tanpa sengaja. Domainnya berakhiran .eu.cc dan bukan alamat institusional.
Apa langkah untuk melindungi diri?
CSIRT menegaskan kembali tindakan mitigasi yang sama dari peringatan asli, yang bisa ditemukan di bagian Correlati pada halaman resmi. Teks pemberitahuan baru ini tidak mengulanginya satu per satu, jadi daftar lengkapnya perlu dicek di dokumen tersebut.
Masalah SMS menipu juga menyentuh bidang telekomunikasi lain, seperti terlihat pada kasus SMS of Death dan celah CVE-2026-58882, meski itu peristiwa yang berbeda.
Batasan yang perlu diketahui
Peringatan ini tidak menyebutkan berapa banyak orang yang sudah terkena, sejak kapan SMS tersebut beredar, atau siapa dalang di balik kampanye ini. Teks pesan yang persis juga tidak dijelaskan dan hanya ditampilkan dalam gambar. Alamat yang dipakai bisa berubah dengan cepat, jadi indikator yang dipublikasikan mungkin bukan yang terbaru.
Apa dampaknya bagi yang bekerja dengan digital
Bagi perusahaan, risikonya berlipat. Karyawan bisa terjebak lewat ponsel pribadi maupun kantor, dan pencurian kredensial atau data pembayaran dapat berdampak pada rekening perusahaan. Sebaiknya jelaskan kepada staf bahwa SEND dan PagoPA tidak pernah meminta data lewat tautan di SMS yang mencurigakan. Yang mengelola identitas digital juga bisa membaca regolamento 1.0 IT-Wallet, yang berguna untuk memahami perubahan layanan publik digital.
Pendapat kami
Kasus ini menunjukkan bahwa phishing paling efektif tetap yang meniru institusi dan memakai topik yang memicu kecemasan. Tidak perlu teknologi canggih, cukup tampilan yang terlihat meyakinkan. Yang memberatkan, peringatan ini minim soal langkah pencegahan dan malah mengarahkan pembaca ke dokumen lama, sehingga pembaca harus mencari sendiri. Untuk pencegahan, pelatihan dan kebiasaan lebih penting daripada alat. Komunikasi yang jelas dari administrasi publik tentang cara mereka TIDAK menghubungi warga juga sangat membantu.
Pertanyaan yang sering diajukan
Apa itu smishing bertema PagoPA?
Ini adalah kampanye SMS palsu yang tampak berasal dari PagoPA. Pesannya membicarakan sanksi administratif dan mengajak mengklik tautan. Tautan itu mengarah ke halaman tiruan.
Siapa yang menerbitkan peringatan ini?
CSIRT Italia, bagian dari Badan Keamanan Siber Nasional. Peringatannya bernomor AL01/261106/CSIRT-ITA dan bertanggal 6 November 2026.
Data apa yang coba dicuri para penyerang?
Data pribadi, kredensial akses, dan informasi instrumen pembayaran. Menurut CSIRT, halaman palsu itu dipakai untuk mengambil informasi sensitif dan data keuangan.
Apakah kampanye ini baru?
Tidak, ini kemunculan kembali. CSIRT menyebut kampanye ini pernah dilaporkan sebelumnya, dengan gelombang pesan baru.
Di mana saya bisa menemukan langkah mitigasinya?
Di peringatan asli, yang dikutip di bagian Correlati pada halaman resmi. CSIRT menegaskan kembali panduan yang sama tanpa menuliskannya ulang.
Hal yang perlu diwaspadai selama kampanye ini berlanjut
Kampanye smishing datang dalam gelombang dan sering mengganti alamat serta alasan yang dipakai. Sebaiknya ikuti pembaruan resmi.
- Cek halaman CSIRT Italia dan peringatan aslinya untuk langkah pencegahan yang lengkap.
- Perhatikan apakah muncul versi baru peringatan dengan indikator lain.
- Laporkan SMS mencurigakan yang diterima staf kepada tim IT internal agar lonjakannya bisa dilacak.



