
 Ing. Calogero Bono
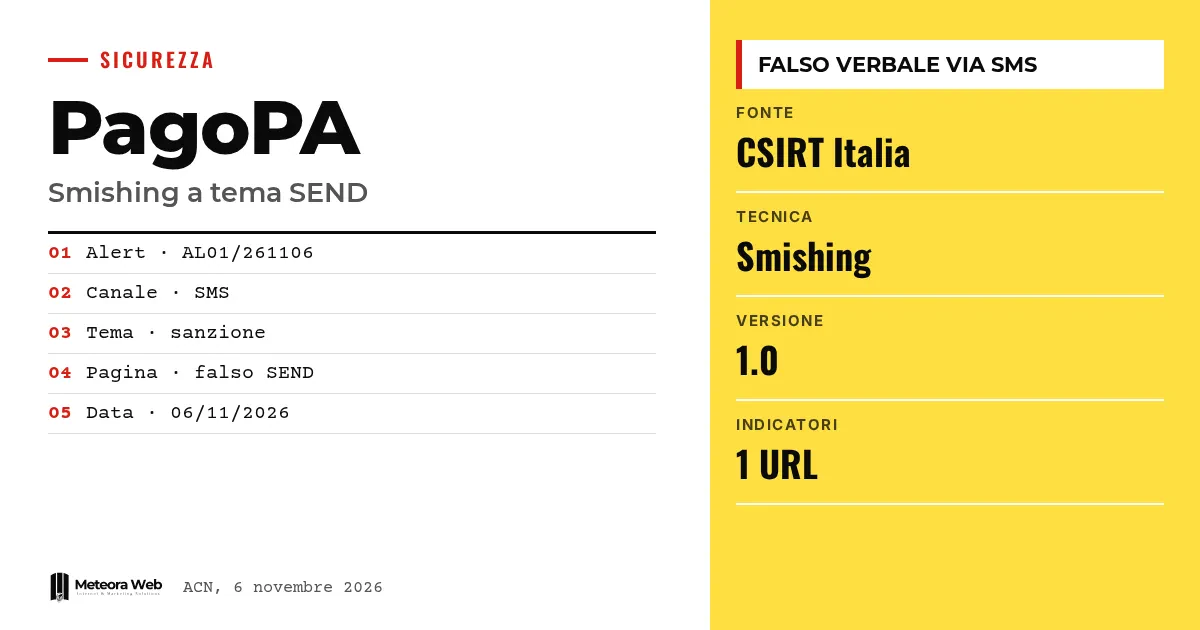
Il 6 novembre 2026 il CSIRT Italia, la squadra di risposta agli incidenti informatici dell'Agenzia per la cybersicurezza nazionale, ha segnalato il ritorno di una campagna di smishing a tema SEND e PagoPA。Gli SMS sembrano arrivare dai servizi PagoPA e parlano di una sanzione amministrativa。Il link porta a una pagina che imita quella istituzionale per rubare dati personali e di pagamento。Conta perché il messaggio sfrutta la paura di una multa e colpisce cittadini e dipendenti。
在进入具体事实之前,先了解几个术语。 Smishing是通过短信实施的钓鱼,即诱使你点击链接的虚假信息。SEND是数字通知服务,用于送达正式文件和官方通知。PagoPA是意大利公共行政机构的支付平台。CSIRT Italia是监测网络威胁并发布预警的团队。IoC是失陷指标,例如攻击者使用的网址。
CSIRT Italia发现了什么?
根据预警AL01/261106/CSIRT-ITA,该活动是此前已报告活动的死灰复燃。这是同一模式的新一波攻击,并非全新手法。
其明示目标是诱导用户访问为窃取个人数据、登录凭据及支付工具信息而设置的网络资源。
假短信长什么样?
发件人看起来与PagoPA服务相关。短信正文提到一份所谓的行政罚款通知,并邀请你通过正文中的链接核实罚单。
这是典型的手法。罚款制造紧迫感,而紧迫感会降低警惕。处理企业邮件的人对这种套路并不陌生,我们在企业中的钓鱼与诈骗邮件,如何识别一文中也有讨论。
点击链接会发生什么?
CSIRT称,受害者会被重定向到一个页面,该页面逼真地复刻了SEND和PagoPA官方服务的界面。该页面由攻击者制作,用于套取敏感信息和财务数据。
预警中给出了一个地址作为失陷指标,并以失效形式书写,以防误点。该域名以.eu.cc结尾,并非官方地址。
如何自我防护?
CSIRT重申了原始预警中的同样缓解措施,该预警位于官方页面的“相关”部分。本次新通告并未逐条重复,因此完整清单需要查阅那份文件。
虚假短信的问题也波及电信领域的其他场景,例如SMS of Death与漏洞CVE-2026-58882,尽管那是另一件事。
需要了解的局限
该预警没有说明已有多少人收到短信,也没有说明这些短信从何时开始传播,更没有指出幕后是谁。它也没有描述短信的确切内容,只在图片中展示。所用地址可能很快变化,因此已公布的指标未必是最新的。
对数字化工作者意味着什么
对企业而言,风险是双重的。员工可能在个人或公司手机上中招,窃取的凭据或支付数据也可能波及公司账户。应当告诉员工,SEND和PagoPA不会通过来源可疑的短信链接索取数据。负责数字身份的人员还可以参阅IT-Wallet 1.0版条例,了解数字化公共服务将如何变化。
我们的看法
这一案例表明,最有效的钓鱼仍然是冒充官方机构并利用焦虑情绪的手段。无需复杂技术,只需一张可信的页面设计。值得注意的是,该预警在防护措施上语焉不详,只是指向一份早前文件,迫使读者自行查找。就预防而言,培训和习惯比工具更重要。政府部门关于其“从不”如何联系公民的清晰说明也很有帮助。
常见问题
什么是冒充PagoPA的短信钓鱼?
这是一类伪造的短信活动,看起来来自PagoPA,谎称存在行政罚款并诱导点击链接。链接会指向仿冒页面。
预警由谁发布?
由CSIRT Italia发布,它隶属于意大利国家网络安全局。预警编号为AL01/261106/CSIRT-ITA,日期为2026年11月6日。
攻击者试图窃取哪些数据?
个人数据、登录凭据以及支付工具相关信息。据CSIRT称,伪造页面用于套取敏感信息和财务数据。
这场活动是新的吗?
不是,而是死灰复燃。CSIRT指出,这是此前已经报告过的活动,又出现了新一波短信。
在哪里可以找到缓解措施?
在原始预警中,官方页面的“相关”部分有链接。CSIRT重申了同样的建议,但并未重新撰写。
活动仍在继续,需要留意什么
钓鱼短信活动往往分波次出现,地址和借口不断变化。建议持续关注官方更新。
- 查阅CSIRT Italia页面及原始预警,获取完整的防护措施。
- 留意是否出现包含其他指标的新版预警。
- 员工收到可疑短信时,及时报告给内部IT部门,以便发现高峰期。



