Ing. Calogero Bono
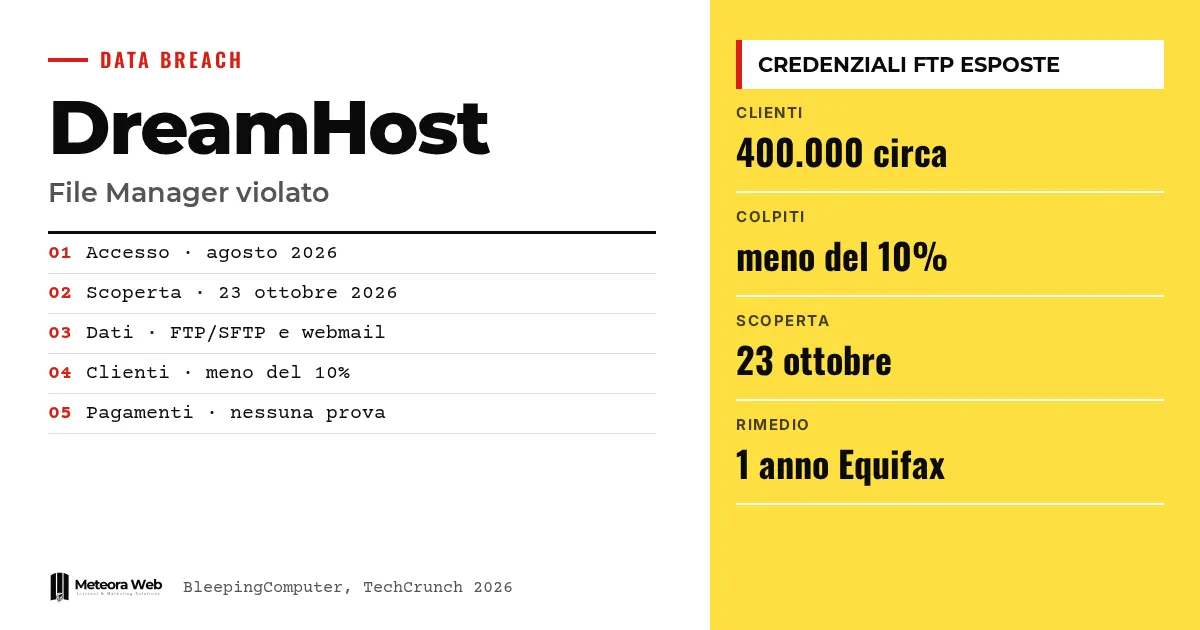
DreamHost, conocido proveedor estadounidense de hosting y registrador de dominios, ha confirmado una violación de datos que afectó a su File Manager web. Según la notificación a los clientes, los atacantes entraron aprovechando una vulnerabilidad y robaron nombres de usuario y contraseñas FTP/SFTP, además de datos de sesión de algunos buzones webmail. El acceso ilegítimo continuó desde agosto de 2026 hasta el 23 de octubre de 2026, día en que se descubrió. Importa porque quien gestiona un sitio con hosting compartido confía a estas herramientas sus archivos, su correo y el acceso a su trabajo.
Algunos términos, antes de entrar en los hechos. FTP/SFTP son los protocolos con los que se suben y descargan los archivos de un sitio en el servidor. File Manager es la herramienta en el navegador que permite gestionar esos mismos archivos. Webmail es el correo leído desde el navegador. Un token de sesión es el dato que mantiene al usuario conectado tras iniciar sesión, y si se roba permite entrar como él. BEC (Business Email Compromise) es el fraude en el que un delincuente usa un buzón real para engañar a clientes y proveedores.
¿Qué pasó en DreamHost?
En la notificación a los clientes, citada por BleepingComputer, la empresa explica que un tercero no autorizado accedió al servidor que gestiona el File Manager en files.dreamhost.com. El intruso aprovechó una vulnerabilidad del software.
Según la misma notificación, los atacantes pudieron leer nombres de usuario y contraseñas FTP/SFTP de quienes usaron ese File Manager entre agosto de 2026 y el 23 de octubre de 2026. Además, para un «número limitado» de usuarios webmail se expusieron datos de sesión, incluidas credenciales.
DreamHost define el ataque como deliberado y afirma que el personal trabajó sin descanso para contenerlo.
¿Cuántos clientes están implicados?
No hay una cifra precisa. Según TechCrunch, un portavoz dijo que los clientes afectados son «mucho menos del 10%», sin dar un número más exacto. La empresa declara unos 400.000 clientes de pago, así que la cuenta es nuestra, pero supondría menos de 40.000 clientes.
El mismo portavoz no explicó por qué el ataque se descubrió solo ahora, citando la investigación en curso. BleepingComputer informa de que contactó varias veces con DreamHost sobre el número de cuentas, sin obtener respuesta.
TechCrunch añade que la violación provocó una interrupción de varios días, durante la cual se restablecieron algunas contraseñas.
¿Están seguros los pagos y el panel de control?
Por ahora DreamHost dice no tener pruebas de que se hayan alcanzado los datos de acceso al panel de control ni los datos de facturación. Según TechRadar, la empresa no conserva los números completos de las tarjetas, sino solo un token seguro que no se puede usar para compras en otro sitio.
Según BleepingComputer, los datos de pago los gestiona un proveedor externo. Son declaraciones de la empresa y la investigación sigue abierta.
¿Qué deben hacer los clientes afectados?
DreamHost ha cerrado las sesiones activas de los usuarios potencialmente afectados y anulado sus contraseñas. Ofrece un año de monitorización del crédito y protección contra el robo de identidad a través de Equifax, y sugiere valorar una alerta de fraude o un bloqueo en el informe de crédito.
Según BleepingComputer, quien reciba la notificación debería comprobar si los archivos del sitio han sido modificados sin autorización, verificar las reglas y filtros de reenvío del webmail y cambiar las contraseñas de otros servicios donde usó las mismas credenciales. Sobre la reutilización de contraseñas vale lo que escribimos en este artículo sobre la violación de mSecure.
Límites que conviene conocer
La vulnerabilidad no se describe y DreamHost no explica por qué el ataque pasó inadvertido durante meses. Faltan el número exacto de cuentas afectadas, la identidad de los atacantes y si hubo una petición de rescate. La investigación sigue en curso y la empresa ha prometido actualizaciones. TechRadar informa de que ningún grupo ha reivindicado el ataque y de que los datos no aparecen en la dark web, pero la situación puede cambiar.
Qué cambia para quien trabaja con lo digital
Si tienes un sitio en hosting compartido, considera tu correo y tus archivos como potencialmente expuestos, aunque no te hayan avisado. Un buzón comprometido puede servir para spam, phishing y fraudes BEC, un tema que también afecta a la reputación de tu dominio, como explicamos en SPF, DKIM, DMARC y reputación del remitente. Revisa los archivos del sitio, las reglas de reenvío y quién tiene acceso FTP. Recuerda también a quién está a nombre de qué, como ilustra la guía sobre dominio, hosting y correo.
Nuestra opinión
El caso muestra lo importante que es la comunicación. Una violación que duró desde agosto hasta el 23 de octubre, descubierta solo al final, y un portavoz que no explica el motivo, dejan dudas sobre los controles internos. Lo positivo es que los datos de pago parecen separados del resto, pero es una declaración, no una verificación. Un File Manager web con credenciales accesibles para el usuario es una comodidad que se convierte en un objetivo. Para quien tiene datos de clientes en el servidor, usar credenciales únicas y canales de acceso limitados no es exceso de precaución.
Preguntas frecuentes
¿Cuándo se produjo la violación de DreamHost?
Entre agosto de 2026 y el 23 de octubre de 2026, día en que DreamHost dice haber descubierto el acceso. La empresa no ha explicado por qué lo detectó solo entonces.
¿Qué datos fueron robados?
Nombres de usuario y contraseñas FTP/SFTP de quienes usaron el File Manager y datos de sesión, incluidas credenciales, de un número limitado de usuarios webmail. Según la empresa, por ahora no hay indicios de que se viera afectado el panel de control ni los datos de facturación.
¿Cuántos clientes están afectados?
No se conoce el número exacto. Un portavoz habló de «mucho menos del 10%» de unos 400.000 clientes de pago, sin más detalles.
¿Qué ofrece DreamHost a los clientes afectados?
Un año de monitorización del crédito y protección contra el robo de identidad a través de Equifax. También ha cerrado las sesiones activas y restablecido las contraseñas de los usuarios potencialmente implicados.
¿Qué debo revisar si tengo un sitio en DreamHost?
Comprueba si los archivos del sitio presentan cambios sospechosos, revisa las reglas y filtros de reenvío del webmail y cambia las contraseñas que reutilizas en otros servicios. Hazlo también si no has recibido la notificación.
Las novedades de DreamHost y las señales a seguir en las próximas semanas
La investigación sigue abierta y faltan detalles clave. Conviene seguir lo que diga la empresa y lo que pueda surgir por fuera.
- Sigue las actualizaciones de la notificación de DreamHost sobre la vulnerabilidad, el número de cuentas y la duración del acceso.
- Vigila cualquier aparición de datos en internet o campañas de phishing que mencionen al proveedor.
- Pregunta a tu proveedor cómo registra y comunica los accesos anómalos y con qué rapidez avisa a sus clientes.