Ing. Calogero Bono
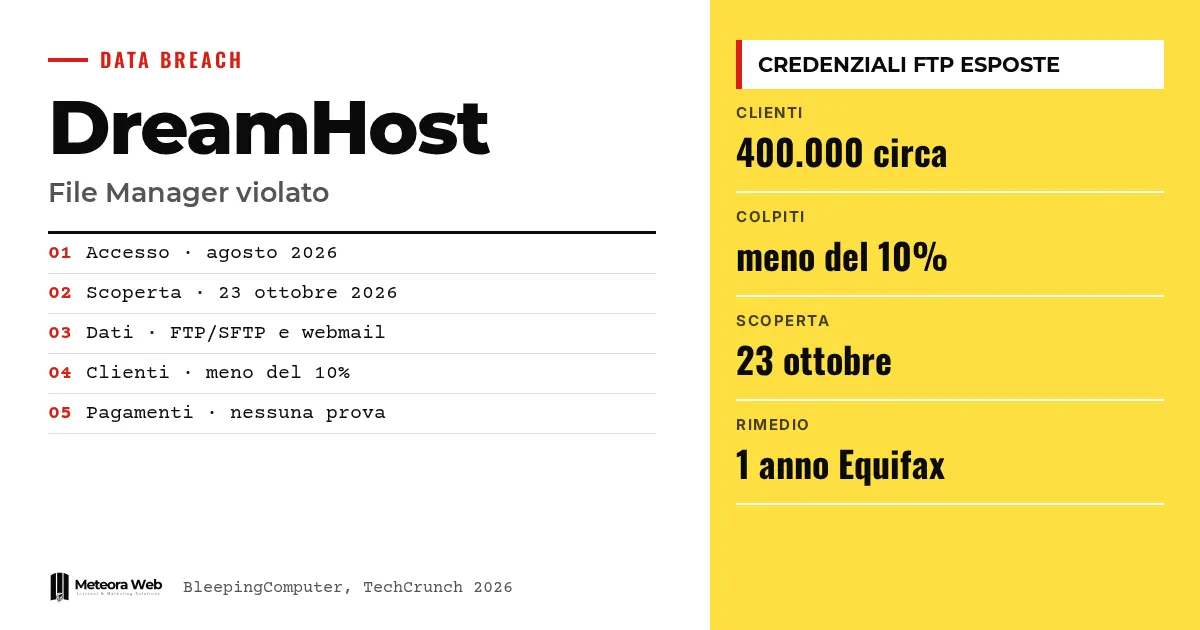
DreamHost, znany amerykański dostawca hostingu i rejestrator domen, potwierdził naruszenie danych, które dotknęło jego internetowy File Manager. Według powiadomienia wysłanego klientom napastnicy wykorzystali lukę w zabezpieczeniach, skradli nazwy użytkowników i hasła FTP/SFTP oraz dane sesji niektórych skrzynek webmail. Nieautoryzowany dostęp trwał od sierpnia 2026 roku do 23 października 2026, kiedy wykryto incydent. Ma to znaczenie, bo ktoś, kto prowadzi stronę na hostingu współdzielonym, powierza tym narzędziom pliki, pocztę i dostęp do własnej pracy.
Kilka pojęć, zanim przejdziemy do faktów. FTP/SFTP to protokoły, za pomocą których wgrywa się i pobiera pliki strony na serwer. File Manager to narzędzie w przeglądarce, które pozwala zarządzać tymi samymi plikami. Webmail to poczta czytana w przeglądarce. Token sesji to dane, które utrzymują użytkownika zalogowanego po logowaniu, a jeśli zostaną skradzione, pozwalają wejść jako on. BEC (Business Email Compromise) to oszustwo, w którym przestępca używa prawdziwej skrzynki, by oszukać klientów i dostawców.
Co się stało z DreamHost?
W powiadomieniu wysłanym klientom, cytowanym przez BleepingComputer, firma wyjaśnia, że osoba trzecia uzyskała nieautoryzowany dostęp do serwera obsługującego File Manager na files.dreamhost.com. Intruz wykorzystał lukę w oprogramowaniu.
Według tego samego powiadomienia napastnicy mogli odczytać nazwy użytkowników i hasła FTP/SFTP osób, które korzystały z tego File Managera między sierpniem 2026 roku a 23 października 2026. Dodatkowo, w przypadku «ograniczonej liczby» użytkowników webmail ujawniono dane sesji, łącznie z danymi logowania.
DreamHost określa atak jako celowy i twierdzi, że personel pracował bez przerwy, by go powstrzymać.
Ilu klientów jest objętych?
Dokładnej liczby nie ma. Według TechCrunch rzecznik powiedział, że poszkodowanych klientów jest «znacznie mniej niż 10%», bez podania dokładniejszej liczby. Firma deklaruje około 400 000 płacących klientów, więc wyliczenie jest nasze, ale wychodziłoby mniej niż 40 000 osób.
Ten sam rzecznik nie wyjaśnił, dlaczego atak wykryto dopiero teraz, powołując się na trwające śledztwo. BleepingComputer podaje, że kilkukrotnie kontaktował się z DreamHost w sprawie liczby kont, bez odpowiedzi.
TechCrunch dodaje, że naruszenie spowodowało kilkudniową przerwę w działaniu usług, podczas której część haseł została zresetowana.
Czy płatności i panel sterowania są bezpieczne?
Na razie DreamHost twierdzi, że nie ma dowodów na to, by dotarto do danych dostępu do panelu sterowania ani do danych rozliczeniowych. Według TechRadar firma nie przechowuje pełnych numerów kart, a jedynie bezpieczny token, którego nie da się użyć do zakupów gdzie indziej.
Według BleepingComputer dane płatnicze są obsługiwane przez zewnętrznego dostawcę. To deklaracje firmy, a śledztwo wciąż trwa.
Co powinni zrobić poszkodowani klienci?
DreamHost zamknął aktywne sesje potencjalnie poszkodowanych użytkowników i unieważnił ich hasła. Oferuje rok monitoringu kredytowego i ochronę przed kradzieżą tożsamości przez Equifax oraz sugeruje rozważenie alertu o oszustwie lub blokady raportu kredytowego.
Według BleepingComputer, kto dostał powiadomienie, powinien sprawdzić, czy pliki strony nie zostały zmienione bez zgody, zweryfikować reguły i filtry przekierowań w webmailu oraz zmienić hasła do innych usług, gdzie używał tych samych danych. O ponownym używaniu haseł piszemy też w tym artykule o naruszeniu mSecure.
Ograniczenia, które warto znać
Luka nie jest opisana, a DreamHost nie wyjaśnia, dlaczego atak pozostał ukryty przez miesiące. Brakuje dokładnej liczby objętych kont, tożsamości napastników i ewentualnego żądania okupu. Śledztwo trwa, a firma obiecała aktualizacje. TechRadar podaje, że żadna grupa nie przyznała się do ataku i że dane nie pojawiły się w dark necie, ale sytuacja może się zmienić.
Co zmienia się dla osób pracujących w cyfrowym świecie
Jeśli masz stronę na hostingu współdzielonym, traktuj pocztę i pliki jako potencjalnie narażone, nawet jeśli nie dostałeś powiadomienia. Przejęta skrzynka może posłużyć do spamu, phishingu i oszustw BEC, a to dotyka też reputacji twojej domeny, o czym piszemy w SPF, DKIM, DMARC i reputacja nadawcy. Sprawdź pliki na stronie, reguły przekierowań i to, kto ma dostęp FTP. Pamiętaj też, na kogo zarejestrowano domenę i usługi, jak wyjaśnia przewodnik o domenie, hostingu i poczcie.
Nasza opinia
Ten przypadek pokazuje, jak wiele znaczy komunikacja. Naruszenie trwające od sierpnia do 23 października, wykryte dopiero na końcu, i rzecznik, który nie wyjaśnia przyczyn, rodzą wątpliwości co do kontroli wewnętrznych. Pozytywne jest to, że dane płatnicze wydają się oddzielone od reszty, ale to deklaracja, a nie weryfikacja. Webowy File Manager z danymi logowania dostępnymi w jawnej postaci to wygoda, która staje się celem. Dla kogoś, kto trzyma na serwerze dane klientów, unikalne hasła i ograniczone kanały dostępu to nie przesada.
Najczęstsze pytania
Kiedy doszło do naruszenia u DreamHost?
Między sierpniem 2026 roku a 23 października 2026, kiedy DreamHost twierdzi, że wykrył dostęp. Firma nie wyjaśniła, dlaczego zauważono go dopiero wtedy.
Jakie dane zostały skradzione?
Nazwy użytkowników i hasła FTP/SFTP osób korzystających z File Managera oraz dane sesji, łącznie z danymi logowania, nielicznych użytkowników webmail. Według firmy panel sterowania i dane rozliczeniowe na razie nie zostały naruszone.
Ilu klientów jest objętych?
Dokładnej liczby nie znamy. Rzecznik mówił o «znacznie mniej niż 10%» z około 400 000 płacących klientów, bez dalszych szczegółów.
Co DreamHost oferuje poszkodowanym klientom?
Rok monitoringu kredytowego i ochronę przed kradzieżą tożsamości przez Equifax. Firma zamknęła też aktywne sesje i zresetowała hasła potencjalnie objętych użytkowników.
Co powinienem sprawdzić, jeśli mam stronę u DreamHost?
Sprawdź, czy pliki strony nie mają podejrzanych zmian, zweryfikuj reguły i filtry przekierowań w webmailu oraz zmień hasła używane także gdzie indziej. Zrób to, nawet jeśli nie dostałeś powiadomienia.
Aktualizacje od DreamHost i sygnały do obserwowania w najbliższych tygodniach
Śledztwo wciąż trwa, a kluczowe szczegóły są nieznane. Warto śledzić, co firma ogłosi i co może wypłynąć z zewnątrz.
- Śledź aktualizacje powiadomienia DreamHost dotyczące luki, liczby kont i czasu trwania dostępu.
- Obserwuj doniesienia o danych pojawiających się w sieci lub kampaniach phishingowych powołujących się na dostawcę.
- Zapytaj swojego dostawcę, jak rejestruje i zgłasza nietypowe logowania oraz jak szybko informuje klientów.