Ing. Calogero Bono
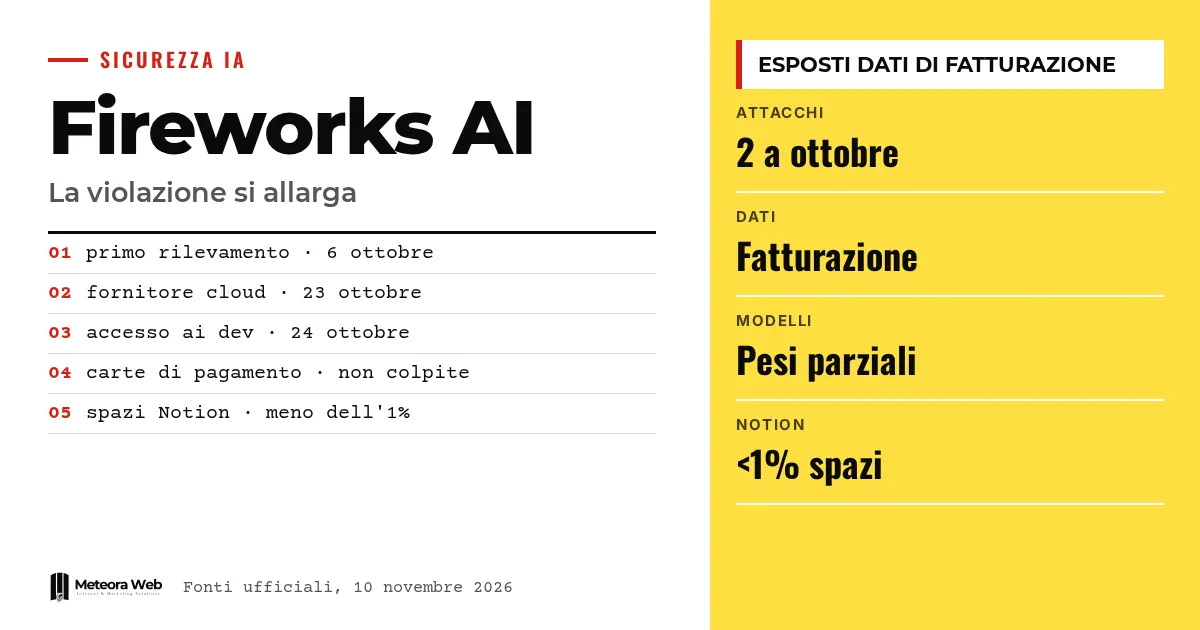
Fireworks AI, plataforma que permite ejecutar modelos de inteligencia artificial, comunicó el lunes que el incidente de seguridad de principios de octubre fue seguido de un segundo ataque. Los autores pasaron por un proveedor cloud externo y llegaron a los equipos de desarrollo. Entre lo expuesto hay datos de facturación, datasets y pesos de modelos incompletos. Importa porque muchas empresas usan estos servicios sin saberlo, como muestra el caso de Notion.
Algunos términos antes de entrar en los hechos LLMjacking es el secuestro de un modelo de lenguaje con credenciales robadas, de modo que otros usan su capacidad y el propietario paga la factura. Pesos del modelo son los parámetros que un modelo aprende durante el entrenamiento, es decir, su valor técnico. Inferencia es el uso de un modelo ya entrenado para responder a las peticiones. Variables de entorno son valores de configuración, a menudo claves API y tokens, que los programas leen mientras se ejecutan. Clave API es la contraseña con la que un software accede a un servicio.
¿Qué ha pasado con Fireworks AI?
Según The Hacker News, que recoge el aviso de la empresa, el primer episodio se detectó el 6 de octubre. Credenciales internas usadas sin autorización dieron acceso a las variables de entorno de algunas cuentas de clientes, incluidas claves API y tokens.
Entonces Fireworks no había encontrado pruebas de acceso a modelos, datasets, datos de entrenamiento, tráfico de inferencia o datos personales. La actualización del lunes cambia el panorama y, según The Register, amplía de forma sustancial el impacto declarado.
¿Cómo entraron los atacantes la segunda vez?
Fireworks explica que un proveedor cloud externo, que alojaba sus máquinas de investigación y desarrollo, sufrió un incidente el 23 de octubre. Al día siguiente el atacante lo utilizó para llegar a las máquinas de desarrollo y ejecutar una carga de trabajo no autorizada.
El proveedor no se nombra. Fireworks afirma que detectó la actividad ese mismo día y que, al 25 de octubre, no constan otros accesos exitosos a la plataforma usada por los clientes. Es el tipo de cadena que nuestro análisis sobre seguridad cloud y DevSecOps pone en el centro, porque tu infraestructura es tan segura como el proveedor más débil.
¿Qué datos quedaron expuestos?
Fireworks divide los datos en tres grupos.
- Metadatos de los recursos, como identificadores, nombres, descripciones y fecha de creación.
- Datos de facturación, es decir, direcciones de facturación y envío, historial de facturas y pagos, saldo y créditos usados.
- En algunos clientes, una parte de los pesos de modelos y de los datasets, en forma incompleta.
La empresa afirma que los números de las tarjetas de pago no se conservan y, por tanto, no están implicados. No ha indicado cuántos clientes están afectados, como señala The Register.
¿Por qué aparece Notion?
Notion explicó en una página dedicada que menos del 1% de sus espacios de trabajo podría estar afectado. Podrían haberse expuesto algunos chats con Notion AI, usados para la función Insights, calificados como «no atribuibles», es decir, sin indicación de autor o espacio de trabajo y sin resultados de herramientas.
Notion dice que desconectó los sistemas de Fireworks desde el 3 de noviembre y que borró los datos que había allí. Recomienda tratar los datos como expuestos y cambiar de inmediato las contraseñas o claves pegadas en el asistente. Según The Register, sin embargo, las conversaciones podrían contener detalles identificativos.
Para profundizar, Iris Ohyama, violación en la nube de Iris Plaza. Datos de 7,7 millones de personas y Gestión de clientes e historial de servicios en la barbería – cómo convertir los datos en citas repetidas.
Límites que conviene conocer
No se sabe cuántos clientes fueron afectados por los dos ataques, ni cuál es el proveedor cloud comprometido. No está verificado de forma independiente que los autores estén relacionados con el LLMjacking, es la valoración de Fireworks. El CEO Lin Qiao dice que los atacantes no buscaban los pesos, pero es una afirmación de la empresa. La investigación con Unit 42 de Palo Alto Networks sigue en curso y el cuadro puede cambiar.
Qué cambia para quien trabaja con lo digital
Si usas servicios de IA, pregúntate qué proveedores tratan realmente tus datos. Una aplicación que parece tuya puede apoyarse en inferencia de terceros, como en el caso de Notion. Rota las claves API y los tokens con regularidad y no pegues credenciales en los chatbots, porque una conversación puede acabar en un archivo ajeno. Revisa también los contratos, para saber si el proveedor debe avisarte y en qué plazo. Si desarrollas, conviene guardar las claves con permisos mínimos y límites de gasto, para que un robo cueste menos. Los datos de facturación expuestos también deben considerarse material útil para estafas dirigidas.
Nuestra opinión
El caso muestra un punto débil poco discutido. Las empresas compran IA a plataformas que a su vez dependen de otros proveedores, y nadie en el lado del cliente ve la cadena. Fireworks reaccionó con rapidez, pero comunicó en dos fases y la primera versión minimizaba lo ocurrido. No basta con decir que las tarjetas no están implicadas. Hacen falta cifras claras sobre los clientes afectados y sobre el proveedor cloud. Hasta entonces, quien use estos servicios debe suponer que sus datos podrían haber salido.
Preguntas frecuentes
¿Qué es Fireworks AI?
Es una plataforma de inferencia para desarrolladores que quieren ejecutar modelos abiertos como Mistral, Llama o Gemma sin gestionar el hardware. Según Notion, da servicio a decenas de miles de clientes.
¿Se han robado los números de las tarjetas?
No, según Fireworks. La empresa afirma que no conserva los números de las tarjetas de pago, por lo que no se han tocado. En cambio, sí quedaron expuestos direcciones, historial de facturas y saldo.
¿Cuándo se produjo el segundo ataque?
El proveedor cloud fue comprometido el 23 de octubre y al día siguiente los atacantes llegaron a las máquinas de desarrollo de Fireworks. La empresa dice que lo detectó ese mismo día.
¿Qué debo hacer si uso Notion AI?
Comprueba si te han contactado, porque en ese caso tu espacio está afectado. Notion recomienda cambiar de inmediato las contraseñas, claves API o credenciales que se hubieran pegado en el asistente.
¿Qué es el LLMjacking?
Es el robo de acceso a un modelo de lenguaje mediante credenciales robadas. Los accesos se revenden y el propietario legítimo paga el consumo. Google ha advertido de que estos ataques están en aumento.
Qué vigilar en las próximas semanas en el caso Fireworks
La investigación con Unit 42 no ha terminado y otros clientes podrían descubrir que están implicados. Conviene seguir las actualizaciones oficiales.
- Sigue los avisos de seguridad de Fireworks y de los proveedores que la usan, para saber si llegan nuevas comunicaciones sobre los clientes afectados.
- Comprueba en tus herramientas de IA cuáles usan inferencia externa y pregunta al proveedor si se apoya en Fireworks.
- Revisa las facturas y el consumo de los servicios de IA en las próximas semanas, para detectar enseguida usos anómalos de claves robadas.
Fuentes
- thehackernews.com, Fireworks AI Breach Widens to Expose Customer Billing Data and Incomplete Model Weights
- theregister.com, Fireworks AI gets burned twice as customer data exposure widens
- bleepingcomputer.com, Fireworks AI discloses new breach after cloud provider hack
- notion.com, Fireworks AI security breach impacts Notion and their customers