
 Ing. Calogero Bono
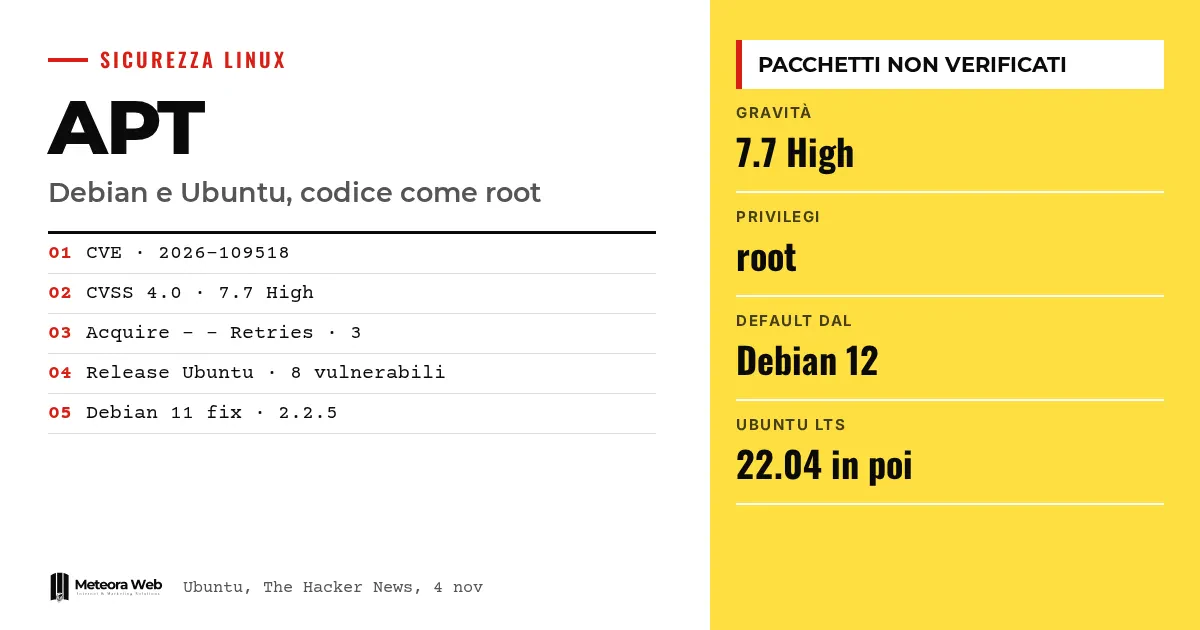
Le 4 novembre, Debian, Ubuntu et les développeurs d'APT ont publié des avis sur CVE-2026-109518, une faille du gestionnaire de paquets de Debian et Ubuntu. Celui qui parvient à modifier le trafic HTTP entre le client et le serveur de paquets peut faire installer un paquet maison, non vérifié, et exécuter du code en root. Ubuntu la classe en haute priorité, avec un score CVSS 4.0 de 7,7. Cela compte, car APT est présent sur les serveurs, les machines de développement et les infrastructures de nombreuses entreprises.
Quelques termes avant d'entrer dans les faits APT est le programme qui télécharge et installe les paquets logiciels sur Debian et Ubuntu. MitM (man in the middle) désigne celui qui s'insère dans le trafic entre deux systèmes et peut l'altérer. RCE est l'exécution de code à distance. Acquire – – Retries est le réglage d'APT qui détermine combien de fois réessayer un téléchargement échoué. CVSS est l'échelle qui mesure la gravité d'une vulnérabilité de 0 à 10.
Que se passe-t-il avec la faille d'APT ?
Selon la fiche de sécurité d'Ubuntu, un attaquant on-path peut manipuler le trafic HTTP entre APT et le serveur d'archives pendant l'installation d'un paquet. Le client est ainsi amené à installer un paquet contrôlé par l'attaquant, sans vérification, avec les privilèges root.
La cause indiquée est la réutilisation des liens durs. L'attaque nécessite que le client suive les redirections et retente le téléchargement des fichiers de paquets.
Qui peut l'exploiter et dans quelles conditions ?
Cela peut être n'importe qui capable de modifier le trafic entre APT et le serveur, y compris un miroir ou un proxy malveillant. C'est ce que rapporte The Hacker News, qui cite les développeurs d'APT. L'attaque se déclenche lorsque l'ordinateur installe un paquet et utilise des redirections HTTP et des erreurs temporaires du serveur pour forcer les nouvelles tentatives.
Il faut donc une valeur d'Acquire – – Retries différente de zéro. La valeur 3 est celle par défaut depuis Debian 12 et Ubuntu 22.04 LTS.
Quelles versions de Debian et Ubuntu sont concernées ?
Les versions plus anciennes, comme Debian 11 et Ubuntu 20.04, ne sont pas exposées dans la configuration par défaut, indique Ubuntu. Les développeurs d'APT préviennent toutefois que de nombreux scripts utilisateur ont pu activer le paramètre de tentatives.
Ubuntu indique comme vulnérables les huit versions qu'elle suit, de 14.04 LTS à 26.10. Les distributions dérivées sont aussi concernées, mais aucune n'est nommée. Si tu utilises une dérivée, consulte son avis de sécurité.
Les mises à jour sont-elles déjà disponibles ?
Debian a publié des versions corrigées d'APT. Pour Debian 11, dont le support à long terme s'est terminé le 31 août, les développeurs ont publié la version 2.2.5. La branche testing de Debian était encore en 3.3.5, vulnérable, à 14h58 UTC le 4 novembre.
Ubuntu a publié de nouveaux builds pour quatre versions à 14h25 UTC.
- Ubuntu 26.10, 3.3.3ubuntu0.1
- Ubuntu 26.04 LTS, 3.2.1ubuntu0.1
- Ubuntu 24.04 LTS, 2.8.4ubuntu0.1
- Ubuntu 22.04 LTS, 2.4.15ubuntu0.1
À 15h46 UTC, la fiche Ubuntu indiquait encore toutes les versions comme vulnérables. Ceux qui ont Ubuntu Pro peuvent déjà obtenir une mise à jour pour la 14.04.
Limites à connaître
Les avis ne décrivent pas d'attaques en cours et n'indiquent pas de solution temporaire pour ceux qui ne peuvent pas mettre à jour. Ils parlent d'une attaque sur HTTP et ne précisent pas si les sources atteintes via HTTPS sont exposées. Nous ne savons pas quelles dérivées sont touchées. L'état des versions peut changer au fur et à mesure de la sortie des correctifs.
Ce qui change pour ceux qui travaillent avec le numérique
Si tu gères des serveurs Debian ou Ubuntu, la priorité est de mettre à jour APT dès que le paquet corrigé arrive pour ta version. Vérifie d'où tes systèmes téléchargent leurs paquets, car un miroir ou un proxy peu fiable devient un risque concret. Contrôle aussi les scripts et configurations qui règlent Acquire – – Retries. Si tu utilises un hébergement et des serveurs gérés, demande à ton fournisseur quand et comment il applique le correctif. Pour les bases du gestionnaire de paquets, consulte notre guide sur apt, dnf et pacman.
Notre avis
La signature des paquets est le point sur lequel repose la confiance dans APT, et cette faille montre qu'un défaut dans la gestion des fichiers peut la contourner. Elle touche le comportement par défaut des versions récentes, pas une configuration rare. Le décalage observé le 4 novembre pèse aussi, avec des avis publiés alors que beaucoup de versions étaient encore vulnérables. Ceux qui administrent des systèmes ont besoin d'instructions claires, surtout pour les versions hors support. Reste difficile à comprendre l'absence de solution temporaire dans les trois avis.
Questions fréquentes
Comment fonctionne l'attaque contre APT ?
L'attaquant modifie le trafic HTTP entre APT et le serveur de paquets. Il utilise des redirections et des erreurs temporaires pour provoquer un nouveau téléchargement et remplacer le paquet vérifié par le sien.
Debian 11 et Ubuntu 20.04 sont-ils en sécurité ?
Pas avec certitude. Dans la configuration par défaut, ils ne sont pas exposés, mais si Acquire – – Retries a été activé par des scripts ou des réglages, le risque existe. Pour Debian 11, la version 2.2.5 est disponible.
À quel point CVE-2026-109518 est-elle grave ?
Ubuntu la classe en haute priorité, avec un CVSS 4.0 de 7,7. Les développeurs d'APT la qualifient de critique. Le résultat possible est l'exécution de code en root.
Existe-t-il une solution temporaire ?
Pas d'après les sources. Les trois avis n'indiquent aucun contournement pour les systèmes qui ne peuvent pas mettre à jour.
Qui dispose déjà du correctif ?
Debian a publié des versions corrigées. Ubuntu a publié des builds pour les 22.04, 24.04, 26.04 et 26.10, tandis qu'Ubuntu Pro propose déjà une mise à jour pour la 14.04.
Ce qu'il faut vérifier dans les prochains jours sur les correctifs d'APT
La situation évolue encore, avec des versions corrigées seulement en partie. Le mieux est de suivre les avis officiels de ta distribution.
- Vérifie la fiche Ubuntu et les avis Debian jusqu'à ce que ta version soit indiquée comme corrigée.
- Contrôle la version d'APT installée et compare-la à celles indiquées pour ta version.
- Si tu utilises une dérivée de Debian ou Ubuntu, cherche son avis spécifique, car les sources n'en nomment aucune.



