
 Ing. Calogero Bono
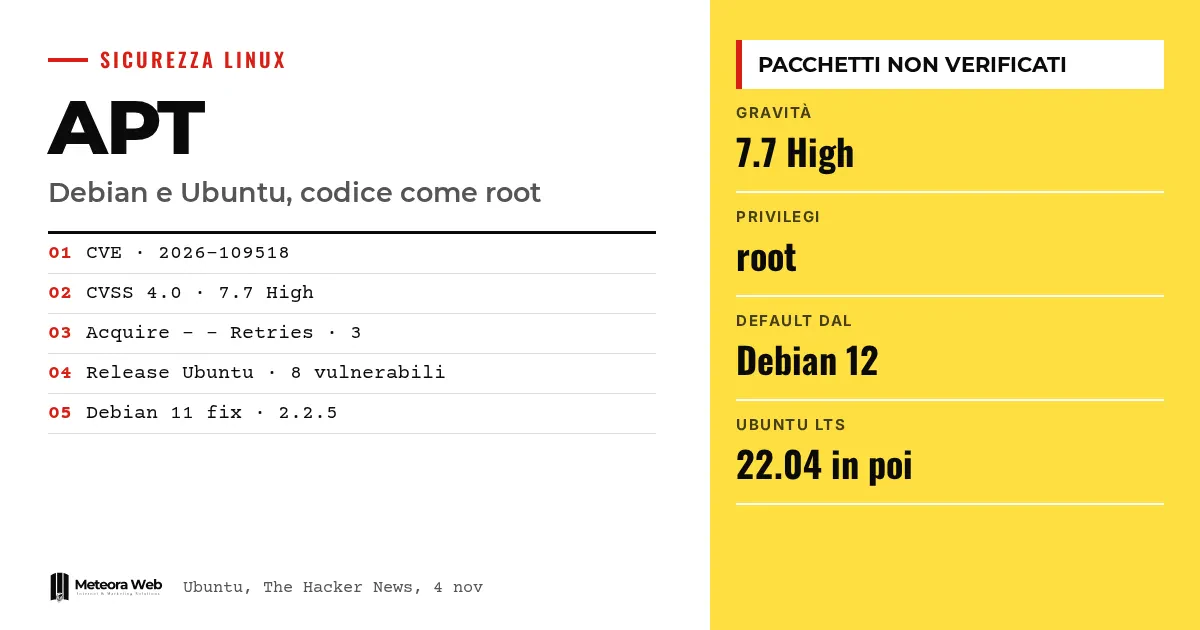
Em 4 de novembro, Debian, Ubuntu e os desenvolvedores do APT publicaram avisos sobre a CVE-2026-109518, uma falha no gerenciador de pacotes do Debian e do Ubuntu. Quem consegue modificar o tráfego HTTP entre o cliente e o servidor de pacotes pode fazer você instalar um pacote próprio, não verificado, e executar código como root. O Ubuntu a classifica como de alta prioridade, com pontuação CVSS 4.0 de 7,7. Isso importa porque o APT está presente em servidores, máquinas de desenvolvimento e na infraestrutura de muitas empresas.
Alguns termos, antes de entrarmos nos fatos. APT é o programa que baixa e instala pacotes de software no Debian e no Ubuntu. MitM (man in the middle) indica quem se intromete no tráfego entre dois sistemas e pode alterá-lo. RCE é a execução remota de código. Acquire – – Retries é a configuração do APT que define quantas vezes tentar novamente um download que falhou. CVSS é a escala que mede a gravidade de uma vulnerabilidade de 0 a 10.
O que acontece com a falha do APT?
Segundo a página de segurança do Ubuntu, um atacante on-path pode manipular o tráfego HTTP entre o APT e o servidor do repositório durante a instalação de um pacote. O cliente é induzido a instalar um pacote controlado por quem ataca, sem verificação, com privilégios de root.
A causa indicada é a reutilização de hard links. O ataque exige que o cliente siga os redirecionamentos e tente novamente o download dos arquivos dos pacotes.
Quem pode explorá-la e em que condições?
Pode ser qualquer pessoa capaz de alterar o tráfego entre o APT e o servidor, inclusive um espelho ou proxy malicioso. Isso é relatado pelo The Hacker News, que cita os desenvolvedores do APT. O ataque acontece quando o computador instala um pacote e usa redirecionamentos HTTP e erros temporários do servidor para forçar novas tentativas.
É preciso, portanto, um valor de Acquire – – Retries diferente de zero. O valor 3 é o padrão do Debian 12 e do Ubuntu 22.04 LTS em diante.
Quais versões do Debian e do Ubuntu são afetadas?
As versões mais antigas, como o Debian 11 e o Ubuntu 20.04, não ficam expostas na configuração padrão, diz o Ubuntu. Os desenvolvedores do APT alertam, porém, que muitos scripts de usuários podem ter ativado o parâmetro de tentativas mesmo assim.
O Ubuntu indica como vulneráveis todas as oito versões que acompanha, do 14.04 LTS ao 26.10. Distribuições derivadas também são atingidas, mas nenhuma é nomeada. Se você usa uma derivada, verifique o aviso de segurança dela.
Já existem atualizações?
O Debian lançou versões corrigidas do APT. Para o Debian 11, cujo suporte de longo prazo terminou em 31 de agosto, os desenvolvedores publicaram a versão 2.2.5. O ramo testing do Debian ainda estava na 3.3.5, vulnerável, às 14h58 UTC de 4 de novembro.
O Ubuntu publicou novos builds para quatro versões às 14h25 UTC.
- Ubuntu 26.10, 3.3.3ubuntu0.1
- Ubuntu 26.04 LTS, 3.2.1ubuntu0.1
- Ubuntu 24.04 LTS, 2.8.4ubuntu0.1
- Ubuntu 22.04 LTS, 2.4.15ubuntu0.1
Às 15h46 UTC a página do Ubuntu ainda marcava todas as versões como vulneráveis. Quem tem o Ubuntu Pro já pode obter uma atualização para a 14.04.
Limites a conhecer
Os avisos não descrevem ataques em andamento nem indicam soluções temporárias para quem não pode atualizar. Falam de ataque via HTTP e não esclarecem se as fontes acessadas por HTTPS estão expostas. Não sabemos quais derivadas são afetadas. O estado das versões pode mudar conforme as correções forem lançadas.
O que muda para quem trabalha com tecnologia
Se você administra servidores Debian ou Ubuntu, a prioridade é atualizar o APT assim que o pacote corrigido chegar para a sua versão. Verifique de onde seus sistemas baixam os pacotes, porque um espelho ou proxy pouco confiável vira um risco concreto. Confira também scripts e configurações que definem Acquire – – Retries. Se você usa hospedagem e servidores gerenciados, vale perguntar ao fornecedor quando e como aplica a correção. Para os fundamentos do gerenciador de pacotes, há nosso guia sobre apt, dnf e pacman.
Nossa opinião
A assinatura dos pacotes é o ponto que sustenta a confiança no APT, e essa falha mostra que um defeito no tratamento dos arquivos pode contorná-la. Ela afeta o comportamento padrão das versões recentes, não uma configuração rara. Também pesa o descompasso observado em 4 de novembro, com avisos publicados enquanto muitas versões ainda estavam vulneráveis. Quem administra sistemas precisa de instruções claras, sobretudo para versões fora de suporte. Continua difícil de entender a ausência de uma solução temporária nos três avisos.
Perguntas frequentes
Como funciona o ataque ao APT?
O atacante altera o tráfego HTTP entre o APT e o servidor de pacotes. Usa redirecionamentos e erros temporários para forçar um novo download e substituir o pacote verificado pelo seu.
O Debian 11 e o Ubuntu 20.04 estão seguros?
Não com certeza. Na configuração padrão não ficam expostos, mas se Acquire – – Retries foi ativado por scripts ou configurações, o risco existe. Para o Debian 11 está disponível a versão 2.2.5.
Quão grave é a CVE-2026-109518?
O Ubuntu a classifica como de alta prioridade, com CVSS 4.0 de 7,7. Os desenvolvedores do APT a definem como crítica. O resultado possível é a execução de código como root.
Existe uma solução temporária?
Não nas fontes. Os três avisos não indicam workarounds para sistemas que não podem atualizar.
Quem já tem a correção?
O Debian lançou versões corrigidas. O Ubuntu publicou builds para 22.04, 24.04, 26.04 e 26.10, e o Ubuntu Pro já tem uma atualização para a 14.04.
O que acompanhar nos próximos dias sobre as correções do APT
A situação ainda está em evolução, com versões corrigidas apenas parcialmente. Vale acompanhar os avisos oficiais da sua distribuição.
- Confira a página de segurança do Ubuntu e os avisos do Debian até que a sua versão apareça como corrigida.
- Verifique a versão do APT instalada e compare com as indicadas para a sua versão.
- Se você usa uma derivada do Debian ou do Ubuntu, procure o aviso específico dela, porque as fontes não citam nenhuma.



