
 Ing. Calogero Bono
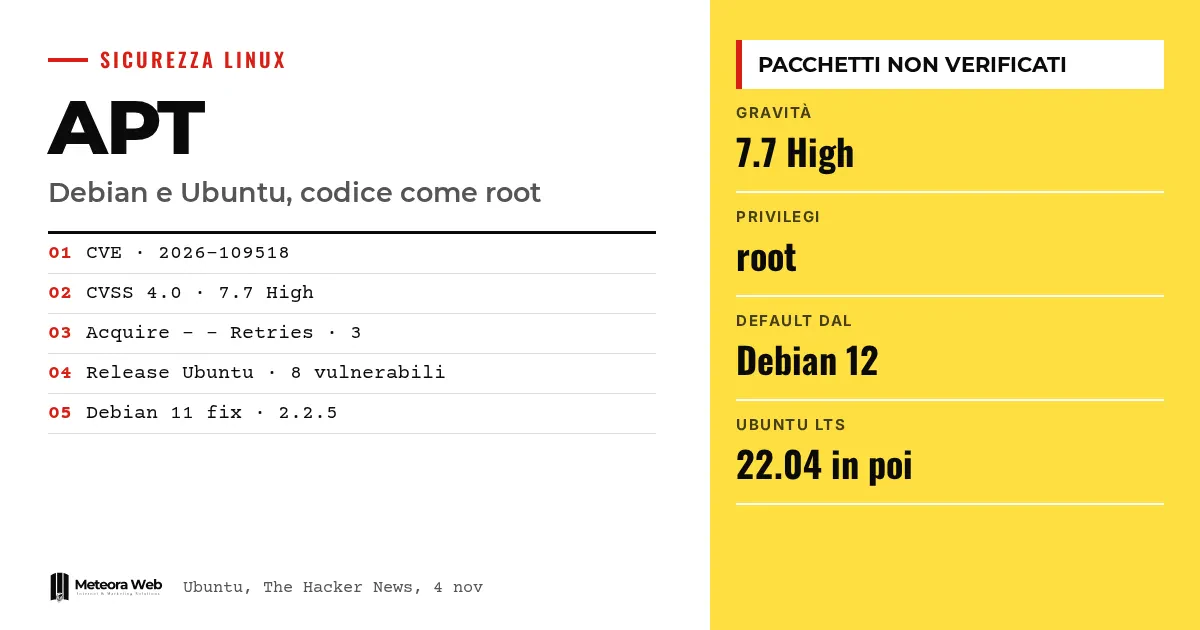
Op 4 november hebben Debian, Ubuntu en de ontwikkelaars van APT waarschuwingen gepubliceerd over CVE-2026-109518, een kwetsbaarheid in de pakketbeheerder van Debian en Ubuntu. Wie het HTTP-verkeer tussen de client en de pakketserver kan wijzigen, kan een eigen, ongeverifieerd pakket laten installeren en code als root uitvoeren. Ubuntu stuft de kwetsbaarheid als hoge prioriteit in, met een CVSS 4.0-score van 7,7. Dat is belangrijk omdat APT aanwezig is op servers, ontwikkelmachines en de infrastructuur van veel bedrijven.
Enkele begrippen voordat we naar de feiten gaan. APT is het programma dat softwarepakketten op Debian en Ubuntu downloadt en installeert. MitM (man in the middle) duidt iemand aan die zich tussen twee systemen plaatst in het verkeer en dat kan wijzigen. RCE is het op afstand uitvoeren van code. Acquire – – Retries is de APT-instelling die bepaalt hoe vaak een mislukte download opnieuw wordt geprobeerd. CVSS is de schaal die de ernst van een kwetsbaarheid meet van 0 tot 10.
Wat gebeurt er met de kwetsbaarheid in APT?
Volgens de beveiligingspagina van Ubuntu kan een on-path-aanvaller het HTTP-verkeer tussen APT en de archiefserver manipuleren terwijl een pakket wordt geïnstalleerd. De client wordt zo gebracht een door de aanvaller beheerd pakket te installeren, zonder verificatie en met root-rechten.
De genoemde oorzaak is het hergebruik van hard links. De aanval vereist dat de client redirects volgt en de download van de pakketbestanden opnieuw probeert.
Wie kan hem misbruiken en onder welke voorwaarden?
Dat kan iedereen zijn die het verkeer tussen APT en de server kan wijzigen, inclusief een kwaadwillende mirror of proxy. Dat meldt The Hacker News, met een verwijzing naar de ontwikkelaars van APT. De aanval begint wanneer de computer een pakket installeert en HTTP-redirects en tijdelijke serverfouten gebruikt om nieuwe pogingen af te dwingen.
Er is dus een waarde van Acquire – – Retries nodig die niet nul is. De waarde 3 is de standaard vanaf Debian 12 en Ubuntu 22.04 LTS.
Welke versies van Debian en Ubuntu zijn getroffen?
De oudere releases, zoals Debian 11 en Ubuntu 20.04, zijn volgens Ubuntu in de standaardconfiguratie niet blootgesteld. De ontwikkelaars van APT waarschuwen echter dat veel gebruikersscripts de parameter voor nieuwe pogingen toch al kunnen hebben ingeschakeld.
Ubuntu noemt alle acht releases die het ondersteunt als kwetsbaar, van 14.04 LTS tot 26.10. Ook afgeleide distributies zijn betrokken, maar er wordt er geen genoemd. Gebruik je een afgeleide, controleer dan de beveiligingswaarschuwing ervan.
Zijn er al updates beschikbaar?
Debian heeft gecorrigeerde versies van APT uitgebracht. Voor Debian 11, waarvan de langetermijnondersteuning op 31 augustus is beëindigd, hebben de ontwikkelaars versie 2.2.5 gepubliceerd. De testing-tak van Debian stond om 14.58 UTC op 4 november nog op de kwetsbare 3.3.5.
Ubuntu heeft om 14.25 UTC nieuwe builds gepubliceerd voor vier releases.
- Ubuntu 26.10, 3.3.3ubuntu0.1
- Ubuntu 26.04 LTS, 3.2.1ubuntu0.1
- Ubuntu 24.04 LTS, 2.8.4ubuntu0.1
- Ubuntu 22.04 LTS, 2.4.15ubuntu0.1
Om 15.46 UTC markeerde de Ubuntu-pagina nog alle releases als kwetsbaar. Wie Ubuntu Pro heeft, kan al een update voor 14.04 krijgen.
Beperkingen om te kennen
De waarschuwingen beschrijven geen actieve aanvallen en geven geen tijdelijke oplossing voor wie niet kan updaten. Ze spreken over een aanval via HTTP en maken niet duidelijk of bronnen die via HTTPS worden bereikt ook kwetsbaar zijn. We weten niet welke afgeleide distributies getroffen zijn. De status van de releases kan veranderen naarmate er correcties verschijnen.
Wat verandert er voor wie met digitale techniek werkt
Als je Debian- of Ubuntu-servers beheert, is de prioriteit APT te updaten zodra het juiste pakket voor jouw release beschikbaar is. Controleer waar je systemen pakketten vandaan halen, want een mirror of proxy die je niet vertrouwt vormt een concreet risico. Kijk ook naar scripts en configuraties die Acquire – – Retries instellen. Voor wie gehoste en beheerde servers gebruikt, loont het de aanbieder te vragen wanneer en hoe die de patch toepast. Voor de basis van pakketbeheerders is er onze gids over apt, dnf en pacman.
Ons oordeel
De ondertekening van pakketten is het punt waarop het vertrouwen in APT rust, en deze kwetsbaarheid laat zien dat een fout in de bestandsverwerking die kan omzeilen. Ze treft het standaardgedrag van recente releases, geen zeldzame configuratie. Ook het gebrek aan afstemming weegt mee – de waarschuwingen verschenen op 4 november, terwijl veel releases nog kwetsbaar waren. Wie systemen beheert heeft duidelijke instructies nodig, zeker voor versies die niet meer ondersteund worden. Onbegrijpelijk blijft dat de drie waarschuwingen geen tijdelijke oplossing bevatten.
Veelgestelde vragen
Hoe werkt de aanval op APT?
De aanvaller wijzigt het HTTP-verkeer tussen APT en de pakketserver. Via redirects en tijdelijke fouten zorgt hij ervoor dat het download opnieuw wordt geprobeerd, en vervangt hij het geverifieerde pakket door een eigen versie.
Zijn Debian 11 en Ubuntu 20.04 veilig?
Niet met zekerheid. In de standaardconfiguratie zijn ze niet blootgesteld, maar als Acquire – – Retries door scripts of instellingen is ingeschakeld, bestaat het risico wel. Voor Debian 11 is versie 2.2.5 beschikbaar.
Hoe ernstig is CVE-2026-109518?
Ubuntu stuft haar als hoge prioriteit in, met CVSS 4.0 van 7,7. De ontwikkelaars van APT noemen haar kritiek. Het mogelijke gevolg is het uitvoeren van code als root.
Is er een tijdelijke oplossing?
Niet in de bronnen. De drie waarschuwingen geven geen workaround voor systemen die niet kunnen updaten.
Wie heeft de patch al?
Debian heeft gecorrigeerde versies uitgebracht. Ubuntu heeft builds gepubliceerd voor 22.04, 24.04, 26.04 en 26.10, terwijl Ubuntu Pro al een update heeft voor 14.04.
Waar je de komende dagen op moet letten bij de APT-patches
De situatie blijft in beweging en de correcties zijn nog maar gedeeltelijk uitgerold. Het is verstandig de officiële waarschuwingen van je distributie te blijven volgen.
- Controleer de Ubuntu-beveiligingspagina en de Debian-waarschuwingen tot jouw release als gecorrigeerd wordt aangemerkt.
- Controleer de geïnstalleerde APT-versie en vergelijk die met de versies die voor jouw release zijn genoemd.
- Gebruik je een afgeleide van Debian of Ubuntu, zoek dan naar de specifieke waarschuwing ervan, want de bronnen noemen er geen.



