
 Ing. Calogero Bono
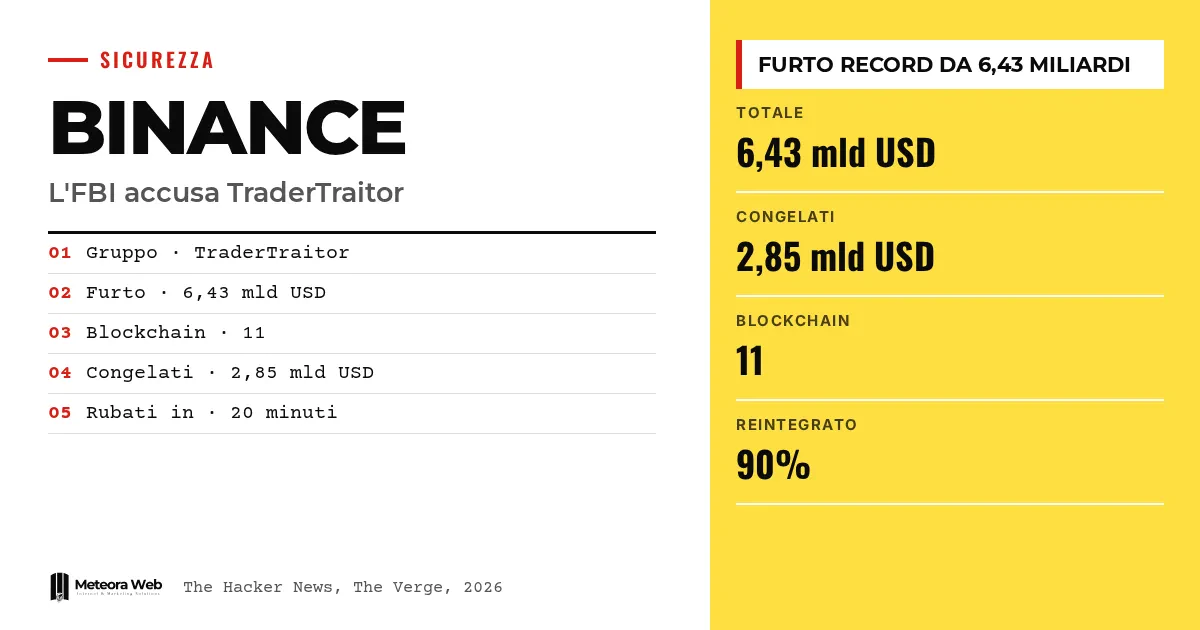
Le FBI a officiellement attribué à TraderTraitor, un groupe de hackers lié à la Corée du Nord, le vol de plus de 6 milliards de dollars en actifs numériques chez Binance. Selon la source, il s'agit du plus grand vol de cryptomonnaies de l'histoire, plus de quatre fois le coup porté à Bybit en février 2025. Binance a entre-temps entamé la réouverture progressive des retraits. Cela concerne aussi ceux qui n'utilisent pas de crypto, car les attaquants visent souvent les personnes plutôt que la technologie.
Quelques termes, avant d'entrer dans les faits. TraderTraitor est le nom donné à un groupe nord-coréen actif depuis 2020 au moins, aussi connu sous les noms de Jade Sleet ou UNC4899. DeFi désigne les services financiers décentralisés, utilisés pour brasser les fonds. Terraform provider est un composant que les développeurs utilisent pour gérer l'infrastructure cloud. Backdoor est un accès caché qui donne le contrôle à distance d'un ordinateur. Gel on-chain est le blocage de fonds par les émetteurs ou les réseaux.
Qu'a établi le FBI sur le vol chez Binance ?
Selon The Hacker News, le FBI, avec le U.S. Secret Service et l'IRS Criminal Investigation, a observé le groupe convertir les fonds volés surtout en Ethereum. Pour l'agence, les fonds devraient ensuite transiter par des services DeFi et d'échange instantané, en vue de nouvelles étapes de blanchiment.
Le FBI a aussi publié une liste d'adresses de portefeuilles que les attaquants utiliseraient. Le butin dépasse les 1,46 milliard subtilisé à Bybit. Il a été volé sur 11 blockchains, dont 82 % sur Ethereum et Bitcoin.
Nous avions déjà raconté les premiers détails dans l'article Binance, 6,3 milliards volés en 20 minutes.
Combien a été volé et combien a été gelé ?
Les chiffres varient selon la source. Le FBI, selon The Hacker News, parle de 6,43 milliards de dollars. The Verge rapporte 6,3 milliards et TechRadar 6,36 milliards, soustraits en environ 20 minutes.
Sur les 6,43 milliards, 2,85 milliards sont gelés on-chain par Tether, Circle, Ripple, Arbitrum et Optimism. Le calcul est le nôtre, mais cela représente environ 44 % du total.
Pour la société d'analyse Elliptic, l'épisode double presque ce que le régime nord-coréen a volé. Les vols attribués à des acteurs liés à la Corée du Nord dépasseraient les 6,5 milliards ces dernières années.
Les utilisateurs de Binance récupéreront-ils leur argent ?
Binance déclare qu'elle couvrira intégralement l'impact financier. Selon The Verge, le CEO affirme que 90 % des fonds ont été reconstitués. Les 10 % restants concernent des tokens « moins liquides », dont la récupération peut prendre plus de temps.
Nigel Green, CEO de deVere Group, observe que le fonds d'urgence s'élève à environ 1,2 milliard et que l'écart est bien plus grand. Le reste devrait donc provenir du bilan de l'entreprise.
Concernant les retraits, Binance a annoncé la reprise de la première phase, entre 6 h et 9 h UTC. Les dépôts, précise-t-elle, sont restés ouverts et n'ont pas été touchés.
Comment opère TraderTraitor et quel rôle jouent les développeurs ?
Le groupe trompe ses victimes avec des applications infectées. Selon les rapports de SentinelOne, Zscaler et Microsoft cités par la source, il utilise des providers Terraform manipulés comme vecteur de distribution. Un loader Bash choisit le malware adapté au système d'exploitation, jusqu'à la backdoor ROOFDECK.
Le prétexte, ce sont de fausses offres d'emploi. Microsoft décrit des recruteurs d'une fausse société de renseignement blockchain basée sur l'IA, qui contactent des ingénieurs logiciel et fixent des entretiens. L'IA sert aussi à créer des leurres et de faux profils.
Sur la manière dont l'attaque a atteint Binance, TechRadar rapporte qu'un portable compromis d'un employé était une hypothèse initiale, mais l'histoire semble plus large. Le chercheur Pieter Arntz de Malwarebytes affirme qu'il faut comprendre quelles défenses n'ont pas bloqué les transactions non autorisées.
La même dynamique d'attaque en amont se retrouve dans notre analyse sur les hackers qui utilisent l'IA pour voler des comptes.
Limites à connaître
On ne sait pas exactement comment les attaquants ont atteint les systèmes de retrait de Binance, et la piste du portable compromis n'est qu'une hypothèse initiale. Les chiffres diffèrent selon les sources. Il n'est pas vérifié que la méthode des providers Terraform ait été utilisée précisément contre Binance, la source la relie au groupe en général. On ignore combien de fonds seront récupérés, ainsi que le moment où les retraits redeviendront complets.
Ce que cela change pour ceux qui travaillent avec le numérique
Si tu développes ou gères des infrastructures, les composants que tu installes doivent être traités comme du code à vérifier, même lorsqu'ils proviennent d'un flux de travail connu. Contrôle l'origine des providers Terraform et des dépendances. Méfie-toi des recruteurs qui demandent d'exécuter du code pendant un entretien. Pour une entreprise qui possède ses propres serveurs, les mises à jour et la surveillance continue comptent plus que la seule protection d'entrée, comme le rappelle Ben Bernstein de Huntress, qui conseille de supposer que quelqu'un finira par entrer. Attention enfin aux messages qui exploitent l'affaire Binance pour du phishing.
Notre avis
Le point le plus dérangeant est qu'un géant doté de défenses sophistiquées ait été percé en environ 20 minutes après des jours de préparation. Le communiqué sur les remboursements rassure les clients, mais ne répond pas à la question centrale, c'est-à-dire quels contrôles n'ont pas fonctionné. Tant que Binance ne l'explique pas, la promesse de transparence reste incomplète. Pour les entreprises, la leçon ne concerne pas seulement les cryptos. La cible, ce sont les personnes et les outils de travail quotidiens, et la seule sécurité technique ne suffit pas.
Questions fréquentes
Qui est TraderTraitor ?
C'est un groupe de hackers aligné sur la Corée du Nord, actif depuis 2020 au moins. Selon la source, il est aussi connu sous les noms de Jade Sleet et UNC4899, et il a déjà été lié aux attaques contre DMM Bitcoin, Bybit, KelpDAO et Bitget.
Combien a-t-on volé à Binance ?
Cela dépend de la source. Le FBI, selon The Hacker News, indique 6,43 milliards de dollars, tandis que The Verge parle de 6,3 milliards et TechRadar de 6,36 milliards.
Les fonds ont-ils été récupérés ?
En partie. Tether, Circle, Ripple, Arbitrum et Optimism ont gelé 2,85 milliards. Binance affirme par ailleurs avoir reconstitué 90 % des fonds des clients.
Les retraits sur Binance ont-ils repris ?
Oui, de manière progressive. Binance a rouvert la première phase des retraits entre 6 h et 9 h UTC, tandis que les dépôts n'ont jamais été fermés.
Ceux qui n'ont pas de crypto risquent-ils quelque chose ?
Le risque direct est faible, selon Ben Bernstein de Huntress. Restent toutefois les arnaques qui utilisent l'affaire comme appât, donc vérifie l'état de ton compte uniquement depuis les applications ou sites officiels.
Ce qu'il faut surveiller après l'attribution du FBI
L'affaire est ouverte sur plusieurs fronts, des enquêtes aux remboursements. Voici les signaux à suivre dans les prochaines semaines.
- Surveille si Binance publie un rapport technique sur la manière dont les attaquants ont atteint les systèmes de retrait, ainsi que la nouvelle preuve des réserves.
- Vérifie si de nouveaux fonds sont gelés ou récupérés, en utilisant les adresses de portefeuilles diffusées par le FBI.
- Observe si les autorités des États-Unis, d'Europe et d'Asie introduisent des normes de sécurité obligatoires pour les plateformes, comme le suggère Nigel Green.



