
 Ing. Calogero Bono
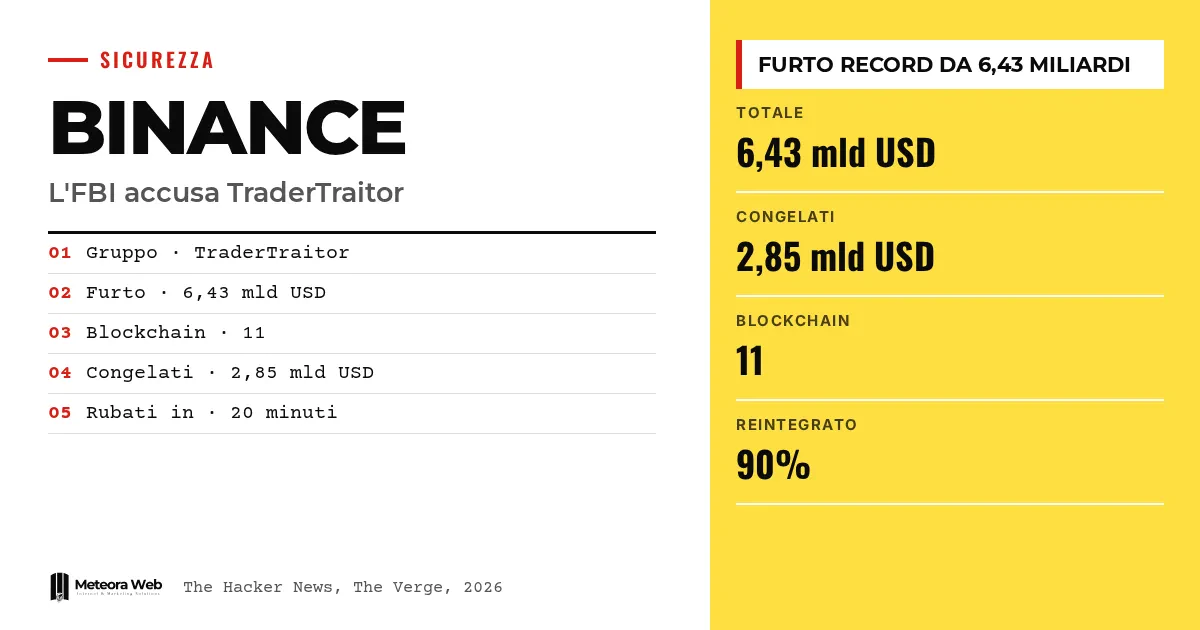
FBIは、北朝鮮と関係のあるハッカーグループTraderTraitorが、Binanceから60億ドルを超えるデジタル資産を盗んだと正式に特定しました。情報源によれば、暗号資産の窃盗としては史上最大規模で、2025年2月のBybitの被害額の4倍以上にあたります。Binanceは出金の段階的な再開を始めています。暗号資産を使わない人にとっても無関係ではありません。攻撃者は技術そのものより、人を狙うことが多いからです。
事実に入る前に、いくつかの用語を確認しておきましょう。 TraderTraitorは、少なくとも2020年から活動する北朝鮮系グループにつけられた名称で、Jade SleetやUNC4899とも呼ばれます。DeFiは分散型金融サービスを指し、資金の撹乱に利用されます。Terraform providerは、開発者がクラウドインフラを管理するために使うコンポーネントです。バックドアは、コンピュータを遠隔操作するための隠れた侵入経路です。オンチェーン凍結は、発行体やネットワークによる資金の停止措置を意味します。
FBIはBinanceの窃盗について何を特定しましたか?
The Hacker Newsによれば、FBIはU.S. Secret ServiceおよびIRS Criminal Investigationとともに、グループが盗んだ資金を主にEthereumに変換していることを確認しました。FBIは、その後資金がDeFiや即時交換サービスを経由し、さらなる資金洗浄の段階に進むと予想しています。
FBIはまた、攻撃者が使用しているとされるウォレットアドレスの一覧も公表しました。被害総額はBybitから盗まれた14億6000万ドルを上回ります。11のブロックチェーンで盗まれ、82%はEthereumとBitcoinでした。
最初の詳細は、記事Binance、20分で63億ドルが盗まれるで紹介しています。
盗まれた額と凍結された額はどれくらいですか?
金額は情報源によって異なります。The Hacker Newsが伝えるFBIの発表では64億3000万ドルです。The Vergeは63億ドル、TechRadarは63億6000万ドルと報じており、いずれも約20分で盗まれたとしています。
64億3000万ドルのうち、28億5000万ドルはTether、Circle、Ripple、Arbitrum、Optimismによってオンチェーンで凍結されています。これは当方の計算ですが、全体の約44%にあたります。
分析会社Empticは、今回の事件が北朝鮮体制による窃盗額のほぼ2倍に相当すると指摘しています。北朝鮮に関係するとされる窃盗は、近年で65億ドルを超えるとみられています。
Binanceの利用者は資金を取り戻せますか?
Binanceは、財務への影響を全額補填すると表明しています。The Vergeによれば、CEOは資金の90%が補填されたと述べています。残りの10%は「流動性の低い」トークンに関するもので、時間がかかる可能性があります。
deVere GroupのCEOであるNigel Greenは、緊急基金は約12億ドルであり、不足額はそれよりはるかに大きいと指摘しています。残りは会社の財務から拠出されると見られます。
出金については、Binanceが協定世界時の6時から9時の間に第一段階の再開を発表しました。入金は開いたままで、影響を受けていないとのことです。
TraderTraitorはどのように活動し、開発者はどう関係しますか?
このグループは、感染させたアプリケーションを使って被害者をだまします。情報源として挙げられたSentinelOne、Zscaler、Microsoftの報告によれば、改ざんされたTerraform providerを配布手段として使っています。Bashのローダーが対象のオペレーティングシステムに合ったマルウェアを選び、最終的にバックドアROOFDECKに至ります。
口実となるのは偽の求人です。Microsoftは、AIを活用した架空のブロックチェーン情報会社の採用担当者が、ソフトウェアエンジニアに接触して面接を設定する手口を説明しています。AIはおとりや偽のプロフィールの作成にも使われています。
Binanceにどう侵入したかについて、TechRadarは従業員の侵害されたノートパソコンが初期の仮説だったと伝えていますが、話はより広い可能性があります。Malwarebytesの研究者Pieter Arntzは、どの防御が不正な取引を止められなかったのかを明らかにする必要があると述べています。
同様の上流の攻撃手法は、AIを使ってアカウントを盗むハッカーの分析にも見られます。
知っておくべき限界
攻撃者がBinanceの出金システムにどう到達したのかは明らかではなく、侵害されたノートパソコンという説は初期の仮説にすぎません。情報源によって金額も異なります。Terraform providerの手法がBinanceへの攻撃に実際に使われたかは確認されておらず、情報源はこれをグループ全体の手口として関連づけています。回収できる資金の額や、出金が完全に戻る時期も分かっていません。
デジタルを扱う人にとっての影響
インフラを開発・運用している人は、導入するコンポーネントを、既知のワークフローから来たものであっても検証すべき対象として扱う必要があります。Terraform providerや依存関係の出所を確認しましょう。面接で実行コードを求めてくる採用担当者には注意してください。自社サーバーを持つ企業では、入口の防御だけでなく、アップデートと継続的な監視がより重要です。Huntressのベン・バーンスタインは、いずれ誰かが侵入すると想定すべきだと助言しています。また、Binanceの件を口実にしたフィッシングメッセージにも注意してください。
編集部の見解
最も不安なのは、高度な防御を持つ大手企業が、数日間の準備の末にわずか約20分で突破されたという点です。返金に関する声明は利用者を安心させるものですが、どの対策が機能しなかったのかという核心には答えていません。Binanceがそれを説明しない限り、透明性の約束は不完全なままです。企業にとっての教訓は暗号資産に限りません。標的になっているのは日常的に使う人や業務ツールであり、技術的な安全対策だけでは十分ではないのです。
よくある質問
TraderTraitorとは何ですか?
少なくとも2020年から活動し、北朝鮮に連なるとされるハッカーグループです。情報源によれば、Jade SleetやUNC4899とも呼ばれ、DMM Bitcoin、Bybit、KelpDAO、Bitgetへの攻撃に関与したとされています。
Binanceからはいくら盗まれたのですか?
情報源によって異なります。The Hacker Newsが伝えるFBIの発表では64億3000万ドルですが、The Vergeは63億ドル、TechRadarは63億6000万ドルとしています。
資金は回収されましたか?
一部は回収されています。Tether、Circle、Ripple、Arbitrum、Optimismが28億5000万ドルを凍結しました。Binanceはまた、利用者の資金の90%を補填したと発表しています。
Binanceの出金は再開しましたか?
はい、段階的に再開しています。Binanceは協定世界時の6時から9時の間に出金の第一段階を再開しました。入金は一度も停止されていません。
暗号資産を持っていない人にもリスクはありますか?
Huntressのベン・バーンスタインによれば、直接的なリスクは小さいとのことです。ただし、この件を餌にした詐欺は起こり得るため、アカウントの状態は公式のアプリやサイトからのみ確認してください。
FBIの特定を受けて今後注目すべき点
この件は捜査から返金まで複数の面で進行中です。今後数週間で注目すべき点を挙げます。
- Binanceが、攻撃者がどのように出金システムに到達したかについての技術報告書や、新たな準備金の証明を公表するかを確認してください。
- FBIが公開したウォレットアドレスを使い、新たな資金の凍結や回収が行われるかを確認してください。
- 米国、欧州、アジアの当局が、Nigel Greenの指摘するように、プラットフォームに対する義務的な安全基準を導入するかを見守ってください。



