
 Ing. Calogero Bono
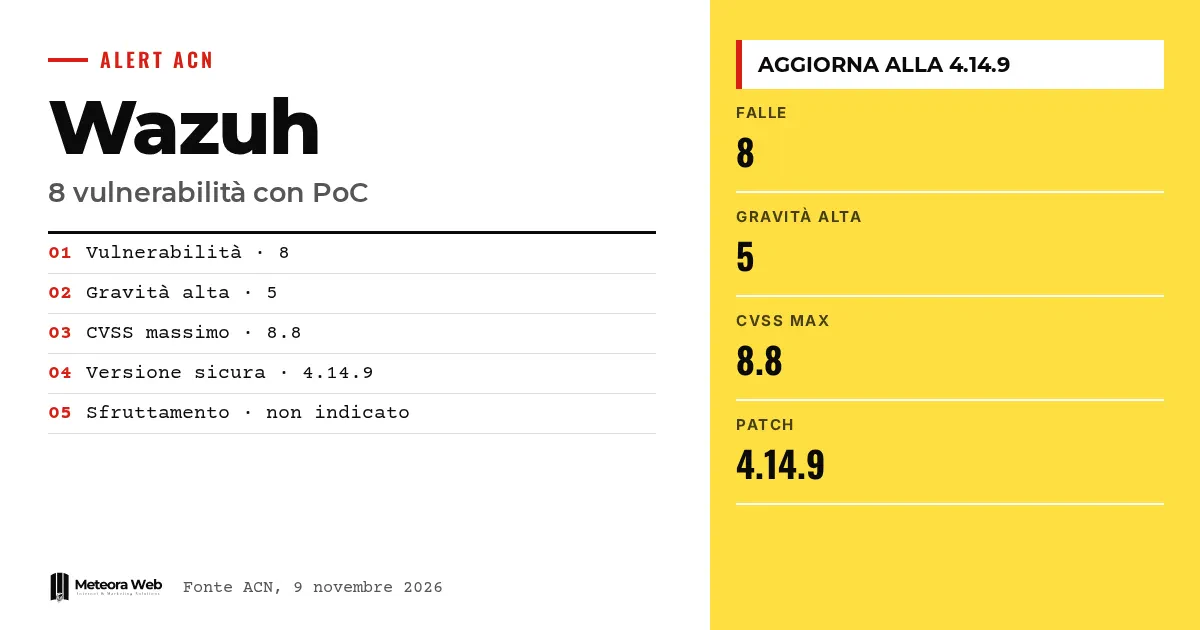
Le 9 novembre 2026, l'Agence nationale italienne pour la cybersécurité a publié une alerte concernant le SIEM open source Wazuh. Des Proof of Concept sont disponibles pour 8 vulnérabilités, dont 5 de gravité élevée, touchant Wazuh et ses Dashboard Plugins. L'éditeur a déjà corrigé les failles, mais les exploits de démonstration publics facilitent la tâche à ceux qui veulent s'y essayer. Si tu utilises Wazuh pour surveiller la sécurité de ton infrastructure, vérifie sans tarder la version installée.
Quelques termes, avant d'entrer dans les faits. SIEM est un système qui collecte et analyse les journaux pour faire remonter les attaques. XDR étend la surveillance à plusieurs couches, des terminaux au réseau. Un PoC (Proof of Concept) est un code de démonstration qui prouve que la faille est exploitable. Le CVSS est le score de 0 à 10 qui mesure la gravité. La SSRF est une attaque qui pousse un serveur à envoyer des requêtes vers une adresse choisie par l'attaquant.
Qu'a signalé l'ACN sur Wazuh ?
L'alerte AL02/261109/CSIRT-ITA concerne 8 vulnérabilités dont des PoC ont été rendus publics. Les types listés sont l'exécution de code arbitraire, le contournement de l'authentification, le contournement des restrictions de sécurité, la divulgation d'informations, le déni de service et le spoofing.
Dans le tableau de l'agence, toutes les failles affichent un PoC présent, alors qu'aucune indication d'exploitation active n'est donnée. L'alerte en est à la version 1.0.
Quelles versions de Wazuh sont vulnérables ?
Selon l'ACN, sont concernés Wazuh dans les versions antérieures à la 4.14.9 et les Wazuh Dashboard Plugins de la 4.9.0 jusqu'à la 4.14.9 exclue. La mesure de mitigation indiquée consiste à passer sans délai à la dernière version disponible.
L'éditeur, précise l'agence, a déjà corrigé les défauts. Le risque pèse donc surtout sur ceux qui n'ont pas encore appliqué la mise à jour.
Quelles sont les failles les plus graves ?
En tête figure CVE-2026-112340, avec un CVSS v4.0 de 8.8. Elle concerne l'endpoint /api/request des plugins Dashboard. Un utilisateur authentifié pourrait écraser le jeton Bearer et agir comme une autre identité de la Manager API.
Suivent CVE-2026-112339 (8.2), due à l'absence de vérification du nom d'hôte TLS dans le module fluent-forward, et CVE-2026-112338 (8.2), une SSRF dans le module GitHub. Dans le premier cas, un attaquant en position on-path pourrait se faire passer pour le collecteur Fluentd et lire la télémétrie. Dans le second, le Manager pourrait envoyer le jeton GitHub à un hôte contrôlé par l'attaquant.
Complètent les cinq failles élevées CVE-2026-112341 et CVE-2026-112336, toutes deux à 7.1.
Que risquent les systèmes avec les autres vulnérabilités ?
CVE-2026-112341 est une injection SQL. Un utilisateur disposant de la permission agent – read sur au moins un agent pourrait exécuter des requêtes arbitraires et lire les données de la base du Manager, y compris les internal_key des agents. CVE-2026-112336 est en revanche une fuite de mémoire dans le décodeur JSON. Des événements avec des champs statiques dupliqués, envoyés par un agent enregistré, pourraient faire planter wazuh-analysisd et interrompre la génération des alertes.
Les trois autres ont des scores compris entre 6.3 et 6.9.
- CVE-2026-112334, écriture hors limites dans wazuh-execd, avec arrêt de l'Active Response.
- CVE-2026-112335, dépassement de tampon sur la pile dans le logcollector, avec possible exécution de code dans certaines configurations.
- CVE-2026-112337, SSRF dans le module Azure, avec le jeton Microsoft Graph exposé.
Limites à connaître
L'alerte n'indique aucune exploitation active, et la colonne dédiée reste vide. Nous ne savons pas combien de systèmes italiens sont exposés, ni depuis quand les PoC circulent. Beaucoup d'attaques exigent des conditions précises, comme un utilisateur authentifié, le contrôle d'un fichier de journal ou une position privilégiée sur le réseau. Certains identifiants CVE pourraient recevoir des mises à jour dans les bases officielles.
Ce qui change pour ceux qui travaillent avec le numérique
Si tu gères Wazuh, contrôle tout de suite la version du Manager et des Dashboard Plugins. Même si le service tourne sur un serveur hébergé, sache qui s'occupe des mises à jour – une gestion des serveurs avec mises à jour de sécurité sert précisément à cela. Le risque concerne aussi les jetons liés, comme ceux de GitHub et Azure, qu'il faut traiter comme des identifiants à protéger. Ce n'est pas le premier signalement récent sur des outils techniques, comme le montre le cas d'Apache OFBiz.
Notre avis
Il est frappant que la cible soit un outil né pour défendre. Un SIEM voit les journaux, les identifiants et la télémétrie de toute l'infrastructure, donc une faille dans ce type d'outil pèse bien plus que dans une application ordinaire. L'éditeur a corrigé et l'ACN a alerté clairement, mais l'open source ne dispense pas de mettre à jour. Qui l'adopte en entreprise doit prévoir la maintenance, comme le rappelle le guide sur l'open source en entreprise.
Questions fréquentes
Wazuh fait-il l'objet d'une attaque active ?
L'alerte de l'ACN ne l'indique pas. La colonne de l'exploitation affiche un tiret pour toutes les CVE, alors que les PoC sont bien présents.
Quelle version de Wazuh dois-je installer ?
Au minimum la 4.14.9. Les versions de Wazuh antérieures sont vulnérables, ainsi que les Dashboard Plugins de la 4.9.0 jusqu'à la 4.14.9 exclue.
Combien de vulnérabilités sont concernées et quelle est leur gravité ?
Il y en a 8, dont 5 de gravité élevée. Le score CVSS v4.0 le plus haut est 8.8, le plus bas 6.3.
Faut-il être authentifié pour les exploiter ?
Cela dépend de la faille. Certaines exigent un utilisateur authentifié ou un agent enregistré, d'autres un attaquant en position privilégiée sur le réseau ou ayant accès aux fichiers surveillés.
Que risquent les jetons GitHub et Azure ?
Deux SSRF pourraient amener le Manager à envoyer les jetons vers des hôtes contrôlés par l'attaquant. Selon l'ACN, cela permettrait d'accéder à des dépôts GitHub ou à des ressources Microsoft Graph liées.
Ce qu'il faut surveiller après la mise à jour de Wazuh
Mettre à jour corrige les failles connues, mais les PoC publics restent disponibles et peuvent être adaptés. Dans les prochaines semaines, il vaut la peine de vérifier ce qui s'est passé entre-temps.
- Vérifie dans les journaux du Manager les requêtes anormales vers des hôtes externes ou les redémarrages inattendus de wazuh-analysisd.
- Contrôle si l'ACN met à jour son alerte avec des indications d'exploitation active.
- Envisage de renouveler les jetons GitHub et Azure liés aux modules de Wazuh, si les systèmes sont restés non mis à jour.



