
 Ing. Calogero Bono
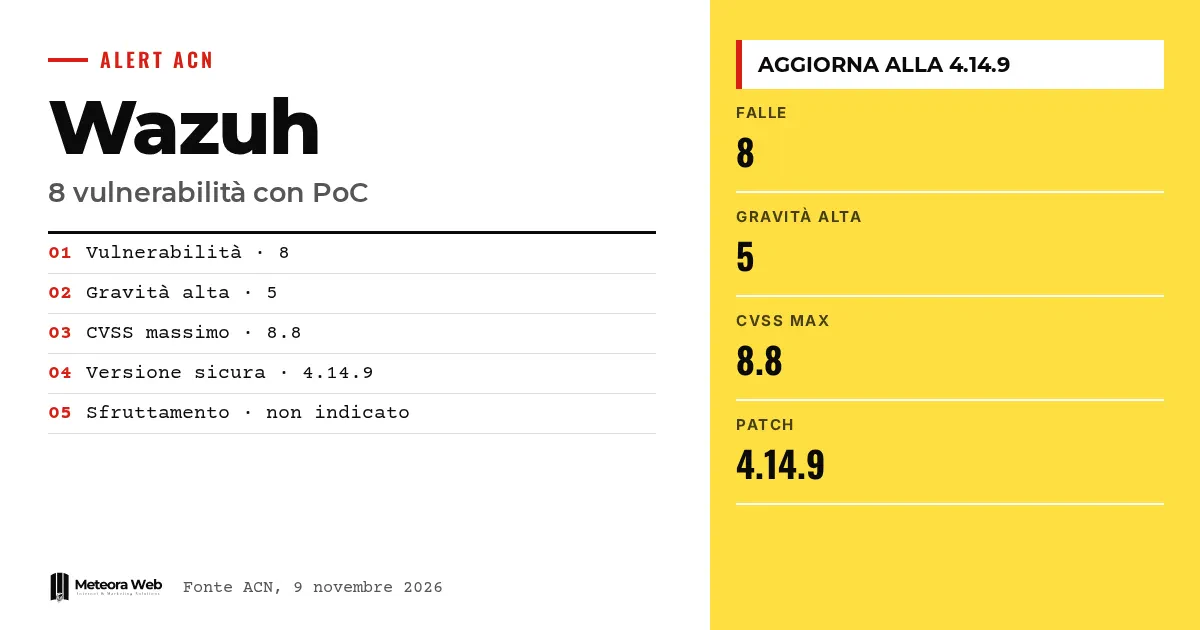
Am 9. November 2026 hat die Agentur für nationale Cybersicherheit einen Alert zum Open-Source-SIEM Wazuh veröffentlicht. Für 8 Schwachstellen, 5 davon mit hohem Schweregrad, die Wazuh und seine Dashboard Plugins betreffen, sind Proof-of-Concept-Exploits verfügbar. Der Hersteller hat die Fehler bereits behoben, doch öffentliche Demo-Exploits senken die Hürde für alle, die es ausprobieren wollen. Wer Wazuh nutzt, um die Sicherheit der eigenen Infrastruktur zu überwachen, sollte die installierte Version prüfen.
Ein paar Begriffe, bevor wir zu den Fakten kommen. SIEM ist ein System, das Logs sammelt und analysiert, um Angriffe sichtbar zu machen. XDR erweitert die Überwachung auf mehrere Ebenen, von den Geräten bis zum Netzwerk. Ein PoC (Proof of Concept) ist ein Demo-Code, der zeigt, dass sich eine Lücke tatsächlich ausnutzen lässt. Der CVSS ist die Bewertung von 0 bis 10, die den Schweregrad misst. Eine SSRF ist ein Angriff, bei dem ein Server dazu gebracht wird, Anfragen an eine vom Angreifer gewählte Adresse zu senden.
Was hat die ACN zu Wazuh gemeldet?
Der Alert AL02/261109/CSIRT-ITA betrifft 8 Schwachstellen, für die PoCs öffentlich gemacht wurden. Genannt werden die Kategorien Ausführung beliebigen Codes, Umgehung der Authentifizierung, Umgehung von Sicherheitseinschränkungen, Offenlegung von Informationen, Denial of Service und Spoofing.
In der Tabelle der Agentur haben alle Lücken einen vorhandenen PoC, zur aktiven Ausnutzung gibt es jedoch keine Angabe. Der Alert liegt in Version 1.0 vor.
Welche Wazuh-Versionen sind verwundbar?
Laut ACN betroffen sind Wazuh in Versionen vor 4.14.9 sowie die Wazuh Dashboard Plugins ab 4.9.0 bis einschließlich 4.14.8. Als Abhilfe wird empfohlen, zeitnah auf die neueste verfügbare Version zu aktualisieren.
Der Hersteller, so die Agentur, hat die Fehler bereits behoben. Das Risiko liegt daher vor allem bei denen, die das Update noch nicht eingespielt haben.
Welches sind die gravierendsten Lücken?
An der Spitze steht CVE-2026-112340 mit CVSS v4.0 von 8.8. Betroffen ist der Endpunkt /api/request der Dashboard Plugins. Ein authentifizierter Benutzer könnte das Bearer-Token überschreiben und als eine andere Identität über die Manager API agieren.
Es folgen CVE-2026-112339 (8.2), verursacht durch fehlende Prüfung des TLS-Hostnamens im Modul fluent-forward, und CVE-2026-112338 (8.2), eine SSRF im GitHub-Modul. Im ersten Fall könnte ein Angreifer in on-path-Position den Fluentd-Collector imitieren und die Telemetrie mitlesen. Im zweiten könnte der Manager das GitHub-Token an einen vom Angreifer kontrollierten Host senden.
Die fünf hohen Lücken vervollständigen CVE-2026-112341 und CVE-2026-112336, beide mit 7.1.
Was riskieren Systeme durch die übrigen Schwachstellen?
CVE-2026-112341 ist eine SQL-Injection. Ein Benutzer mit der Berechtigung agent – read auf mindestens einem Agent könnte beliebige Abfragen ausführen und Daten der Manager-Datenbank lesen, einschließlich der internal_key der Agents. CVE-2026-112336 ist dagegen ein Memory Leak im JSON-Decoder. Ereignisse mit doppelten statischen Feldern, gesendet von einem registrierten Agent, könnten wazuh-analysisd zum Absturz bringen und die Erzeugung von Alerts stoppen.
Die übrigen drei haben Werte zwischen 6.3 und 6.9.
- CVE-2026-112334, Schreibzugriff außerhalb der Grenzen in wazuh-execd, mit Absturz der Active Response.
- CVE-2026-112335, Stack Buffer Overflow im Logcollector, mit möglicher Codeausführung in bestimmten Konfigurationen.
- CVE-2026-112337, SSRF im Azure-Modul, bei dem das Microsoft-Graph-Token gefährdet ist.
Grenzen, die du kennen solltest
Der Alert meldet keine aktive Ausnutzung, die entsprechende Spalte bleibt leer. Wir wissen nicht, wie viele Systeme in Italien betroffen sind oder seit wann die PoCs kursieren. Viele Angriffe setzen bestimmte Bedingungen voraus, etwa einen authentifizierten Benutzer, die Kontrolle über eine Logdatei oder eine privilegierte Netzwerkposition. Einige CVE-Kennungen könnten in den offiziellen Datenbanken noch aktualisiert werden.
Was sich für alle ändert, die digital arbeiten
Wenn du Wazuh betreibst, prüfe sofort die Version von Manager und Dashboard Plugins. Auch wer den Dienst auf einem Hosting-Server laufen lässt, sollte wissen, wer sich um Updates kümmert, und eine Serververwaltung mit Sicherheitsupdates genau dafür einsetzen. Das Risiko betrifft außerdem verknüpfte Tokens, etwa für GitHub und Azure, die wie zu schützende Zugangsdaten behandelt werden müssen. Es ist nicht die erste aktuelle Meldung zu technischen Werkzeugen, wie der Fall Apache OFBiz zeigt.
Unsere Einschätzung
Auffällig ist, dass das Ziel ein Werkzeug zur Verteidigung ist. Ein SIEM sieht Logs, Zugangsdaten und Telemetrie der gesamten Infrastruktur, deshalb wiegt eine Lücke darin schwerer als in einer beliebigen Anwendung. Der Hersteller hat korrigiert und die ACN hat klar gewarnt, doch Open Source entbindet nicht von Updates. Wer sie im Unternehmen einsetzt, muss die Wartung einplanen, wie der Leitfaden zu Open Source im Unternehmen betont.
Häufige Fragen
Wird Wazuh gerade aktiv angegriffen?
Der Alert der ACN deutet nicht darauf hin. Die Spalte zur Ausnutzung zeigt bei allen CVE einen Strich, die PoCs sind jedoch vorhanden.
Welche Wazuh-Version muss ich installieren?
Mindestens 4.14.9. Verwundbar sind ältere Wazuh-Versionen sowie die Dashboard Plugins ab 4.9.0 bis einschließlich 4.14.8.
Wie viele Schwachstellen gibt es und wie schwer wiegen sie?
Es sind 8, davon 5 mit hohem Schweregrad. Der höchste CVSS-v4.0-Wert liegt bei 8.8, der niedrigste bei 6.3.
Muss man angemeldet sein, um sie auszunutzen?
Das hängt von der Lücke ab. Manche setzen einen authentifizierten Benutzer oder einen registrierten Agent voraus, andere einen Angreifer mit privilegierter Netzwerkposition oder Zugriff auf überwachte Dateien.
Was riskieren die Tokens von GitHub und Azure?
Zwei SSRF könnten dazu führen, dass der Manager die Tokens an vom Angreifer kontrollierte Hosts sendet. Laut ACN könnte das den Zugriff auf GitHub-Repositories oder auf mit Microsoft Graph verbundene Ressourcen ermöglichen.
Worauf du nach dem Wazuh-Update achten solltest
Das Update schließt die bekannten Lücken, doch die öffentlichen PoCs bleiben verfügbar und lassen sich anpassen. In den kommenden Wochen lohnt es sich zu prüfen, was in der Zwischenzeit passiert ist.
- Prüfe in den Logs des Managers auf ungewöhnliche Anfragen an externe Hosts oder unerwartete Neustarts von wazuh-analysisd.
- Kontrolliere, ob die ACN den Alert mit Hinweisen auf aktive Ausnutzung aktualisiert.
- Erwäge die Rotation der mit Wazuh-Modulen verbundenen GitHub- und Azure-Tokens, falls die Systeme längere Zeit ungepatcht waren.



