
 Ing. Calogero Bono
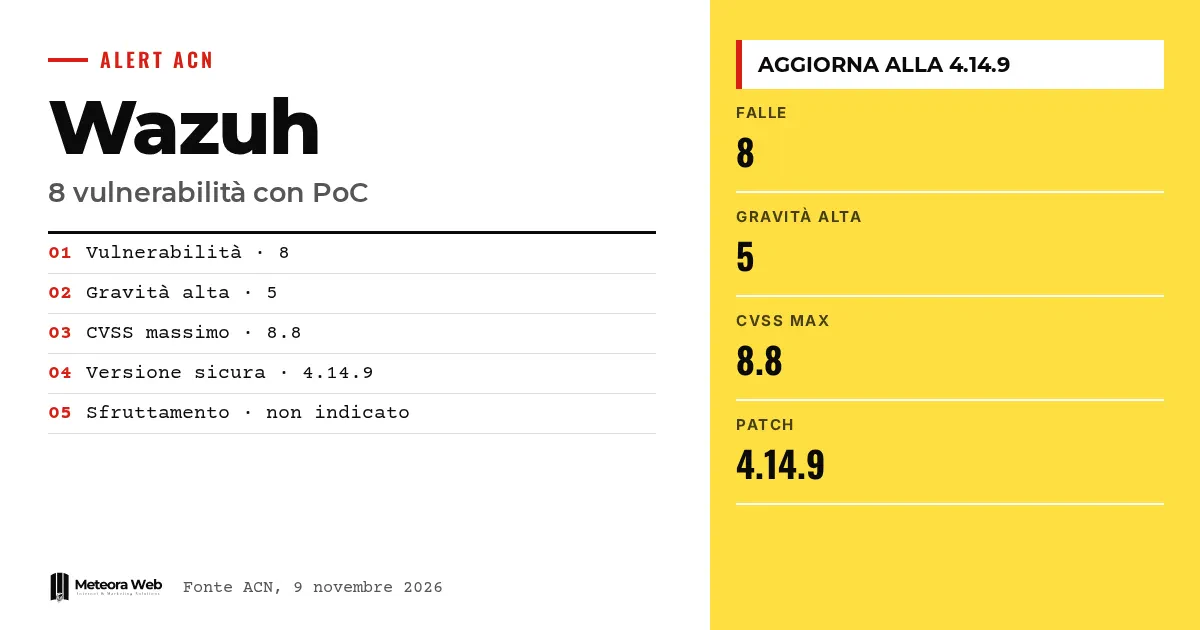
2026 年 11 月 9 日,意大利国家网络安全局发布了一份关于开源 SIEM 平台 Wazuh 的预警。Wazuh 及其 Dashboard Plugins 的 8 个漏洞已有概念验证(PoC)公开,其中 5 个为高危。厂商已经修复了这些缺陷,但公开的演示利用代码降低了攻击者的门槛。如果你用 Wazuh 监控基础设施的安全,请立即检查你所用的版本。
在进入具体内容之前,先了解几个术语。 SIEM 是一种收集并分析日志、从中发现攻击迹象的系统。XDR 将监控范围扩展到多个层面,从终端设备到网络。PoC(概念验证)是证明漏洞可被利用的演示代码。CVSS 是衡量严重程度的 0 到 10 分评分。SSRF 是一种诱使服务器向攻击者指定地址发送请求的攻击。
ACN 对 Wazuh 通报了什么?
这份预警 AL02/261109/CSIRT-ITA涉及 8 个已公开 PoC 的漏洞。所列类型包括任意代码执行、身份验证绕过、安全限制绕过、信息泄露、拒绝服务和欺骗。
在该机构的表格中,所有漏洞都标注为存在 PoC,而关于主动利用则没有任何说明。该预警为 1.0 版。
哪些版本的 Wazuh 存在漏洞?
根据 ACN 的说明,受影响的是低于 4.14.9 的 Wazuh 版本,以及 4.9.0 至 4.14.9(不含)的 Wazuh Dashboard Plugins。建议的缓解措施是尽快升级到最新可用版本。
机构指出,厂商已经修复了这些缺陷。因此风险主要集中在尚未应用更新的用户身上。
哪些漏洞最严重?
排名第一的是 CVE-2026-112340,CVSS v4.0 为 8.8。它涉及 Dashboard 插件的 /api/request 端点。经过身份验证的用户可能覆盖 Bearer 令牌,并以 Manager API 中的另一个身份进行操作。
其次是 CVE-2026-112339(8.2),原因是 fluent-forward 模块未验证 TLS 主机名;以及 CVE-2026-112338(8.2),即 GitHub 模块中的 SSRF。前者中,处于 on-path 位置的攻击者可能冒充 Fluentd 收集器并读取遥测数据。后者中,Manager 可能将 GitHub 令牌发送到攻击者控制的主机。
五个高危漏洞中还包括 CVE-2026-112341 和 CVE-2026-112336,两者评分均为 7.1。
其他漏洞会给系统带来什么风险?
CVE-2026-112341 是一个 SQL 注入。拥有对至少一个 agent 的 agent 读取权限的用户,可能执行任意查询并读取 Manager 数据库中的数据,包括 agent 的 internal_key。CVE-2026-112336 则是 JSON 解码器中的内存泄漏。由已注册 agent 发送的、包含重复静态字段的事件,可能导致 wazuh-analysisd 崩溃,从而停止生成警报。
其余三个漏洞的评分在 6.3 至 6.9 之间。
- CVE-2026-112334,wazuh-execd 中的越界写入,可能导致 Active Response 停止运行。
- CVE-2026-112335,logcollector 中的栈缓冲区溢出,在特定配置下可能导致代码执行。
- CVE-2026-112337,Azure 模块中的 SSRF,Microsoft Graph 令牌面临风险。
需要了解的局限
预警并未指出存在主动利用,对应的栏目为空。我们也不清楚有多少意大利系统受到影响,以及这些 PoC 从何时开始流传。许多攻击需要特定条件,例如已通过身份验证的用户、对日志文件的控制权,或处于特权网络位置。部分 CVE 编号的信息可能会在官方数据库中更新。
对数字工作者意味着什么
如果你在管理 Wazuh,请立即检查 Manager 和 Dashboard Plugins 的版本。即使服务部署在托管服务器上,你也应当明确由谁负责更新,带有安全更新的服务器管理正是为此而存在。风险还涉及与之关联的令牌,例如 GitHub 和 Azure 的令牌,应当像凭据一样加以保护。这也不是近期第一起涉及技术工具的通报,Apache OFBiz 的案例便是一例。
我们的看法
令人意外的是,攻击目标恰恰是用于防御的工具。SIEM 能看到整个基础设施的日志、凭据和遥测数据,因此它的漏洞比普通应用的漏洞价值更高。厂商已经修复,ACN 也发出了清晰的预警,但开源并不意味着可以不更新。企业采用时必须考虑持续维护,相关内容可参阅企业中的开源应用指南。
常见问题
Wazuh 是否正遭受主动攻击?
ACN 的预警并未指出这一点。所有 CVE 的利用栏都标为横线,而 PoC 确实存在。
我应该安装哪个版本的 Wazuh?
至少是 4.14.9。低于该版本的 Wazuh 以及 4.9.0 至 4.14.9(不含)之间的 Dashboard Plugins 均受影响。
这些漏洞有多少个,严重程度如何?
共 8 个,其中 5 个为高危。CVSS v4.0 最高分为 8.8,最低为 6.3。
利用这些漏洞是否需要身份验证?
取决于具体漏洞。有些需要已通过身份验证的用户或已注册的 agent,另一些则需要攻击者处于特权网络位置或能访问受监控的文件。
GitHub 和 Azure 的令牌有什么风险?
两个 SSRF 漏洞可能导致 Manager 将令牌发送到攻击者控制的主机。据 ACN 称,这可能使攻击者访问与之关联的 GitHub 代码仓库或 Microsoft Graph 资源。
Wazuh 升级之后该关注什么
升级可以修复已知漏洞,但公开的 PoC 依然存在,并且可能被改造利用。在接下来的几周里,最好检查这段时间内发生了什么。
- 检查 Manager 日志中是否有指向外部主机的异常请求,或 wazuh-analysisd 的意外重启。
- 关注 ACN 是否会更新预警,加入主动利用的相关信息。
- 如果相关系统在升级前一直未更新,请考虑轮换与 Wazuh 模块关联的 GitHub 和 Azure 令牌。



